

CVE-2025-14340
 deepsecurityresearch/cve-2025-14340
PoC for CVE-2025-14340: Admin account takeover in Payara Server
authenticationexploitationpenetration-testing+3
1
deepsecurityresearch/cve-2025-14340PoC for CVE-2025-14340: Admin account takeover in Payara Server
 gquere/cve-2018-16987
Technical disclosure of CVE-2018-16987: cleartext storage of external service passwords in Squash TM administration panel, with CVSS 4.1 scoring and…
 harish0x/cve-2025-44108-sxss
Proof-of-concept for CVE-2025-44108: stored cross-site scripting (XSS) vulnerability in FlatPress CMS 1.3.1 admin panel via gallery captions, with…
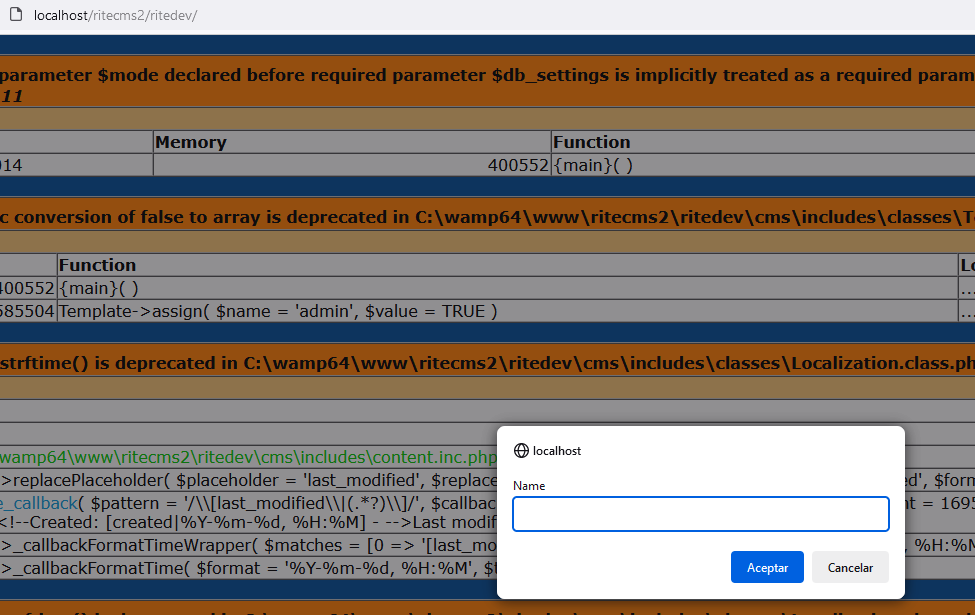 sromanhu/cve-2023-43878-ritecms-stored-xss---mainmenu
RiteCMS 3.0 is affected by a Multiple Cross-Site Scripting (XSS) vulnerability that allows attackers to execute arbitrary code via a crafted payload…
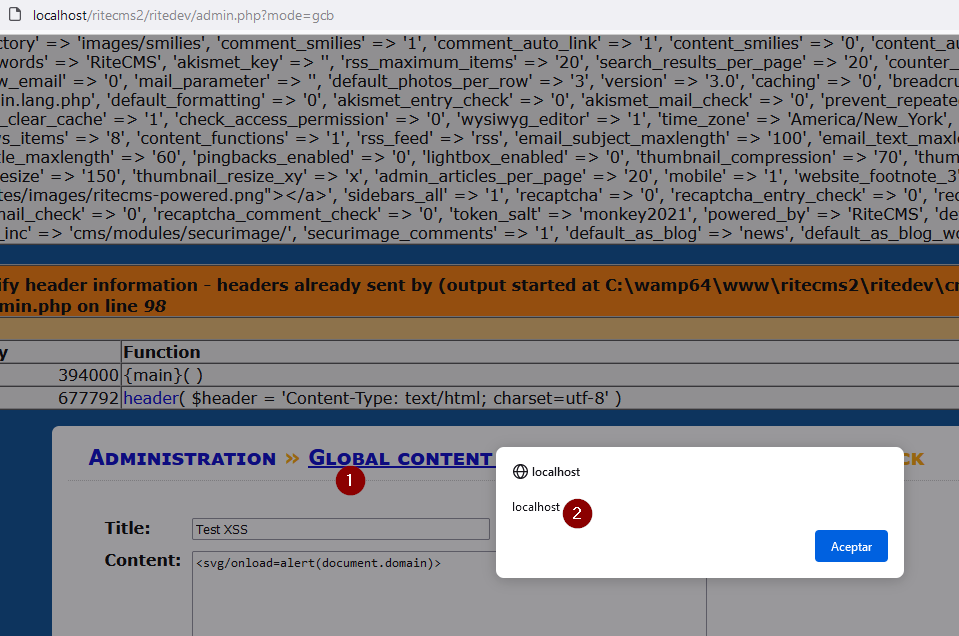 sromanhu/cve-2023-43879-ritecms-stored-xss---globalcontent
About RiteCMS 3.0 is affected by a Multiple Cross-Site Scripting (XSS) vulnerability that allows attackers to execute arbitrary code via a crafted…
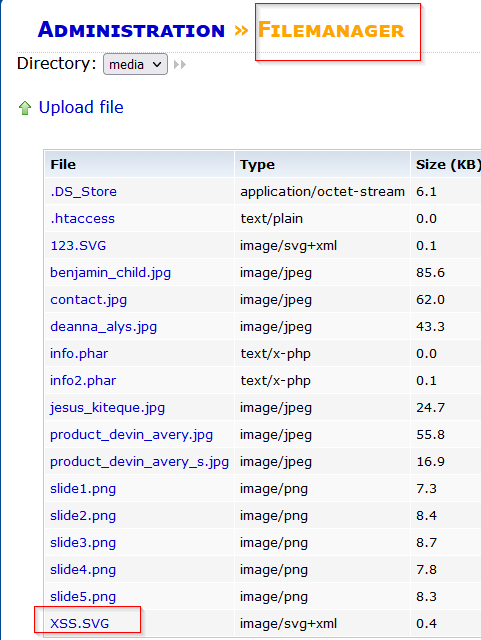 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0 is affected by File Upload - XSS vulnerability that allows attackers to upload a PDF file with a hidden XSS that when executed will…
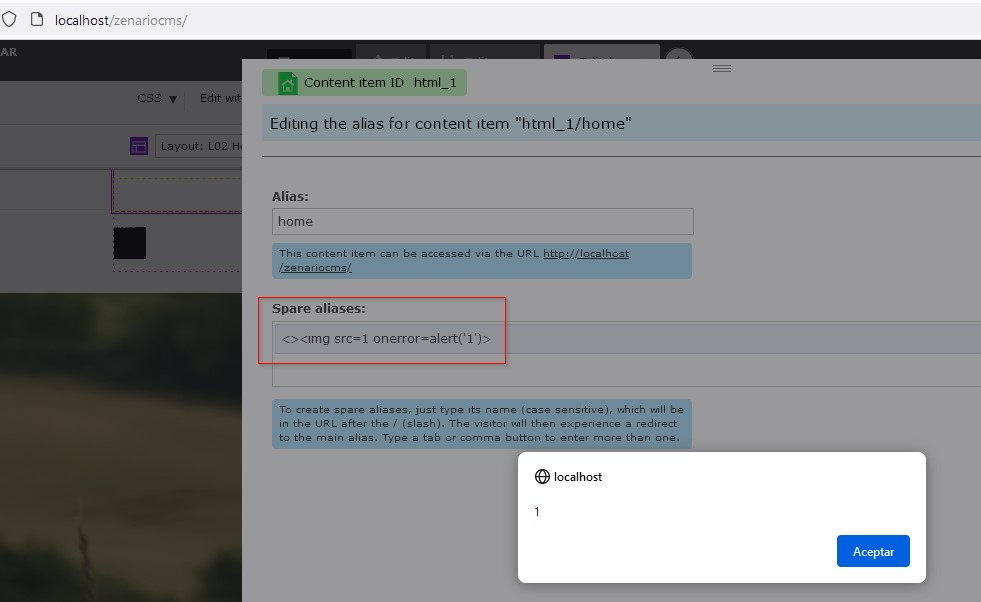 sromanhu/cve-2023-44769_zenariocms--reflected-xss---alias
Zenariocms 9.4.59197 is affected by a Cross-Site Scripting (XSS) vulnerability that allows attackers to execute arbitrary code via a crafted payload…