CVE-2022-29361_Werkzeug_Client-Side-Desync-to-XSS

Proof-of-concept exploit for CVE-2022-29361, demonstrating client-side desync to XSS in Werkzeug. Tested on Chromium.

Proof-of-concept exploit for CVE-2022-29361, demonstrating client-side desync to XSS in Werkzeug. Tested on Chromium.

Exploit for path transversal vulnerability in apache

Proof-of-concept exploit for a stored/reflected Cross-Site Scripting (XSS) vulnerability in Bootbox.js versions 3.2 through 6.0, allowing remote…

Cross-site Scripting (XSS) in blog-post creation functionality in Amasty Blog Pro for Magento 2

Proof-of-concept for CVE-2021-38619: unauthenticated stored XSS in openBaraza HCM HR Payroll v3.1.6, with payload examples for credential theft and…

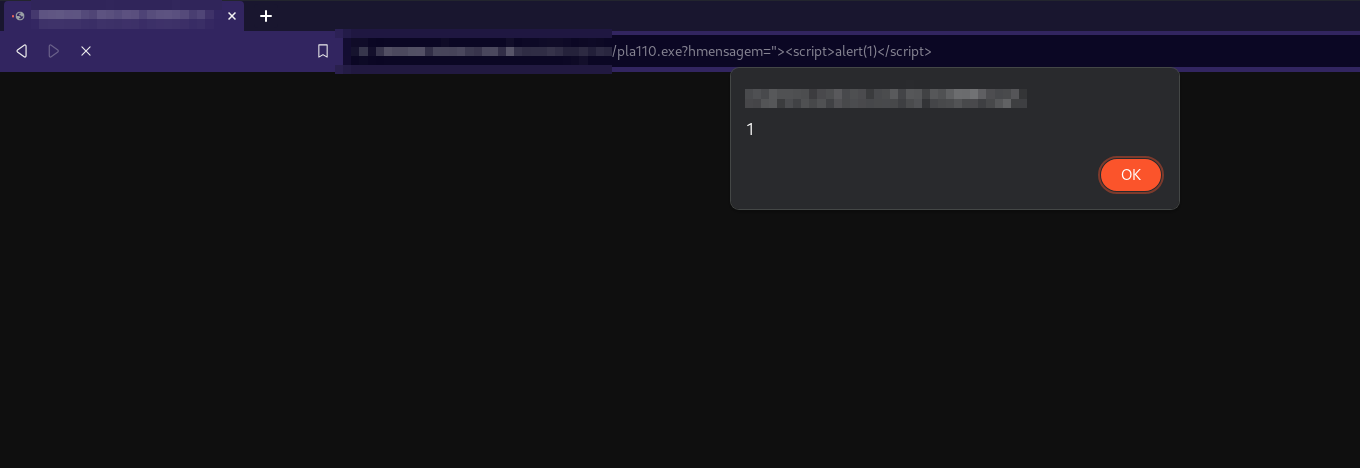
Proof-of-concept exploit for DOM-based Cross-Site Scripting (XSS) vulnerability in SIL 3.1 via the 'hmessage' parameter, demonstrating the attack…

Educational demo of a Server-Side Request Forgery (SSRF) vulnerability in Next.js (CVE-2024-34351), with step-by-step exploitation and mitigation…

Proof-of-concept exploit for CVE-2022-43117, a stored XSS vulnerability in Sourcecodester Password Storage Application 1.0, demonstrating JavaScript…

Proof-of-concept for CVE-2021-38603: stored cross-site scripting (XSS) vulnerability in PluXML's profile edit page. Demonstrates injection via the…

Proof-of-concept exploit for unauthenticated SQL injection in LibreNMS ajax_table.php, demonstrating time-based and boolean-based blind injection…

Proof-of-concept for a denial-of-service attack via cache poisoning by forcing SPA mode, targeting CVE-2025-43864 in React Router applications.

Proof-of-concept for CVE-2026-21962, a critical unauthenticated remote vulnerability in Oracle HTTP Server and WebLogic Proxy Plug-in, demonstrating…

PoC exploit for a CSRF vulnerability in Apache Roller v6.1.2 profile update endpoint. Includes HTML form exploit code to demonstrate unauthorized…

Cross-site Scripting (XSS) in Preview functionality in Amasty Blog Pro for Magento 2

Proof-of-concept exploit for CVE-2026-33149, a Host header injection in Tandoor Recipes that enables invite link poisoning and cache poisoning.…

Exploit for CVE-2026-21858, a critical unauthenticated content-type parsing flaw in n8n allowing arbitrary file read, credential theft, and remote…

Authenticated remote code execution exploit for Roundcube Webmail (CVE-2025-49113) via insecure deserialization. Includes session injection, gadget…

Nuclei template for cve-2025-31324 (SAP)