

CVE-2023-52268
 squ1dw3rm/cve-2023-52268
Authentication Bypass for FreeScout End-User Portal
authentication-authorizationexploitationpenetration-testing+3
squ1dw3rm/cve-2023-52268Authentication Bypass for FreeScout End-User Portal
 bombobombone/cve-2026-103442
Local proof-of-concept and sanitized report for CVE-2026-103442, a PHP object injection in MediaWiki CentralAuth's merge-session handling that can…
 canhieu/cve-2026-100671-poc
Local-only proof-of-concept verifier for CVE-2026-100671, reproducing Grav Twig page-cache session-cookie disclosure and replay against loopback…
 shadowforge-cyber/cve-2026-76504-proof-of-concept
EUVD-2026-89950 Improper Handling of URL Encoding (Hex Encoding) (CWE-177)
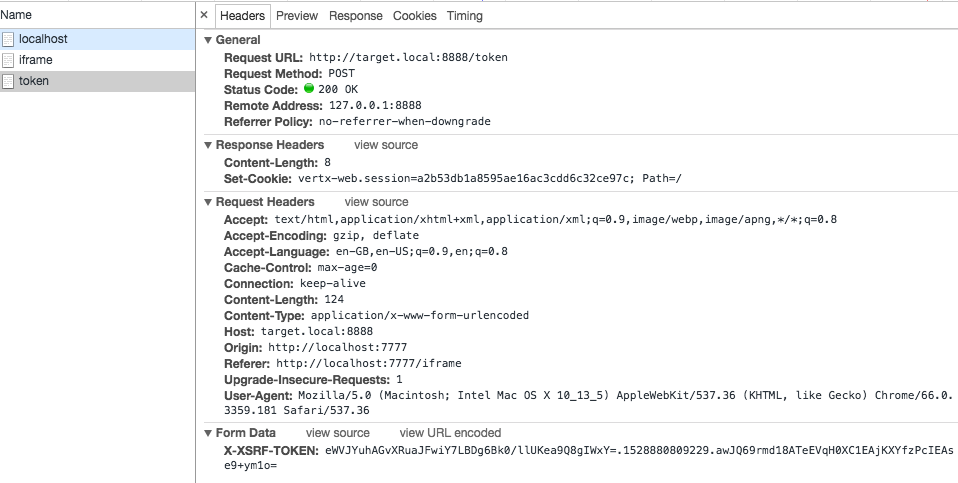 bernard-wagner/vertx-web-xsrf
Vert.X CSRF Proof of Concept (CVE-2018-12540)