
CVE-2026-10289-XSS
 xmyronn/cve-2026-10289-xss
Proof-of-concept for a stored XSS vulnerability in Hotel and Tourism Reservation System 1.0, demonstrating unauthenticated injection and admin…
exploitationpenetration-testingvulnerability-analysis+2
xmyronn/cve-2026-10289-xssProof-of-concept for a stored XSS vulnerability in Hotel and Tourism Reservation System 1.0, demonstrating unauthenticated injection and admin…
 xmyronn/cve-2026-11518-xss
Proof-of-concept for unauthenticated stored XSS in SourceCodester Inventory System, demonstrating admin session hijacking via crafted registration…
 xmyronn/cve-2026-7222-xss
Proof-of-concept exploit for stored XSS (CWE-79) in a PHP coaching management system, demonstrating session hijacking and privilege escalation from…
 xmyronn/cve-2026-7401-xss
Proof-of-concept for stored XSS in SourceCodester CET Automated Grading System 1.0, demonstrating unauthenticated payload injection via student…
 saykino/cve-2026-31281
Advisory detailing an authenticated HTML injection vulnerability in Totara LMS affecting versions before 19.1.5, enabling session hijacking and…
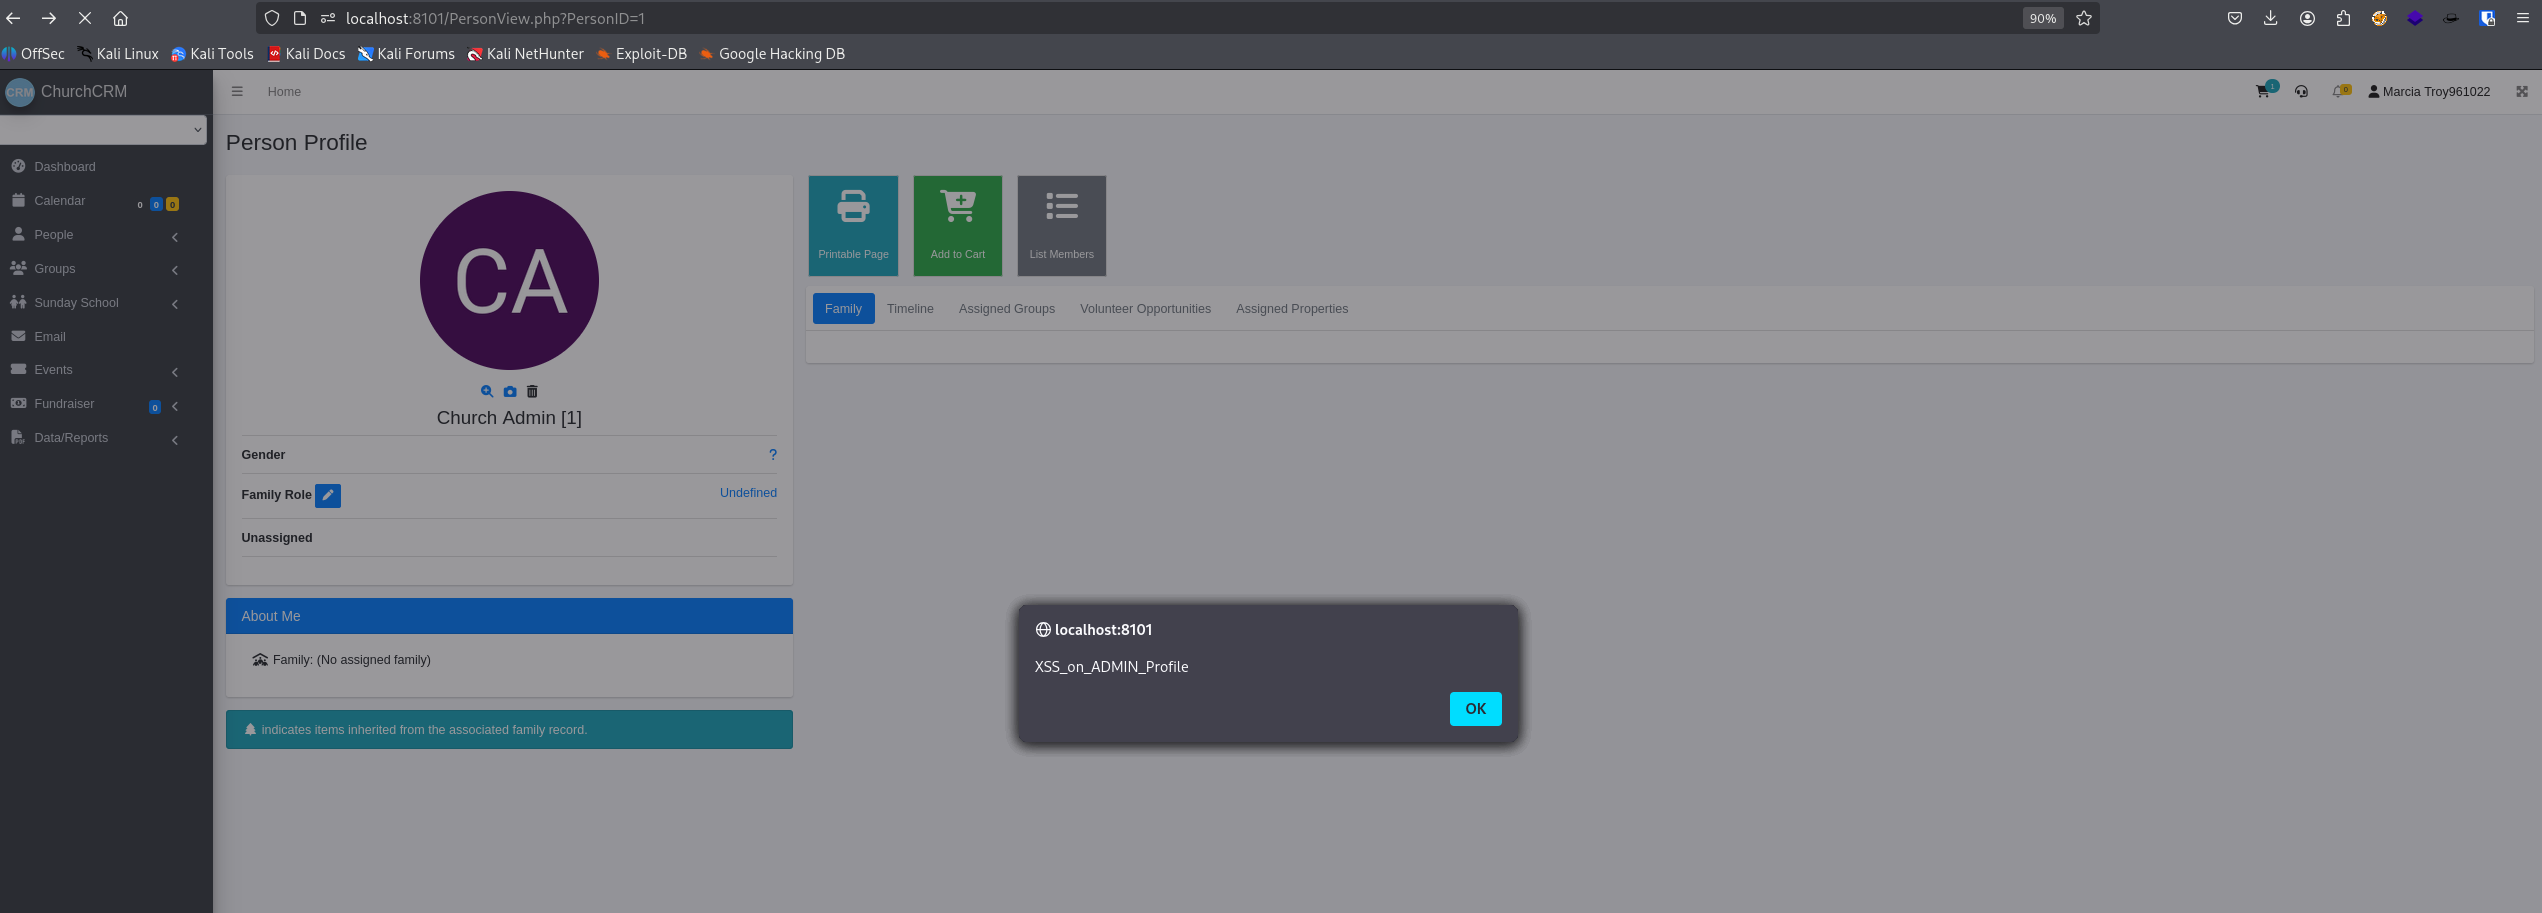 lukasz-rybak/cve-2025-67875
CVE-2025-67875 - ChurchCRM has stored XSS via Person Property Assignment Leading to Admin Session Hijacking
 calfcrusher/cve-2023-31853
Proof-of-concept for reflected XSS in Cudy LT400 web interface, demonstrating session cookie theft and admin takeover via crafted requests.
 charlesbickel/cve-2021-38619
Proof-of-concept for CVE-2021-38619: unauthenticated stored XSS in openBaraza HCM HR Payroll v3.1.6, with payload examples for credential theft and…
 fatmatrabelsi17/cve-2025-14221
Proof-of-concept for CVE-2025-14221: Stored XSS in SourceCodester Online Banking System 1.0 via unsanitized First Name field, enabling session…
 edgarloyola/cve-2021-40906
Proof-of-concept for a reflected XSS vulnerability in CheckMK Management Web Console (versions 1.5.0 to 1.6.0), enabling session theft or backdoor…
 0xmrma/cve-2026-34828
listmonk’s Session Persistence After Password Reset and Password Change
 fdzdev/cve-2024-50962
Documented Cross-Site Scripting (XSS) vulnerability in Ferozo Webmail v1.1, enabling session hijacking and phishing via insufficient input validation…
 0xbs0d27/cve-2025-56643
Public reference for CVE-2025-56643 – Wiki.js 2.5.307 JWT Session Vulnerability
 dylandavis1/cve-2025-63708
Proof-of-concept exploit for CVE-2025-63708, a stored XSS vulnerability in AI Font Matcher. Demonstrates session cookie theft via unsanitized font…
 l4f2s4/cve-2025-49113_exploit_cookies
Authenticated remote code execution exploit for Roundcube Webmail (CVE-2025-49113) via insecure deserialization. Includes session injection, gadget…
 xmyronn/cve-2026-7089-xss
Proof-of-concept for CVE-2026-7089, a stored XSS in Home Service System PHP 1.0 allowing unauthenticated admin session hijacking via booking form.
 clearcdq/zabbix-saml-sso-_cve-2022-23131
Exploit for CVE-2022-23131 targeting Zabbix SAML SSO authentication bypass vulnerability. Enables session hijacking and unauthorized admin access.
 xmyronn/cve-2026-6184-stored-xss
Proof-of-concept for a stored XSS vulnerability in Simple Content Management System PHP, demonstrating session cookie theft via unsanitized News…