
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
248 results
CVE-2024-53617 preview

CVE-2024-53617

GitHubii5mai1/cve-2024-53617

Proof-of-concept exploit for CVE-2024-53617: stored XSS in LibrePhotos enabling account takeover via malicious HTML file upload with IDOR bypass.

exploitationpenetration-testingvulnerability-analysis+2
1 year ago
CVE-2025-53694 preview

CVE-2025-53694

GitHubblueisbeautiful/cve-2025-53694

Information Disclosure in ItemService API with a restricted anonymous user, leading to exposure of cache keys using a brute-force approach
exploitationinformation-gatheringreconnaissance+2
1 year ago
SwaggerUI-CVE-2018-25031 preview

SwaggerUI-CVE-2018-25031

GitHubrafaelcintralopes/swaggerui-cve-2018-25031

Exploit Swagger UI - User Interface (UI) Misrepresentation of Critical Information (CVE-2018-25031)
exploitationpenetration-testingvulnerability-analysis+2
23 years ago
CVE-2025-56219 preview

CVE-2025-56219

GitHubsaykino/cve-2025-56219

Detailed advisory for CVE-2025-56219, a rate-limiting flaw in Ascertia SigningHub's Add User API, enabling automated user creation and denial of…
api-securitycurated-resourceseducation+2
1 year ago
CVE-2025-32044 preview

CVE-2025-32044

GitHubshinthink/cve-2025-32044

Moodle 4.5.0-4.5.2 Unauthenticated REST API User Data Exposure via Stack Trace Args Leak | CVSS 7.5

educationexploitationinformation-gathering+4
3 months ago
CVE-2026-37068 preview

CVE-2026-37068

GitHubjfs-jfs/cve-2026-37068

Proof-of-concept exploit for CVE-2026-37068: arbitrary file write in Veno File Manager 4.4.9 via authenticated POST request to /vfm-admin/index.php.
exploitationpenetration-testingvulnerability-analysis+2
4 months ago
CVE-2025-14221 preview

CVE-2025-14221

GitHubfatmatrabelsi17/cve-2025-14221

Proof-of-concept for CVE-2025-14221: Stored XSS in SourceCodester Online Banking System 1.0 via unsanitized First Name field, enabling session…

exploitationpenetration-testingvulnerability-analysis+2
10 months ago
WordPress-XStore-theme-SQL-Injection preview

WordPress-XStore-theme-SQL-Injection

GitHubabsholi7ly/wordpress-xstore-theme-sql-injection

(CVE-2024-33559) The XStore theme for WordPress is vulnerable to SQL Injection due to insufficient escaping on the user supplied parameter and lack…

exploitationpenetration-testingvulnerability-analysis+2
92 years ago
CVE-2023-33409 preview

CVE-2023-33409

GitHubthirukrishnan/cve-2023-33409

Proof-of-concept demonstrating Cross-Site Request Forgery in Minical 1.0.0, enabling unauthorized user addition, deletion, and modification of…
exploitationpenetration-testingvulnerability-analysis+2
3 years ago
CVE-2022-46087 preview

CVE-2022-46087

GitHubg37sys73m/cve-2022-46087

CloudSchool v3.0.1 is vulnerable to Cross Site Scripting (XSS). A normal user can steal session cookies of the admin users through notification…

phishingsocial-engineeringvulnerability-analysis+2
3 years ago
CVE-2025-24011-PoC preview

CVE-2025-24011-PoC

GitHubpuben/cve-2025-24011-poc

Umbraco User Enum - CVE-2025-24011 PoC

educationexploitationinformation-gathering+3
11 year ago
CVE-2024-50491 preview

CVE-2024-50491

GitHubrandomrobbiebf/cve-2024-50491

RSVP ME <= 1.9.9 - Unauthenticated SQL Injection
exploitationinformation-gatheringpenetration-testing+2
11 year ago
ritm preview

ritm

GitHubargos83/ritm

Ruby In The Middle (HTTP/HTTPS interception proxy)
dynamic-analysis-sandboxingpenetration-testingweb-proxies-interception+1
1017 years ago
CVE-2024-54292 preview

CVE-2024-54292

GitHubrandomrobbiebf/cve-2024-54292

Appsplate <= 2.1.3 - Unauthenticated SQL Injection

exploitationvulnerability-analysisweb-application-exploitation+1
11 year ago
CVE-2024-55972 preview

CVE-2024-55972

GitHubrandomrobbiebf/cve-2024-55972

eTemplates <= 0.2.1 - Unauthenticated SQL Injection

exploitationpenetration-testingvulnerability-analysis+2
11 year ago
CVE-2023-41652 preview

CVE-2023-41652

GitHubrandomrobbiebf/cve-2023-41652

RSVPMarker <= 10.6.6 - Unauthenticated SQL Injection
database-securityexploitationpenetration-testing+3
1 year ago
CVE-2026-7071-access-Control preview

CVE-2026-7071-access-Control

GitHubxmyronn/cve-2026-7071-access-control

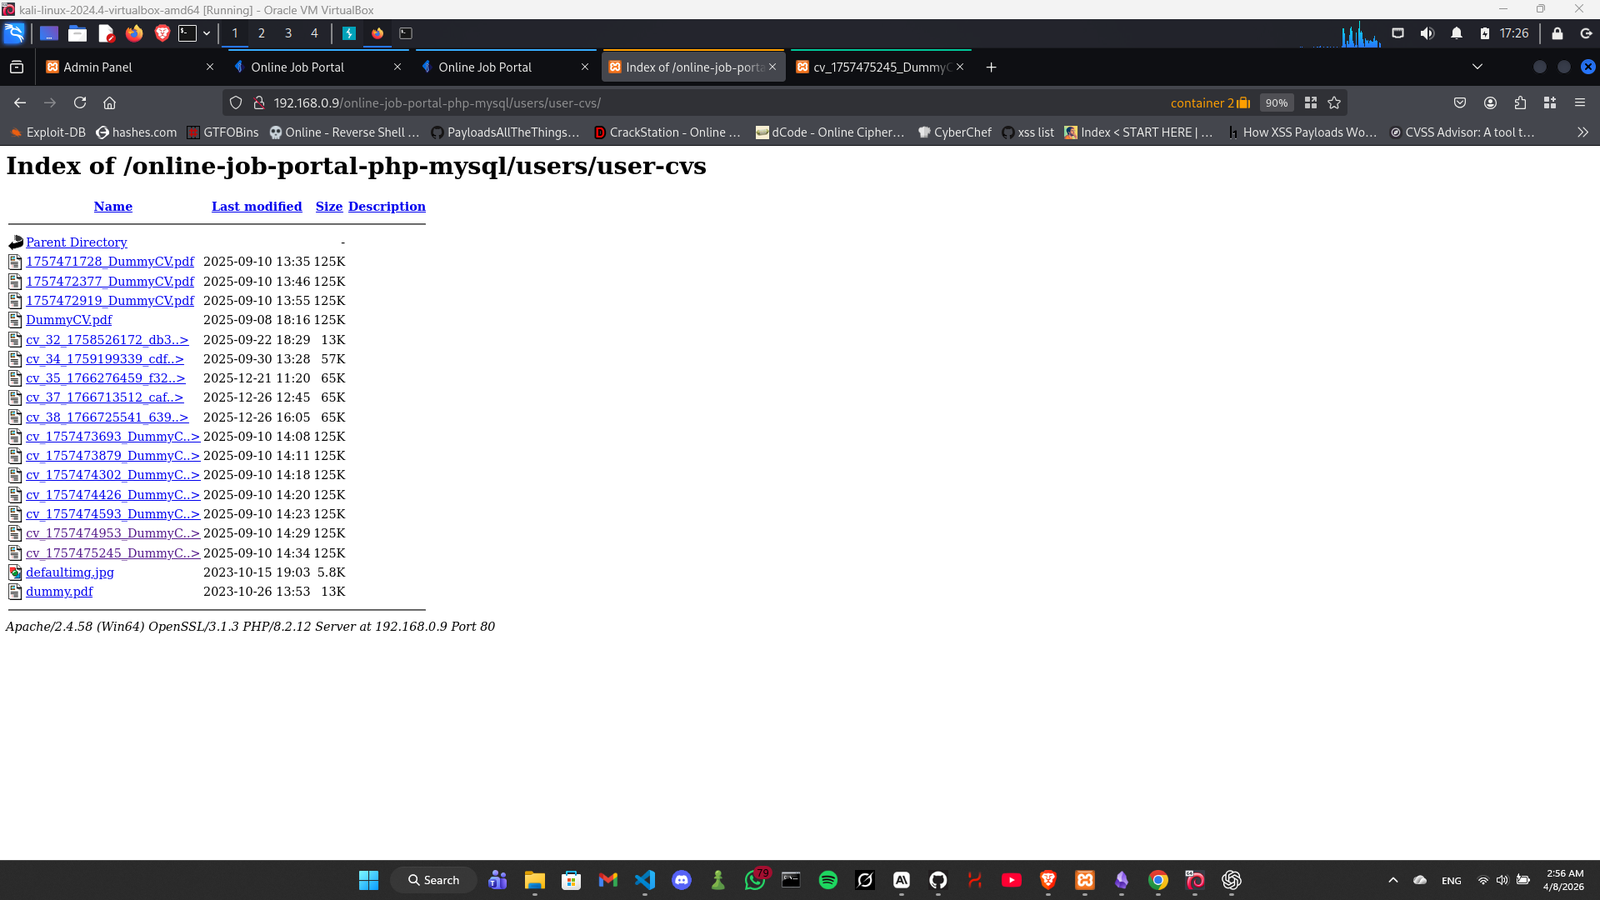
Proof of concept demonstrating unauthenticated access to user resumes via directory listing in CodeAstro Online Job Portal, with reproduction steps…
exploitationinformation-gatheringpenetration-testing+2
6 months ago
wvctf preview

wvctf

GitHubsyn-4ck/wvctf

WVCTF or WebVulnCTF is a gamified web platform which promotes training in pentesting and web application development security in an entertaining way.…

ctfeducationlabs-practice+3
12 years ago
Previous123…14Next