Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
1015 results
Magento-CVE-2019-7139-SQLi-PoC preview

Magento-CVE-2019-7139-SQLi-PoC

GitHub0xsemz/magento-cve-2019-7139-sqli-poc

Python proof-of-concept exploit for CVE-2019-7139, an unauthenticated SQL injection in Magento's product_frontend_action endpoint, enumerating…

database-securityeducationexploitation+4
8
11 days ago
wordpress-CVE-2022-21661 preview

wordpress-CVE-2022-21661

GitHubpurple-wl/wordpress-cve-2022-21661

Exploit for WordPress CVE-2022-21661 SQL injection vulnerability in admin-ajax.php, using out-of-band data exfiltration via DNS for versions below…

exploitationpenetration-testingvulnerability-analysis+2
174 years ago
CVE-2026-26980 preview

CVE-2026-26980

GitHubvognik/cve-2026-26980

Unauthenticated SQL injection exploit for Ghost CMS Content API (CVE-2026-26980); dumps database tables from SQLite/MySQL with active/passive checks…

database-securitydata-exfiltrationexploitation+4
101 month ago
CVE-2022-21661 preview

CVE-2022-21661

GitHubguestzz/cve-2022-21661

Exploit for CVE-2022-21661 targeting Elementor WordPress plugin, enabling SQL injection-based privilege escalation and data extraction.

exploitationpenetration-testingvulnerability-analysis+2
74 years ago
CVE-2026-48842 preview

CVE-2026-48842

GitHub4minx/cve-2026-48842

Python PoC for CVE-2026-48842, a pre-auth SQL injection in Roundcube's virtuser_query plugin. Confirms the flaw via time-based differential and…

database-securityexploitationpenetration-testing+4
38 days ago
drupal-cve-2026-9082-checker preview

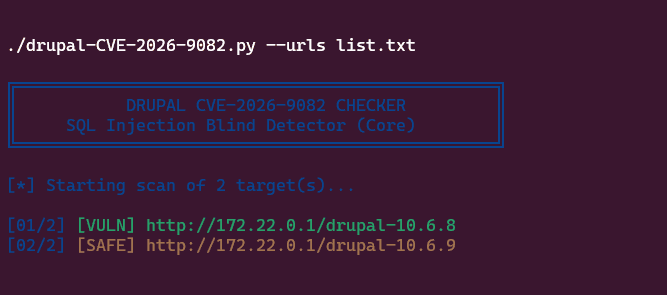
drupal-cve-2026-9082-checker

GitHubn45ht/drupal-cve-2026-9082-checker

Drupal CVE-2026-9082 Blind SQL Injection Checker

exploitationpenetration-testingvulnerability-analysis+2
84 months ago
CVE-2026-23921 preview

CVE-2026-23921

GitHubqucklecrabik/cve-2026-23921

Proof-of-concept exploit for CVE-2026-23921, a time-based blind SQL injection in Zabbix API via the sortfield parameter, enabling data extraction…

database-securityexploitationpenetration-testing+3
413 days ago
CVE-2021-43789 preview

CVE-2021-43789

GitHubnumanturle/cve-2021-43789

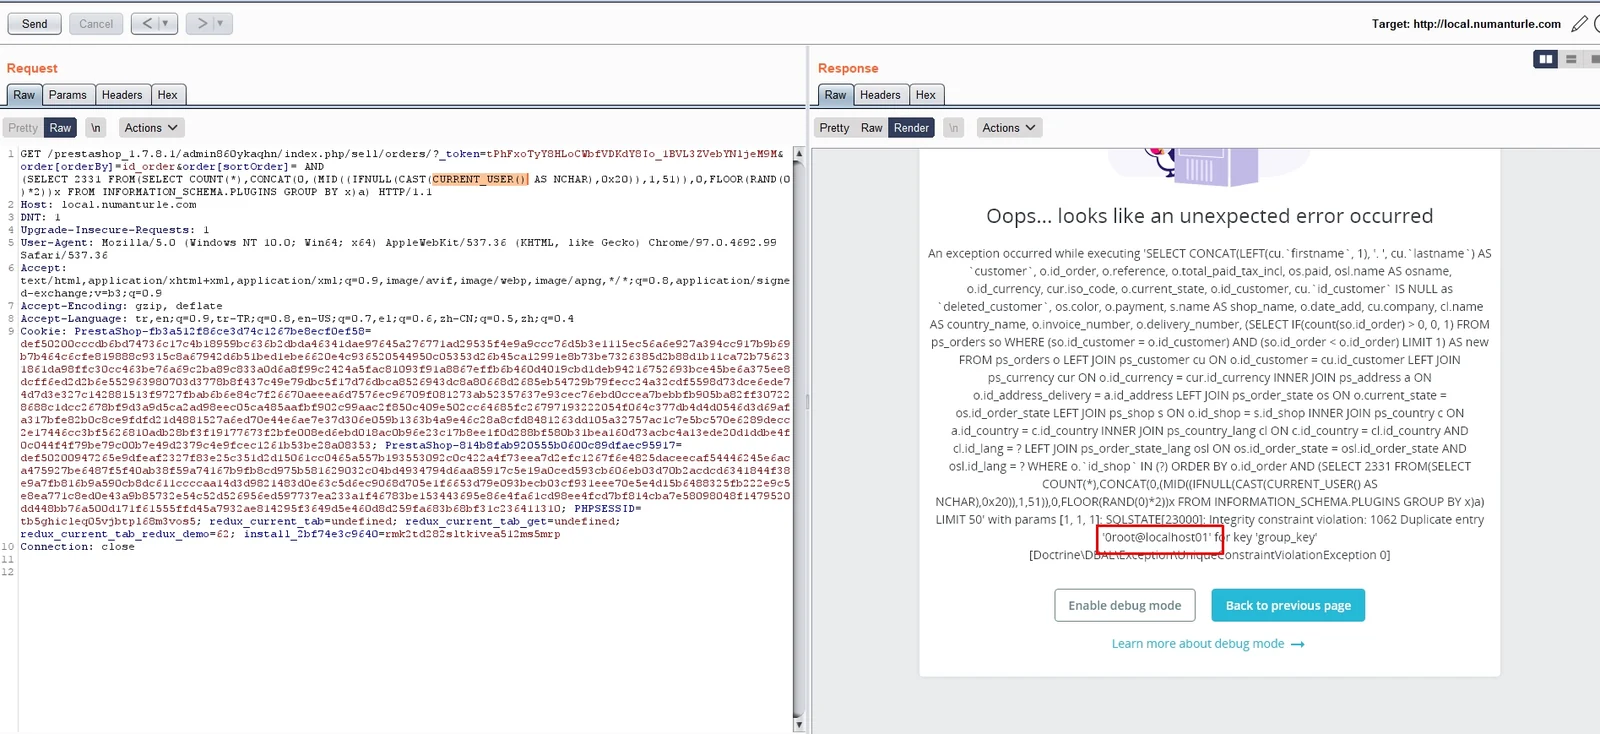
Prestashop >= 1.7.5.0 < 1.7.8.2 - SQL injection

exploitationpenetration-testingvulnerability-analysis+2
94 years ago
WordPress-XStore-theme-SQL-Injection preview

WordPress-XStore-theme-SQL-Injection

GitHubabsholi7ly/wordpress-xstore-theme-sql-injection

(CVE-2024-33559) The XStore theme for WordPress is vulnerable to SQL Injection due to insufficient escaping on the user supplied parameter and lack…

exploitationpenetration-testingvulnerability-analysis+2
92 years ago
CVE-2026-78070 preview

CVE-2026-78070

GitHubtoanln-cov/cve-2026-78070

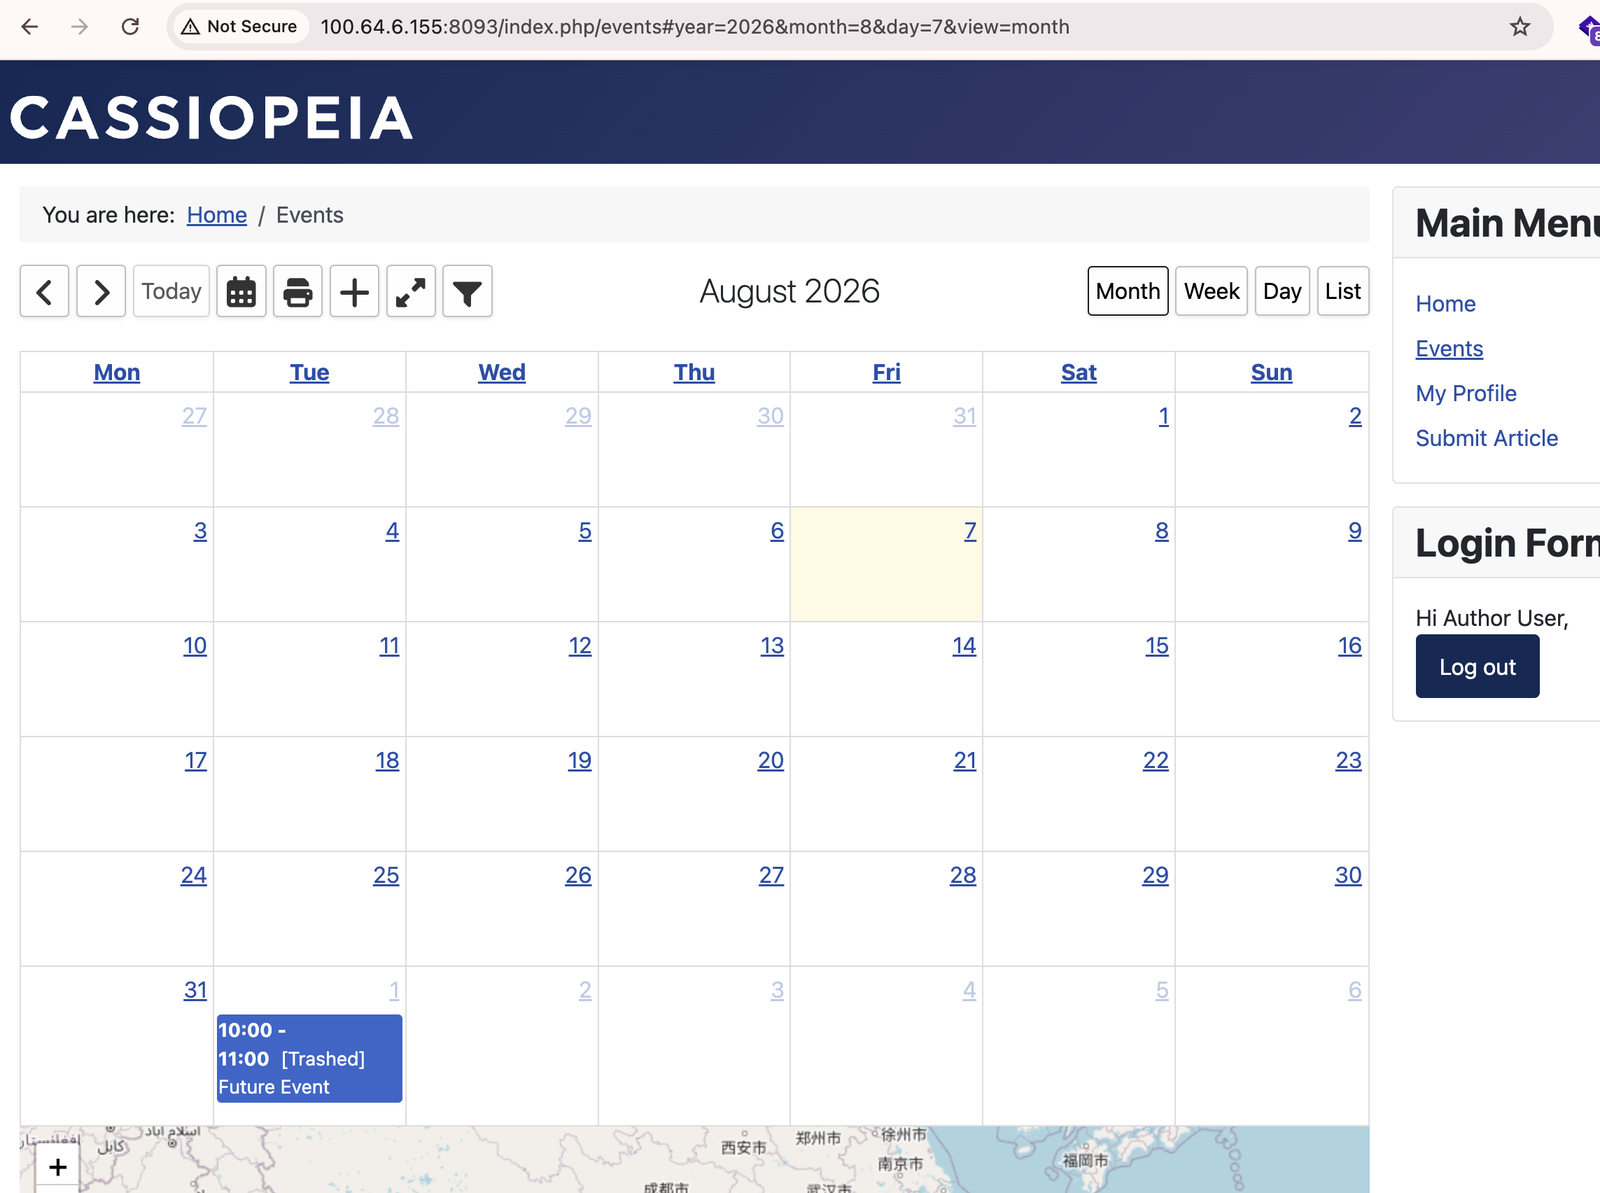
SQL Injection via ORDER BY Shortcode in plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2

database-securityexploitationpenetration-testing+3
1 month ago
CVE-2026-78804_Dolibarr_authenticated_SQL_injection preview

CVE-2026-78804_Dolibarr_authenticated_SQL_injection

GitHubrepo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection

The action responsible for setting the per-warehouse stock alert threshold (`seuil_stock_alerte`) accepts user-controlled input and later…

database-securityexploitationpenetration-testing+4
25 days ago
CVE-2026-79752 preview

CVE-2026-79752

GitHubabraxas/cve-2026-79752

CVE-2026-79752 disclosure pack for CakePHP 5.2.13 SQL injection via FunctionsBuilder::cast, with a Python PoC script and Docker lab for authorized…

database-securityeducationexploitation+6
5 days ago
CVE-2026-72898 preview

CVE-2026-72898

GitHub34zy/cve-2026-72898

Python exploit for CVE-2026-72898, an unauthenticated SQL injection in Metabase's password reset endpoint that creates admin accounts and extracts…

database-securityexploitationpenetration-testing+6
21 days ago
CVE-2026-79303 preview

CVE-2026-79303

GitHub4ybrick/cve-2026-79303

Proof-of-concept for CVE-2026-79303, a critical boolean-blind SQL injection in Kaiten affecting order_by and order_direction parameters, with…

exploitationpenetration-testingvulnerability-analysis+2
26 days ago
CVE-2026-79387-PbootCMS-SQL-Injection preview

CVE-2026-79387-PbootCMS-SQL-Injection

GitHubjhli07/cve-2026-79387-pbootcms-sql-injection

Proof-of-concept for CVE-2026-79387, an authenticated SQL injection in PbootCMS user management allowing arbitrary field updates and account takeover.

exploitationpenetration-testingvulnerability-analysis+2
26 days ago
CVE-2023-25157 preview

CVE-2023-25157

GitHubivanesk315/cve-2023-25157

Local GeoServer/PostGIS lab reproducing OGC Filter SQL injection (CVE-2023-25157/25158) with vulnerable, patched, and mitigated A/B test modes.

database-securityeducationexploitation+6
26 days ago
CVE-2022-27414 preview

CVE-2022-27414

GitHublus33rr/cve-2022-27414

Exploit of College Website v1.0 CMS - SQL injection

exploitationpenetration-testingvulnerability-analysis+2
43 years ago
CVE-2021-32099 preview

CVE-2021-32099

GitHubzjicmdarkwing/cve-2021-32099

Proof-of-concept exploit for CVE-2021-32099, a SQL injection vulnerability in Pandora FMS, demonstrating session hijacking via crafted HTTP requests.

exploitationpenetration-testingvulnerability-analysis+2
54 years ago
Previous123…57Next