
POC-CVE-2025-55182
 medusash/poc-cve-2025-55182
PoC CVE-2025-55182
exploitationpenetration-testingremote-access-tool+2
110 months ago
medusash/poc-cve-2025-55182PoC CVE-2025-55182
 moften/cve-2024-51996
CVE-2024-51996 es una vulnerabilidad crítica que afecta al componente security-http del framework Symfony.
 maikroservice/cve-2021-40373
CVE-2021-40373 - remote code execution
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - Missing Authorization to Authenticated (Subscriber+) Arbitrary Plugin/Theme Installation
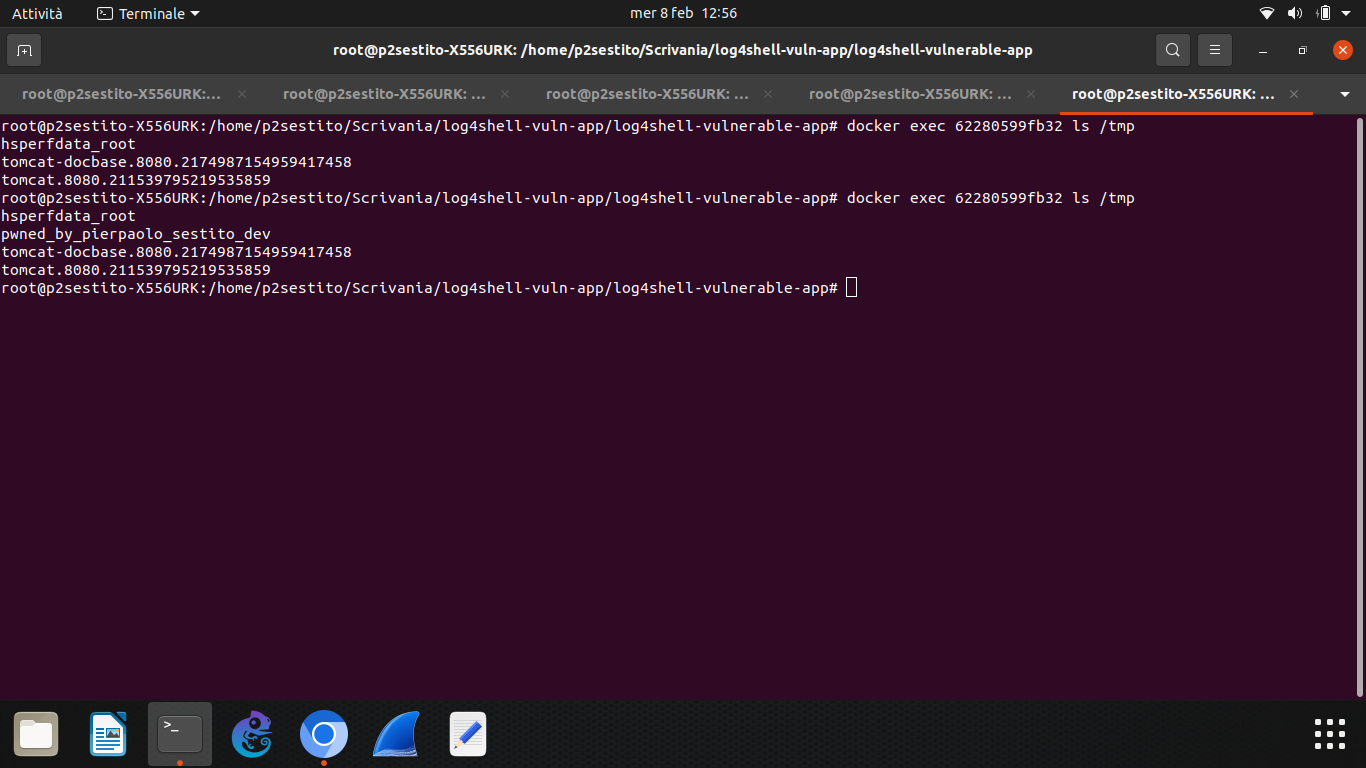 pierpaolosestito-dev/log4shell-cve-2021-44228-poc
CVE 2021-44228 Proof-of-Concept. Log4Shell is an attack against Servers that uses vulnerable versions of Log4J.
 ningxin2002/hfs2.3_poc
HFS2.3未经身份验证的远程代码执行(CVE-2024-23692)
 scanfsec/hpe-imc-7.3-rmi-java-deserialization
CVE-2017-5792
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - Authentication Bypass to Administrator
 osmancanvural/cve-2025-68721
Axigen WebAdmin Improper Access Control Vulnerability
 lipeozyy/sqlpad-rce-exploit-cve-2022-0944
CVE-2022-0944 Remote Code Execution Exploit
 blyth0he/cve-2020-8840
jackson jndi injection
 takeshixx/tac_plus-pre-auth-rce
tac_plus Pre-Auth Remote Command Execution Vulnerability (CVE-2023-45239 & CVE-2023-48643)
 hexcowboy/cve-2020-8813
Cacti v1.2.8 Unauthenticated Remote Code Execution
 ricsirigu/cve-2025-29927
A deliberately Next.js app, vulnerable to CVE-2025-29927, Authorization Bypass
 randomrobbiebf/cve-2023-6985
10Web AI Assistant – AI content writing assistant <= 1.0.18 - Missing Authorization to Authenticated (Subscriber+) Arbitrary Plugin…
 0xb0y426/cve-2024-6782-poc
Unauthenticated remote code execution via Calibre’s content server in Calibre <= 7.14.0.
 x-projetion/wordpress-cve-2024-25600-exploit-rce
WORDPRESS-CVE-2024-25600-EXPLOIT-RCE - WordPress Bricks Builder Remote Code Execution (RCE)
 circuitsoul/poc-cve-2016-10555
Change the algorithm RS256(asymmetric) to HS256(symmetric) - POC (CVE-2016-10555)