
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
22 results
CVE-2026-33032 preview

CVE-2026-33032

GitHubbaba01hacker666/cve-2026-33032

Python proof-of-concept for CVE-2026-33032 that inspects nginx status and configs, then demonstrates unauthorized config write with reload to deploy…

configuration-auditingexploitationpenetration-testing+3
2 months ago
CVE-2026-3854-lab preview

CVE-2026-3854-lab

GitHubroyaleybovich/cve-2026-3854-lab

Local intentionally vulnerable lab with a guided workshop and CTF challenges for practicing Git push-option RCE, unsafe deserialization,…

ctfeducationexploitation+4
92 months ago
CVE-2023-25690-POC preview

CVE-2023-25690-POC

GitHuboocyginxoo/cve-2023-25690-poc

CVE 2023 25690 Proof of concept - mod_proxy vulnerable configuration on Apache HTTP Server versions 2.4.0 - 2.4.55 leads to HTTP Request Smuggling…

educationexploitationlabs-practice+3
21 year ago
HAProxy-CVE-2023-45539-PoC preview

HAProxy-CVE-2023-45539-PoC

GitHubslicingmelon/haproxy-cve-2023-45539-poc

HAProxy-CVE-2023-45539-PoC

exploitationmisconfigurationpenetration-testing+3
1 year ago
ensimag-secu3a-cve-2024-22416 preview

ensimag-secu3a-cve-2024-22416

GitHubtheorzr/ensimag-secu3a-cve-2024-22416

CVE-2024-22416 exploit experiments

educationexploitationpenetration-testing+2
2 years ago
CVE-2026-40022 preview

CVE-2026-40022

GitHuboscerd/cve-2026-40022

Reproducer for CVE-2026-40022: Apache Camel camel-platform-http-main authentication bypass on non-root context paths

authenticationexploitationmisconfiguration+3
3 months ago
CVE-2026-2586 preview

CVE-2026-2586

GitHubdeepsecurityresearch/cve-2026-2586

Authenticated EL injection exploit for GlassFish/Payara admin console enabling remote command execution via crafted parameters in the virtual server…

exploitationpayload-generationpenetration-testing+3
25 months ago
CVE-2026-23744-MCPJAM-RCE-exploit preview

CVE-2026-23744-MCPJAM-RCE-exploit

GitHubdahalsamir/cve-2026-23744-mcpjam-rce-exploit

This Python proof-of-concept targets a vulnerable MCP (Model Context Protocol) service exposed by the target application. The vulnerability allows an…

exploitationpayload-generationpenetration-testing+2
4 months ago
CVE-2025-56815 preview

CVE-2025-56815

GitHubxiaoxiaoranxxx/cve-2025-56815

Datart 1.0.0-rc.3 is vulnerable to Directory Traversal in the POST /viz/image interface, since the server directly uses MultipartFile.transferTo() to…

code-analysisexploitationmisconfiguration+3
51 year ago
CVE-2025-9345 preview

CVE-2025-9345

GitHubnagisayumaa/cve-2025-9345

CVE-2025-9345

educationexploitationinformation-gathering+3
1 year ago
Drag-and-Drop-Multiple-File-Uploader-PRO-Path-Traversal preview

Drag-and-Drop-Multiple-File-Uploader-PRO-Path-Traversal

GitHubnickguitar/drag-and-drop-multiple-file-uploader-pro-path-traversal

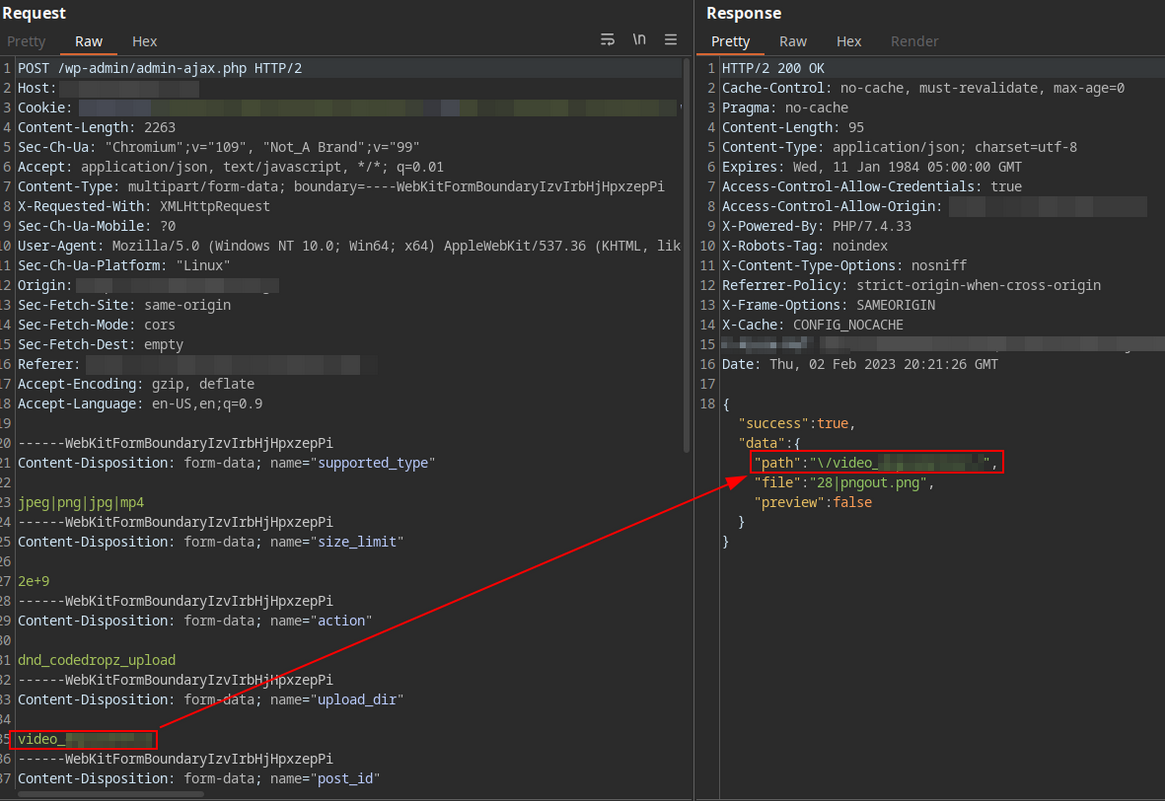
Drag and Drop Multiple File Uploader PRO - Contact Form 7 v5.0.6.1 Path Traversal (CVE-2023-1112)

exploitationmisconfigurationpenetration-testing+3
233 years ago
CVE-2025-49132-PoC preview

CVE-2025-49132-PoC

GitHubtypicalsmc/cve-2025-49132-poc

Proof-of-concept exploit for CVE-2025-49132, a path traversal vulnerability in Pterodactyl panel. Forges session cookies using exposed Redis server…

educationexploitationpenetration-testing+2
7 months ago
CVE-2021-41773-Apache-RCE preview

CVE-2021-41773-Apache-RCE

GitHubpwn3z/cve-2021-41773-apache-rce

A flaw was found in a change made to path normalization in Apache HTTP Server 2.4.49. An attacker could use a path traversal attack to map URLs to…

exploitationpenetration-testingreconnaissance+2
4 years ago
CVE-2017-12635_36 preview

CVE-2017-12635_36

GitHubdungsocool/cve-2017-12635_36

Step-by-step lab demonstrating exploitation of CVE-2017-12635 (privilege escalation) and CVE-2017-12636 (remote code execution) against Apache…

educationexploitationlabs-practice+3
5 months ago
CVE-2018-11759 preview

CVE-2018-11759

GitHubimmunit/cve-2018-11759

Proof-of-concept exploit for CVE-2018-11759 demonstrating Apache mod_jk access bypass via specially crafted requests to bypass reverse proxy…

exploitationmisconfigurationpenetration-testing+3
407 years ago
CVE-2023-27524 preview

CVE-2023-27524

GitHubhorizon3ai/cve-2023-27524

Basic PoC for CVE-2023-27524: Insecure Default Configuration in Apache Superset

authenticationexploitationmisconfiguration+3
1133 years ago
CVE-2023-25690-POC preview

CVE-2023-25690-POC

GitHubdhmosfunk/cve-2023-25690-poc

CVE 2023 25690 Proof of concept - mod_proxy vulnerable configuration on Apache HTTP Server versions 2.4.0 - 2.4.55 leads to HTTP Request Smuggling…

educationexploitationlabs-practice+3
2882 years ago
pyrocms-ssti-fix preview

pyrocms-ssti-fix

GitHubysaxon/pyrocms-ssti-fix

A drop-in fix for CVE-2023-29689 - SSTI in PyroCMS, via a custom Twig Sandbox implementation

code-analysisdefensive-toolsmisconfiguration+3
9 months ago
Previous12Next