
kubescape
Open-source Kubernetes security platform scanning clusters, manifests, and images for misconfigurations, vulnerabilities, and compliance against NSA,…

Open-source Kubernetes security platform scanning clusters, manifests, and images for misconfigurations, vulnerabilities, and compliance against NSA,…

Minimal CVE Hardened container image collection

Static analysis tool for infrastructure as code that detects cloud misconfigurations, vulnerabilities, and secrets across Terraform, Kubernetes,…

A vulnerability scanner for container images and filesystems

GitLab CI component for Trivy scanning

Automated Snyk vulnerability scanning for dependencies and Docker images in Bitbucket Pipelines, with severity thresholds and monitoring options.

:unlock: :unlock: Find secrets and passwords in container images and file systems :unlock: :unlock:

CLI tool that explains CVEs in plain English and scans repos for impact. Powered by Claude.

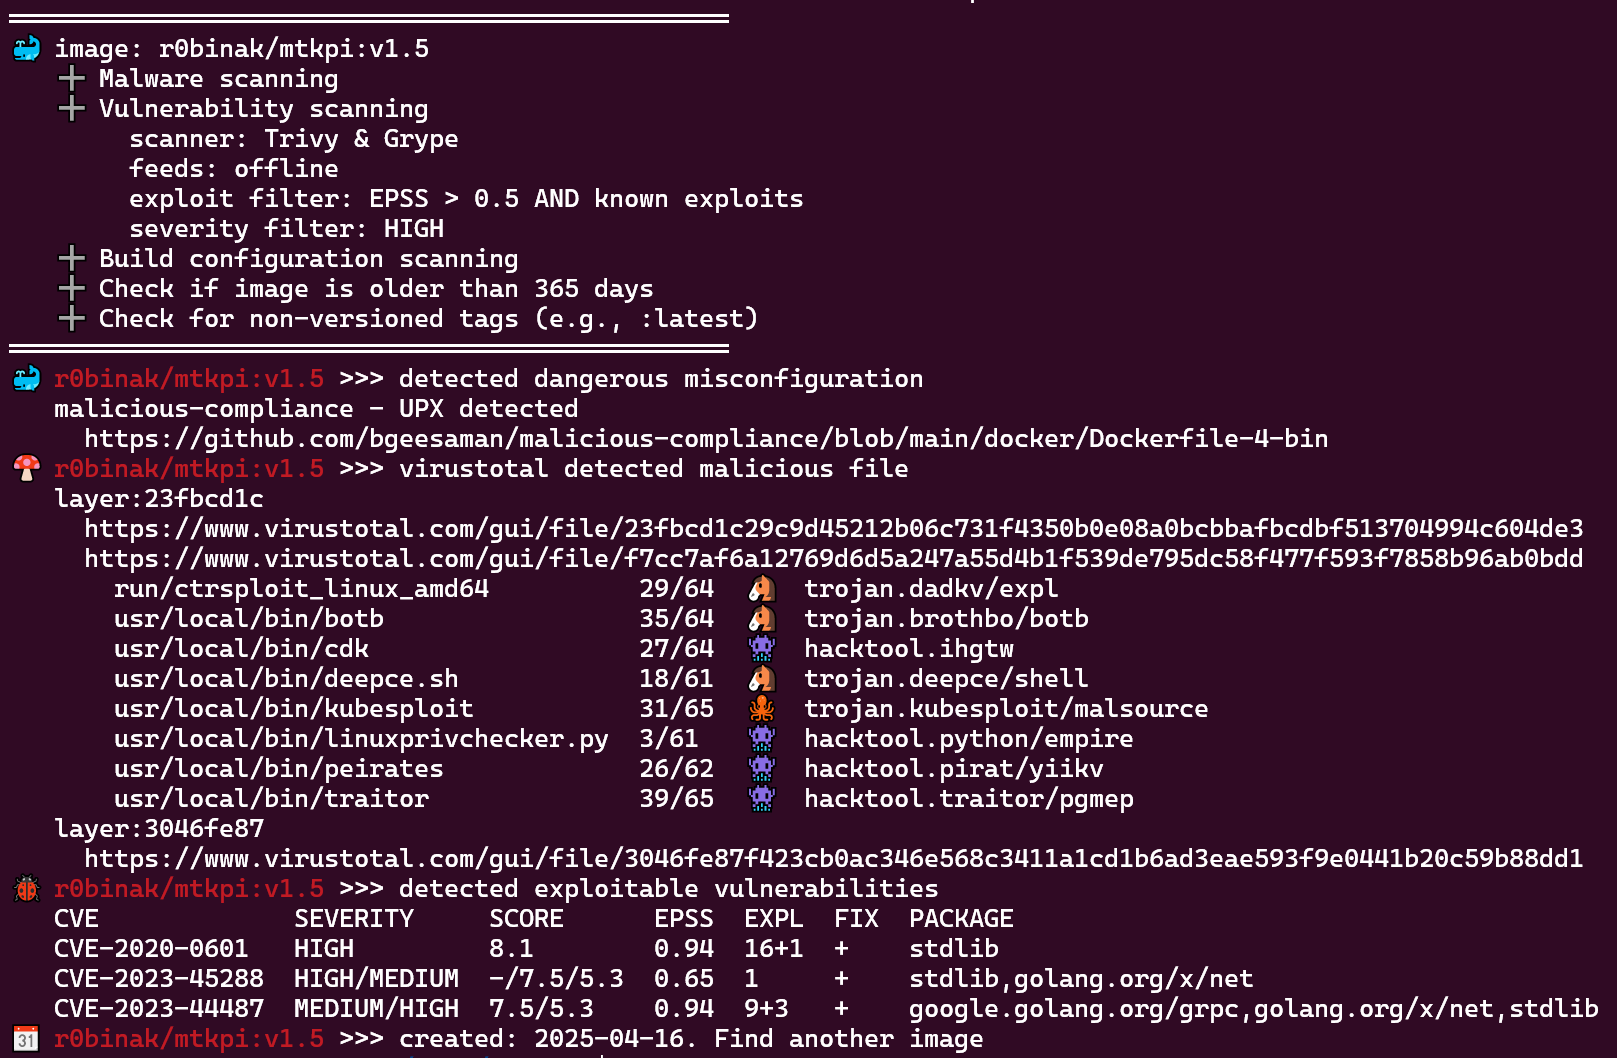
Public OCI-Image (docker image) Security Checker

Detects CVE-2025-55182 RCE in React Server Components by scanning npm/pnpm/yarn lockfiles, Docker images, SBOMs, and live URLs. Includes auto-fix,…

the task from C*****k

Discover vulnerabilities and container image misconfiguration in production environments.

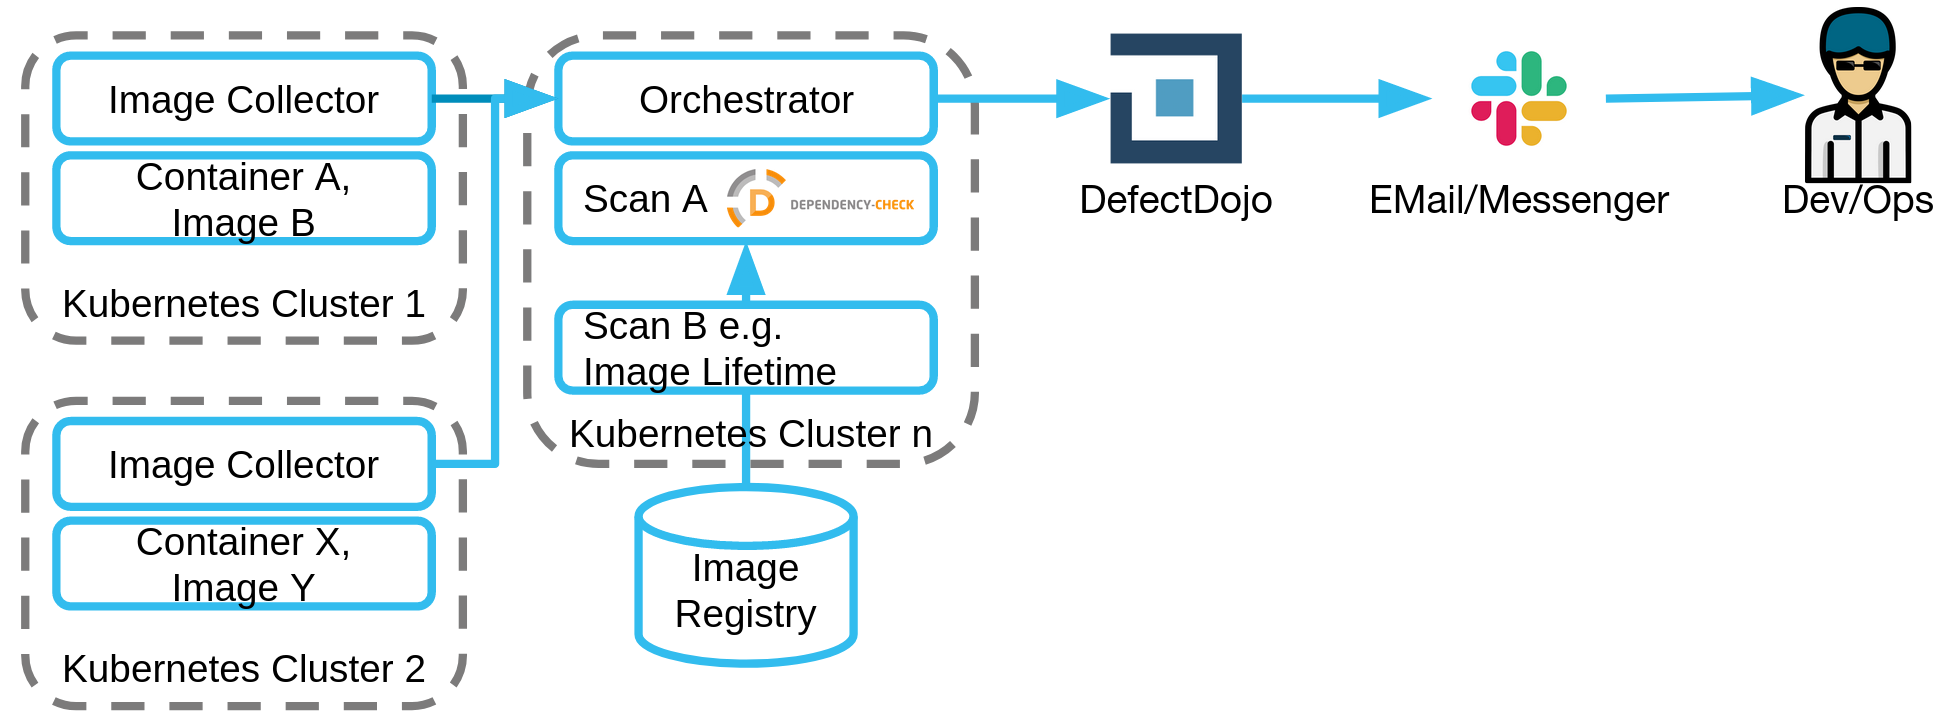
KubeClarity is a tool for detection and management of Software Bill Of Materials (SBOM) and vulnerabilities of container images and filesystems

A Trivy plugin that scans the images of a kubernetes resource

Step-by-step tutorial for detecting CVE-2024-3094 (XZ Backdoor) in container images using Trend Micro Vision One TMAS CLI, with automated scanning…

Integration of Clair and Docker Registry

A service that analyzes docker images and scans for vulnerabilities

Patch Pulsar Docker images with Log4J 2.17.1 update to mitigate Apache Log4J Security Vulnerabilities including Log4Shell