
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
52 results
nmap-CVE-2022-21907 preview

nmap-CVE-2022-21907

GitHubgpiechnik2/nmap-cve-2022-21907

Repository containing nse script for vulnerability CVE-2022-21907. It is a component (IIS) vulnerability on Windows. It allows remote code execution.…

exploitationinformation-gatheringpenetration-testing+2
2
4 years ago
puppet-os-hardening preview

puppet-os-hardening

GitHubdev-sec/puppet-os-hardening

This puppet module provides numerous security-related configurations, providing all-round base protection.

authenticationcloud-infrastructure-securityconfiguration-auditing+3
2917 days ago
remediate_cesa_2019_2091 preview

remediate_cesa_2019_2091

GitHubhpcprofessional/remediate_cesa_2019_2091

Remediation task for CVE-2018-15686, CVE-2018-16866, and CVE-2018-16888 affecting SystemD in EL7

cloud-infrastructure-securityconfiguration-auditingdevsecops+3
6 years ago
log4shell-coraza preview

log4shell-coraza

GitHubtieupham267/log4shell-coraza

Log4Shell (CVE-2021-44228) defense lab — nginx + Coraza WAF dynamic module + OWASP CRS v4. Educational use only.

defensive-toolseducationexploitation+8
4 months ago
CVE-2026-23479 preview

CVE-2026-23479

GitHubhackspeak/cve-2026-23479

Redis UAF RCE PoC collection for CVE-2026-23479: safe version checker, exploit module, GDB-assisted PoC, and Sigma detection rules for authorized…

binary-exploitationdatabase-securityeducation+5
128 days ago
GraphQLmap preview

GraphQLmap

GitHubswisskyrepo/graphqlmap

Security module for php7 and php8 - Killing bugclasses and virtual-patching the rest!

api-security-testingctffuzzing+3
1.7k3 years ago
snuffleupagus preview

snuffleupagus

GitHubjvoisin/snuffleupagus

Security module for php7 and php8 - Killing bugclasses and virtual-patching the rest!

code-analysisdefensive-toolsmisconfiguration+2
83815 days ago
vulscan preview

vulscan

GitHubscipag/vulscan

Advanced vulnerability scanning with Nmap NSE

information-gatheringnetwork-securitypenetration-testing+2
3.8k7 months ago
Detect-CVE-2017-15361-TPM preview
Archived

Detect-CVE-2017-15361-TPM

GitHubnsacyber/detect-cve-2017-15361-tpm

Detects Windows and Linux systems with enabled Trusted Platform Modules (TPM) vulnerable to CVE-2017-15361. #nsacyber

configuration-auditingcryptographyforensics+3
638 years ago
trivy-module-wordpress preview

trivy-module-wordpress

GitHubaquasecurity/trivy-module-wordpress

Trivy example module for WordPress

container-securitydevsecopsstatic-analysis+3
53 years ago
copyfail-check preview

copyfail-check

GitHubcodesource/copyfail-check

Shell script to detect CVE-2026-31431 (Copy Fail) exposure and mitigations on Linux systems: kernel check, module state, boot params, AF_ALG…

configuration-auditingdevsecopsincident-response+2
24 months ago
copy-fail-cve-2026-31431 preview

copy-fail-cve-2026-31431

GitHubeffiesec/copy-fail-cve-2026-31431

Passive Linux host scanner that classifies exposure to CVE-2026-31431 via kernel version, distro changelog, module status, and AF_ALG reachability,…

configuration-auditingvulnerability-analysisvulnerability-scanners
4 months ago
nginx-rift-check preview

nginx-rift-check

GitHubcynepmyx/nginx-rift-check

Detects the CVE-2026-42945 rewrite pattern in nginx configs: rewrite with ? in the replacement plus an unnamed capture consumed in the same location

configuration-auditingstatic-analysisvulnerability-analysis+2
1 month ago
NGINX-Rift preview

NGINX-Rift

GitHubnu0l/nginx-rift

CVE-2026-42945 NGINX 堆溢出漏洞扫描与验证工具

cloud-securityconfiguration-auditingcontainer-security+3
53 months ago
Copy-Fail_Detect_and_mitigate_CVE-2026-31431 preview

Copy-Fail_Detect_and_mitigate_CVE-2026-31431

GitHubwebhosting4u/copy-fail_detect_and_mitigate_cve-2026-31431

Detects exposure to CVE-2026-31431 (Copy Fail) and optionally mitigates by disabling the vulnerable algif_aead kernel module, providing verdicts and…

configuration-auditingdefensive-toolsincident-response+1
24 months ago
WSUSResponder preview

WSUSResponder

GitHubradzarr/wsusresponder

Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)

cloud-infrastructure-securityconfiguration-auditingincident-response+2
10 months ago
emby_ssrf preview

emby_ssrf

GitHubbtnz-k/emby_ssrf

Metasploit auxiliary module that identifies Emby Media Server version and exploits CVE-2020-26948 SSRF vulnerability to scan internal network…

exploitationnetwork-mappingreconnaissance+3
5 years ago
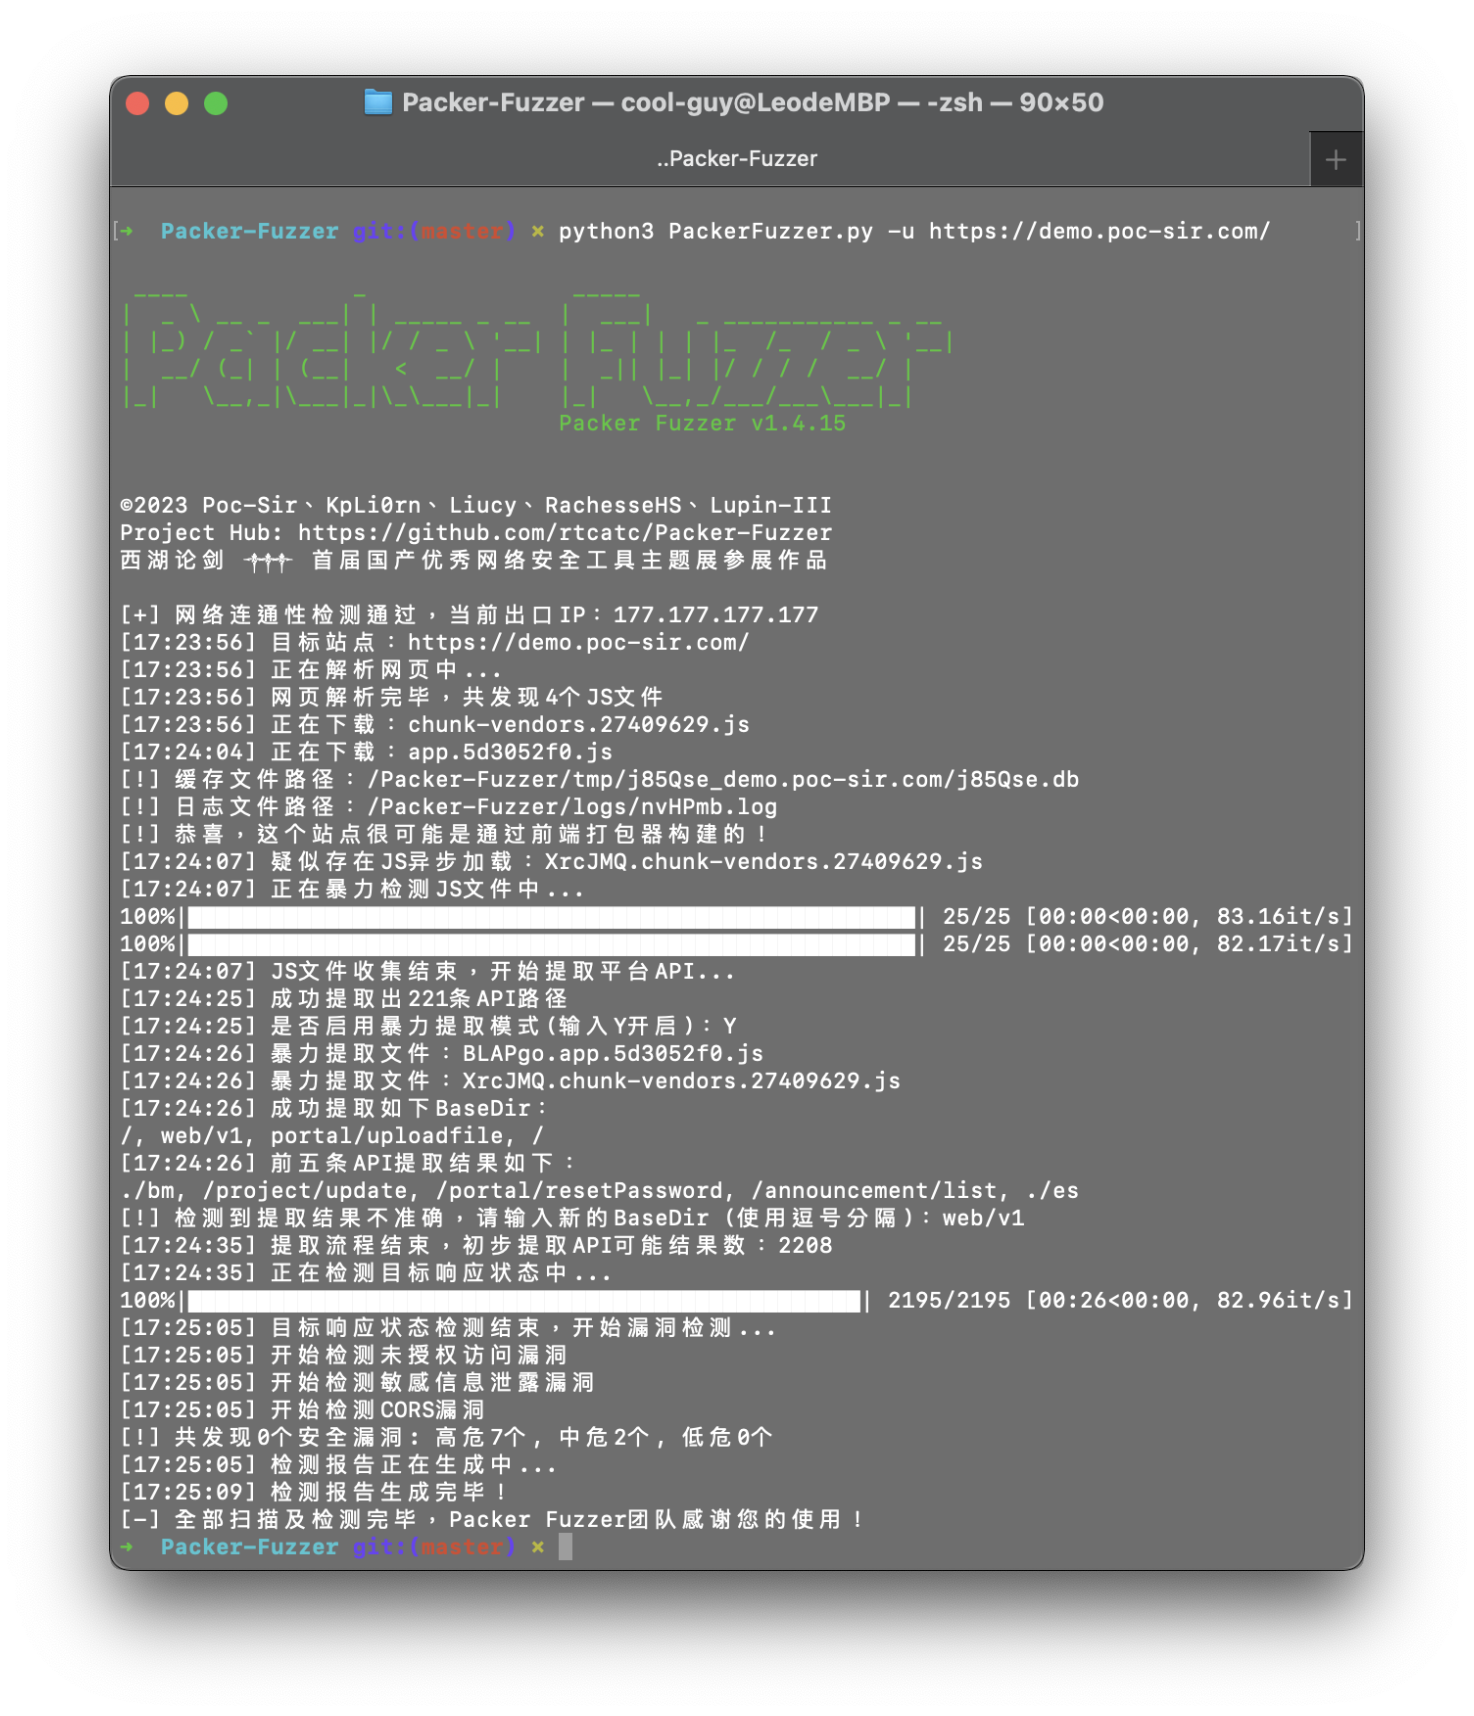
Packer-Fuzzer preview

Packer-Fuzzer

GitHubrtcatc/packer-fuzzer

Packer Fuzzer is a fast and efficient scanner for security detection of websites constructed by javascript module bundler such as Webpack.

api-security-testingfuzzingvulnerability-scanners+1
3.3k2 years ago
Previous123Next