external_curl_AOSP10_r33_CVE-2021-22924

Command-line tool and library for transferring data using URL syntax, supporting various protocols including HTTP, FTP, and more.

Command-line tool and library for transferring data using URL syntax, supporting various protocols including HTTP, FTP, and more.

Spydir is a small utility to monitor file changes in Windows directory regardless of subdirectory and files permissions (exploits CVE-2007-0843)

Java utility library with a focus on a specific CVE vulnerability, providing code analysis and static analysis capabilities for security assessment.

Java utility library with patched CVE-2022-4244 vulnerability, providing common helper classes for I/O, reflection, and CLI argument parsing in…

OWASP dependency-check is a software composition analysis utility that detects publicly disclosed vulnerabilities in application dependencies.

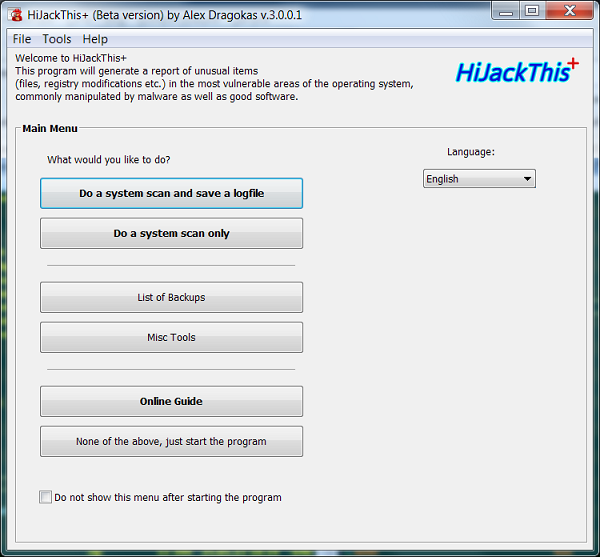
A free utility that finds malware, adware and other security threats

System utility that identifies and restarts daemons using outdated libraries after package upgrades to maintain security. Supports containers and…

Panthera(P.)uncia - Official CLI utility for Subdomain Center & Exploit Observer.

Windows utility that queries kernel API to report software and hardware mitigation status against speculative execution vulnerabilities (Meltdown,…

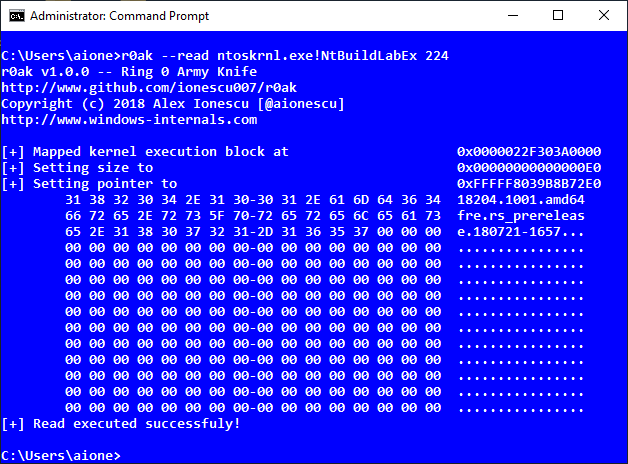
Windows command-line utility for reading, writing, and executing kernel-mode code from Administrator context using a font validation execution…

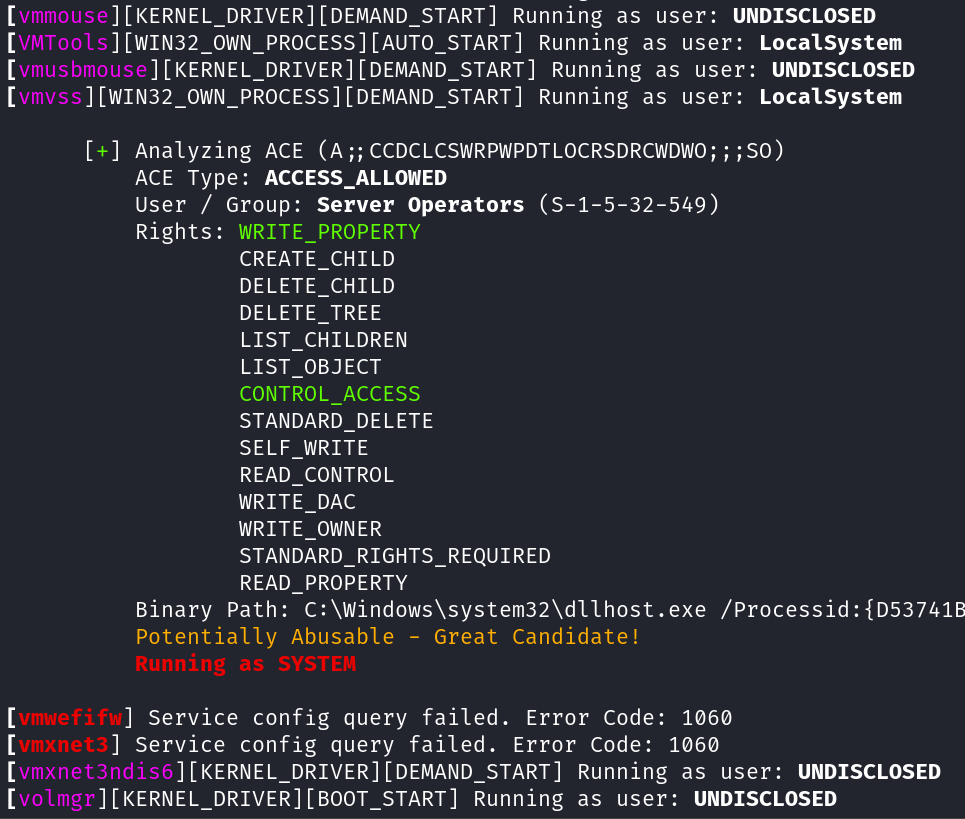
ACEshark is a utility designed for rapid extraction and analysis of Windows service configurations and Access Control Entries, eliminating the need…

FLUFFI (Fully Localized Utility For Fuzzing Instantaneously) - A distributed evolutionary binary fuzzer for pentesters

Java-based tool to detect Adobe Flex SWF files vulnerable to CVE-2011-2461, usable as a command-line utility or Burp Suite passive scanner plugin.

Utility script to test zip file upload functionality (and possible extraction of zip files) for vulnerabilities (aka Zip Slip)

CVE querying library and utility that uses a local store syncing directly to the National Vulnerability Database

a small utility to generate a cookie in order to exploit a grafana vulnerability (CVE-2018-15727)

RootPipe (CVE-2015-1130) and Phoenix (CVE-2015-3673) vulnerability testing utility for Mac OS X 10.2.8 and later

Python utility for automating CVE-2024-4956 path traversal exploitation with mass file extraction, plus custom Hashcat module for cracking Apache…