
CVE-2021-40444-POC
 kagura-maru/cve-2021-40444-poc
An attempt to reproduce Microsoft MSHTML Remote Code Execution (RCE) Vulnerability and using Metasploit Framework.
command-and-controlexploitationexploit-frameworks+4
10
kagura-maru/cve-2021-40444-pocAn attempt to reproduce Microsoft MSHTML Remote Code Execution (RCE) Vulnerability and using Metasploit Framework.
 r1l4-i3pur1l4/cve-2022-21882
Win32k elevation of privilege exploit for CVE-2022-21882, providing a proof-of-concept implementation targeting Windows kernel vulnerabilities.
 audiobahn/cve-2021-4034
Local privilege escalation exploit for CVE-2021-4034 targeting pkexec, providing proof-of-concept code for security testing and research.
 neo-neo6/cve-2025-65018-heap-buffer-overflow-in-libpng-ps4-ps5-
Proof-of-concept exploit for a heap buffer overflow in libpng on PS4/PS5. Generates a malicious PNG that triggers the vulnerability when opened in…
 rainbowdynamix/fortilol
FortiClient FortiShield exploit (CVE-2015-5736) for Windows 10 1809
 malwarekid/cve-2026-31431
Proof-of-concept exploit for CVE-2026-31431, a Linux kernel AF_ALG memory corruption vulnerability. Uses splice to patch /usr/bin/su in page cache,…
 r3dw4n48m3d/cve-2021-3493-exploit
C-based local privilege escalation exploit for CVE-2021-3493, targeting OverlayFS in Linux kernels prior to 5.11. Provides compilation and usage…
 teamn4c/sg-2026-0024
CVE-2026-43284 and CVE-2026-43500 Dirty Frag PoC and exploit
 minime794/cve-2016-5195
Python exploit for CVE-2016-5195 (Dirty COW) enabling local privilege escalation on vulnerable Linux kernels.
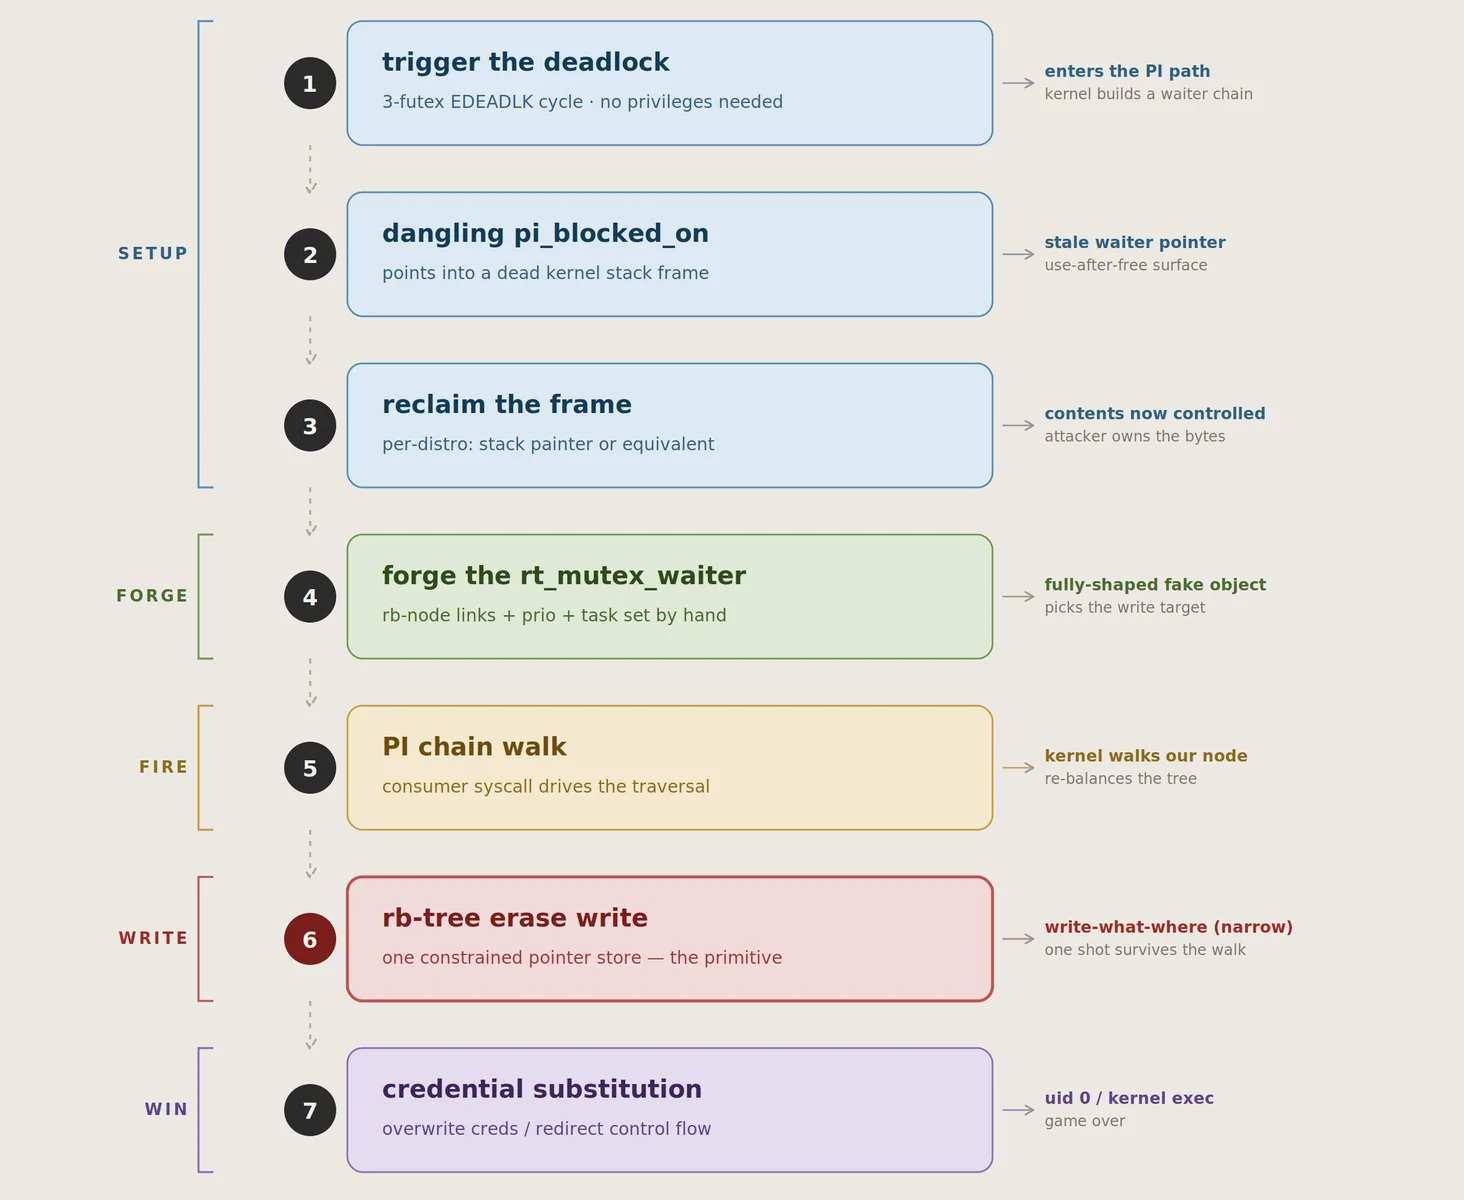 lkeld/cve-2026-43499-poc
Weaponized proof-of-concept for CVE-2026-43499 (GhostLock), a Linux kernel rtmutex bug enabling local privilege escalation. Includes per-distribution…
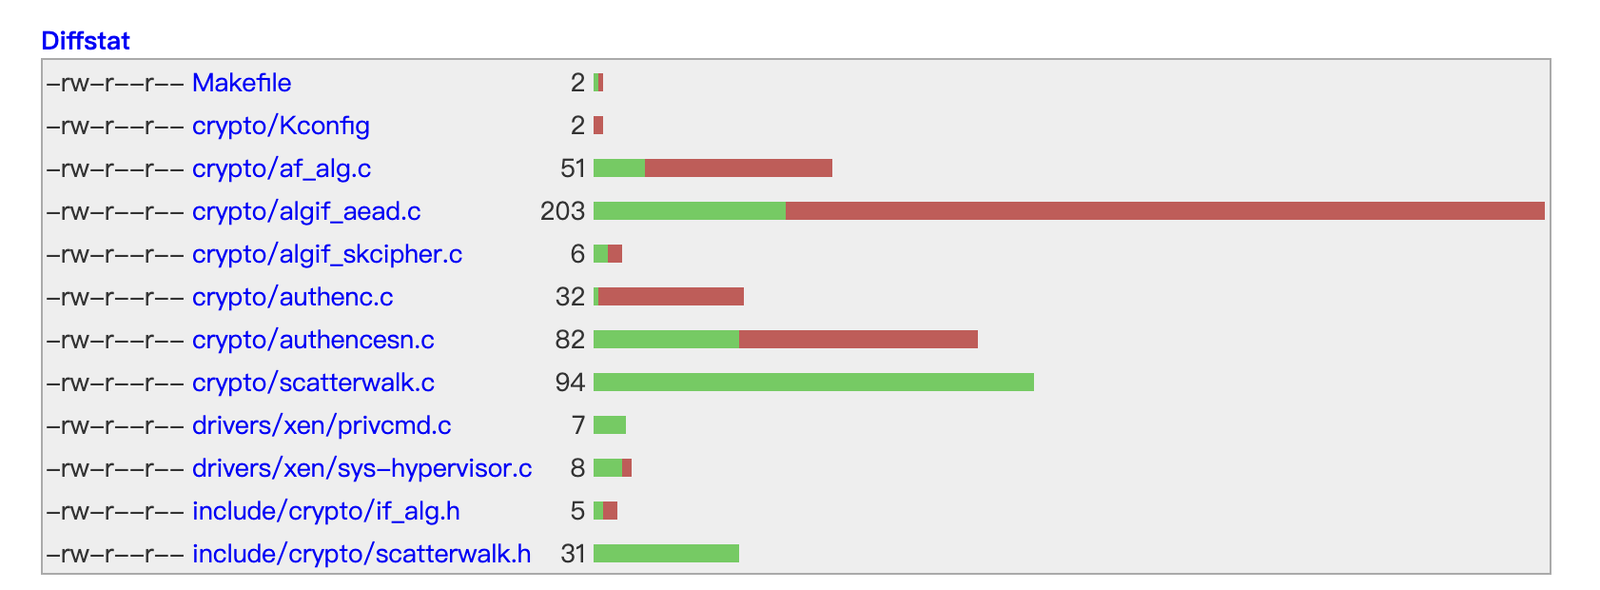 yuspring/cve-2026-31431-poc
Proof-of-concept exploit for CVE-2026-31431, a Linux kernel privilege escalation via AF_ALG authenc length check bypass, achieving root by modifying…
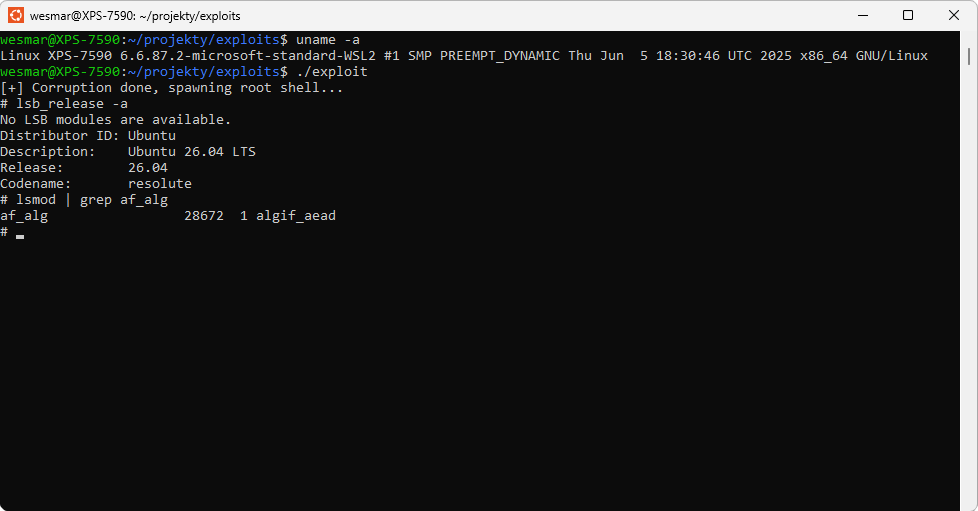 wesmar/cve-2026-31431
Working proof-of-concept exploit for CVE-2026-31431, a Linux kernel local privilege escalation via AF_ALG AEAD page cache corruption, granting root…
 kennetham/cve_2016_0728
Proof-of-concept exploit for CVE-2016-0728, a Linux kernel vulnerability enabling local privilege escalation via keyctl subsystem.
 lonelyor/cve-2026-31431-exp
C and Rust exploit for CVE-2026-31431 with payload encryption, cache writeback, adaptive chunking, and multi-architecture support (x86, ARM, i386).
 ben-slates/cve-2026-31431-exploit
Proof-of-concept exploit for CVE-2026-31431, a Linux kernel page-cache corruption vulnerability enabling local privilege escalation via algif_aead.…
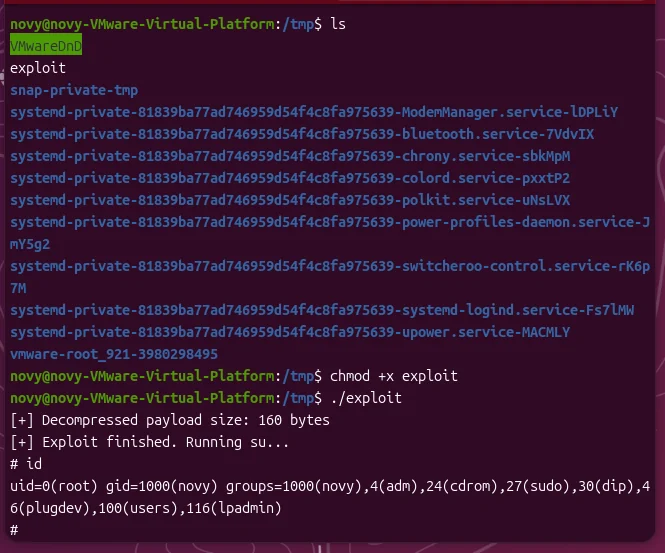 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - standalone binary exploit (no Python required)
 crackercat/cve-2020-1020-exploit
Local privilege escalation exploit for CVE-2020-1020 targeting Windows 7/8/8.1 x64 via Type1 Font Pool Overflow.
 ximerag/dast
Exploit for CVE-2026-0828 targeting Safetica ProcessMonitorDriver.sys to terminate processes and spawn a SYSTEM shell.