CVE-2525-25748-Cross-Site-Request-Forgery-CSRF-Vulnerability-in-HotelDruid-3.0.7

Detailed CVE-2025-25748 proof-of-concept and analysis of a CSRF vulnerability in HotelDruid 3.0.7, including exploitation flow, impact assessment,…

Detailed CVE-2025-25748 proof-of-concept and analysis of a CSRF vulnerability in HotelDruid 3.0.7, including exploitation flow, impact assessment,…

Curated collection of XSS payload vectors for web application security testing, covering various contexts and bypass techniques.

Vulnerable Python Application To Learn Secure Development


WVCTF or WebVulnCTF is a gamified web platform which promotes training in pentesting and web application development security in an entertaining way.…

Proof-of-concept exploit for CVE-2019-14319, demonstrating a specific vulnerability in a web application for security testing and verification.

Proof-of-concept exploit for CVE-2018-15912, demonstrating a remote code execution vulnerability in a web application for security testing and…

Proof-of-concept exploit for CVE-2023-0297, demonstrating a specific vulnerability in a web application for security testing and validation purposes.

Capture-the-flag challenge for Ekoparty 2020 featuring a Flask web application with security vulnerabilities to exploit. Designed for hands-on…

Proof-of-concept exploit for CVE-2023-34852, demonstrating a specific vulnerability in a web application for security testing and validation.

Proof-of-concept exploit for CVE-2022-29007, demonstrating a specific vulnerability in a web application for security research and testing.

Proof-of-concept exploit for CVE-2020-28502, demonstrating a specific vulnerability in a web application for security research and testing.

Proof-of-concept exploit for CVE-2021-27198, demonstrating a specific vulnerability in a web application for security testing and validation.

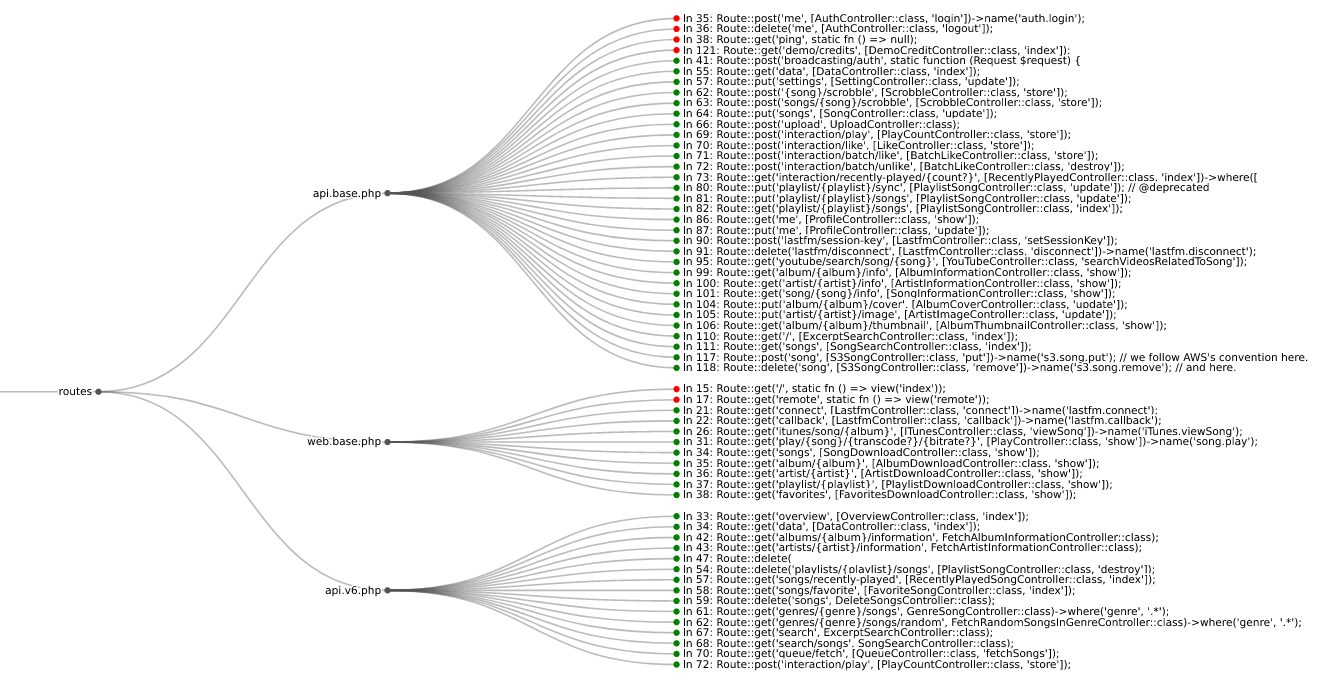
Find authentication (authn) and authorization (authz) security bugs in web application routes.

Proof-of-concept exploit for CVE-2023-38646, demonstrating remote code execution in a web application. Intended for security testing and…

Proof-of-concept exploit for CVE-2018-14083, demonstrating a specific web application vulnerability for security testing and validation.

Proof-of-concept exploit for CVE-2025-53770, demonstrating exploitation of a web application vulnerability for security testing and validation.

Deliberately vulnerable C# API application for practicing web application exploitation and security testing. Includes Docker setup and documentation…