
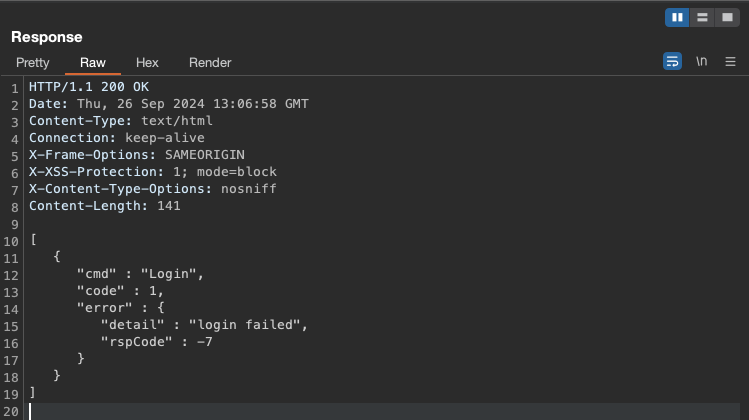
CVE-2024-48644
 rosembergpro/cve-2024-48644
Reolink Duo 2 WiFi v1.0.280 - Account Enumeration Vulnerability
information-gatheringiot-securitypenetration-testing+3
rosembergpro/cve-2024-48644Reolink Duo 2 WiFi v1.0.280 - Account Enumeration Vulnerability
 babyteam1024/cve-2017-3248
Exploit code for CVE-2017-3248, a Java deserialization vulnerability in Oracle WebLogic Server, enabling remote code execution.
 arianeblow/cve-2021-27513-cve-2021-27514
Exploit for EyesOfNetwork 5.3.5-5.3.10 session hijacking (CVE-2021-27513/27514) with brute-force and file upload payload.
 xiaosed/cve-2023-29919
Proof-of-concept exploit for CVE-2023-29919 enabling unauthenticated arbitrary file read in SolarView Compact 6.00 via texteditor.php. Demonstrates…
 hackingyseguridad/smb
Shell script collection for SMB protocol auditing, vulnerability detection (EternalBlue, SMBGhost), null session enumeration, credential brute-force,…
 somatrasss/cve-2021-21402
本项目涉及到的仅为安全研究和授权情况下使用,其使用人员有责任和义务遵守当地法律条规。
 altm4n/cve-2025-48384-hub
Focused hub for CVE-2025-48384, providing scripts and resources for vulnerability exploitation and analysis.
 possib1e/cve-2020-10977
GitLab 12.9 Arbitrary File Read
 machadootto/sap_bo_launchpad-ssrf-timing_attack
This script exploits and performs an SSRF (Server-Side Request Forgery) and Timing Attack against the SAP BusinessObjects Launchpad (CVE-2020-6308).…
 rakeshelamaran98/cve-2026-30081
Documentation of CVE-2026-30081, a high-severity cleartext transmission vulnerability in Quantum Networks QN-I-470 router firmware 6.1.1.B1, allowing…
 aesirsec/cve-2022-44875-test
Testing CVE-2022-44875
 li-minhao/cve-2023-37478-demo
Proof-of-concept exploit for CVE-2023-37478, demonstrating a web application vulnerability with automated exploitation and information-gathering…
 maskertui/cve-2021-26084
This is exploit
 bugfor-pings/cve-2023-1454
CVE-2023-1454漏洞检测脚本
 0xkayala/cve-2023-4966
CVE-2023-4966 - NetScaler ADC and NetScaler Gateway Memory Leak Exploit
 kernel-cyber/cve-2021-42913
Samsung Printer SCX-6X55X Improper Access Control
 henry4e36/metabase-cve-2021-41277
Metabase 任意文件读取
