
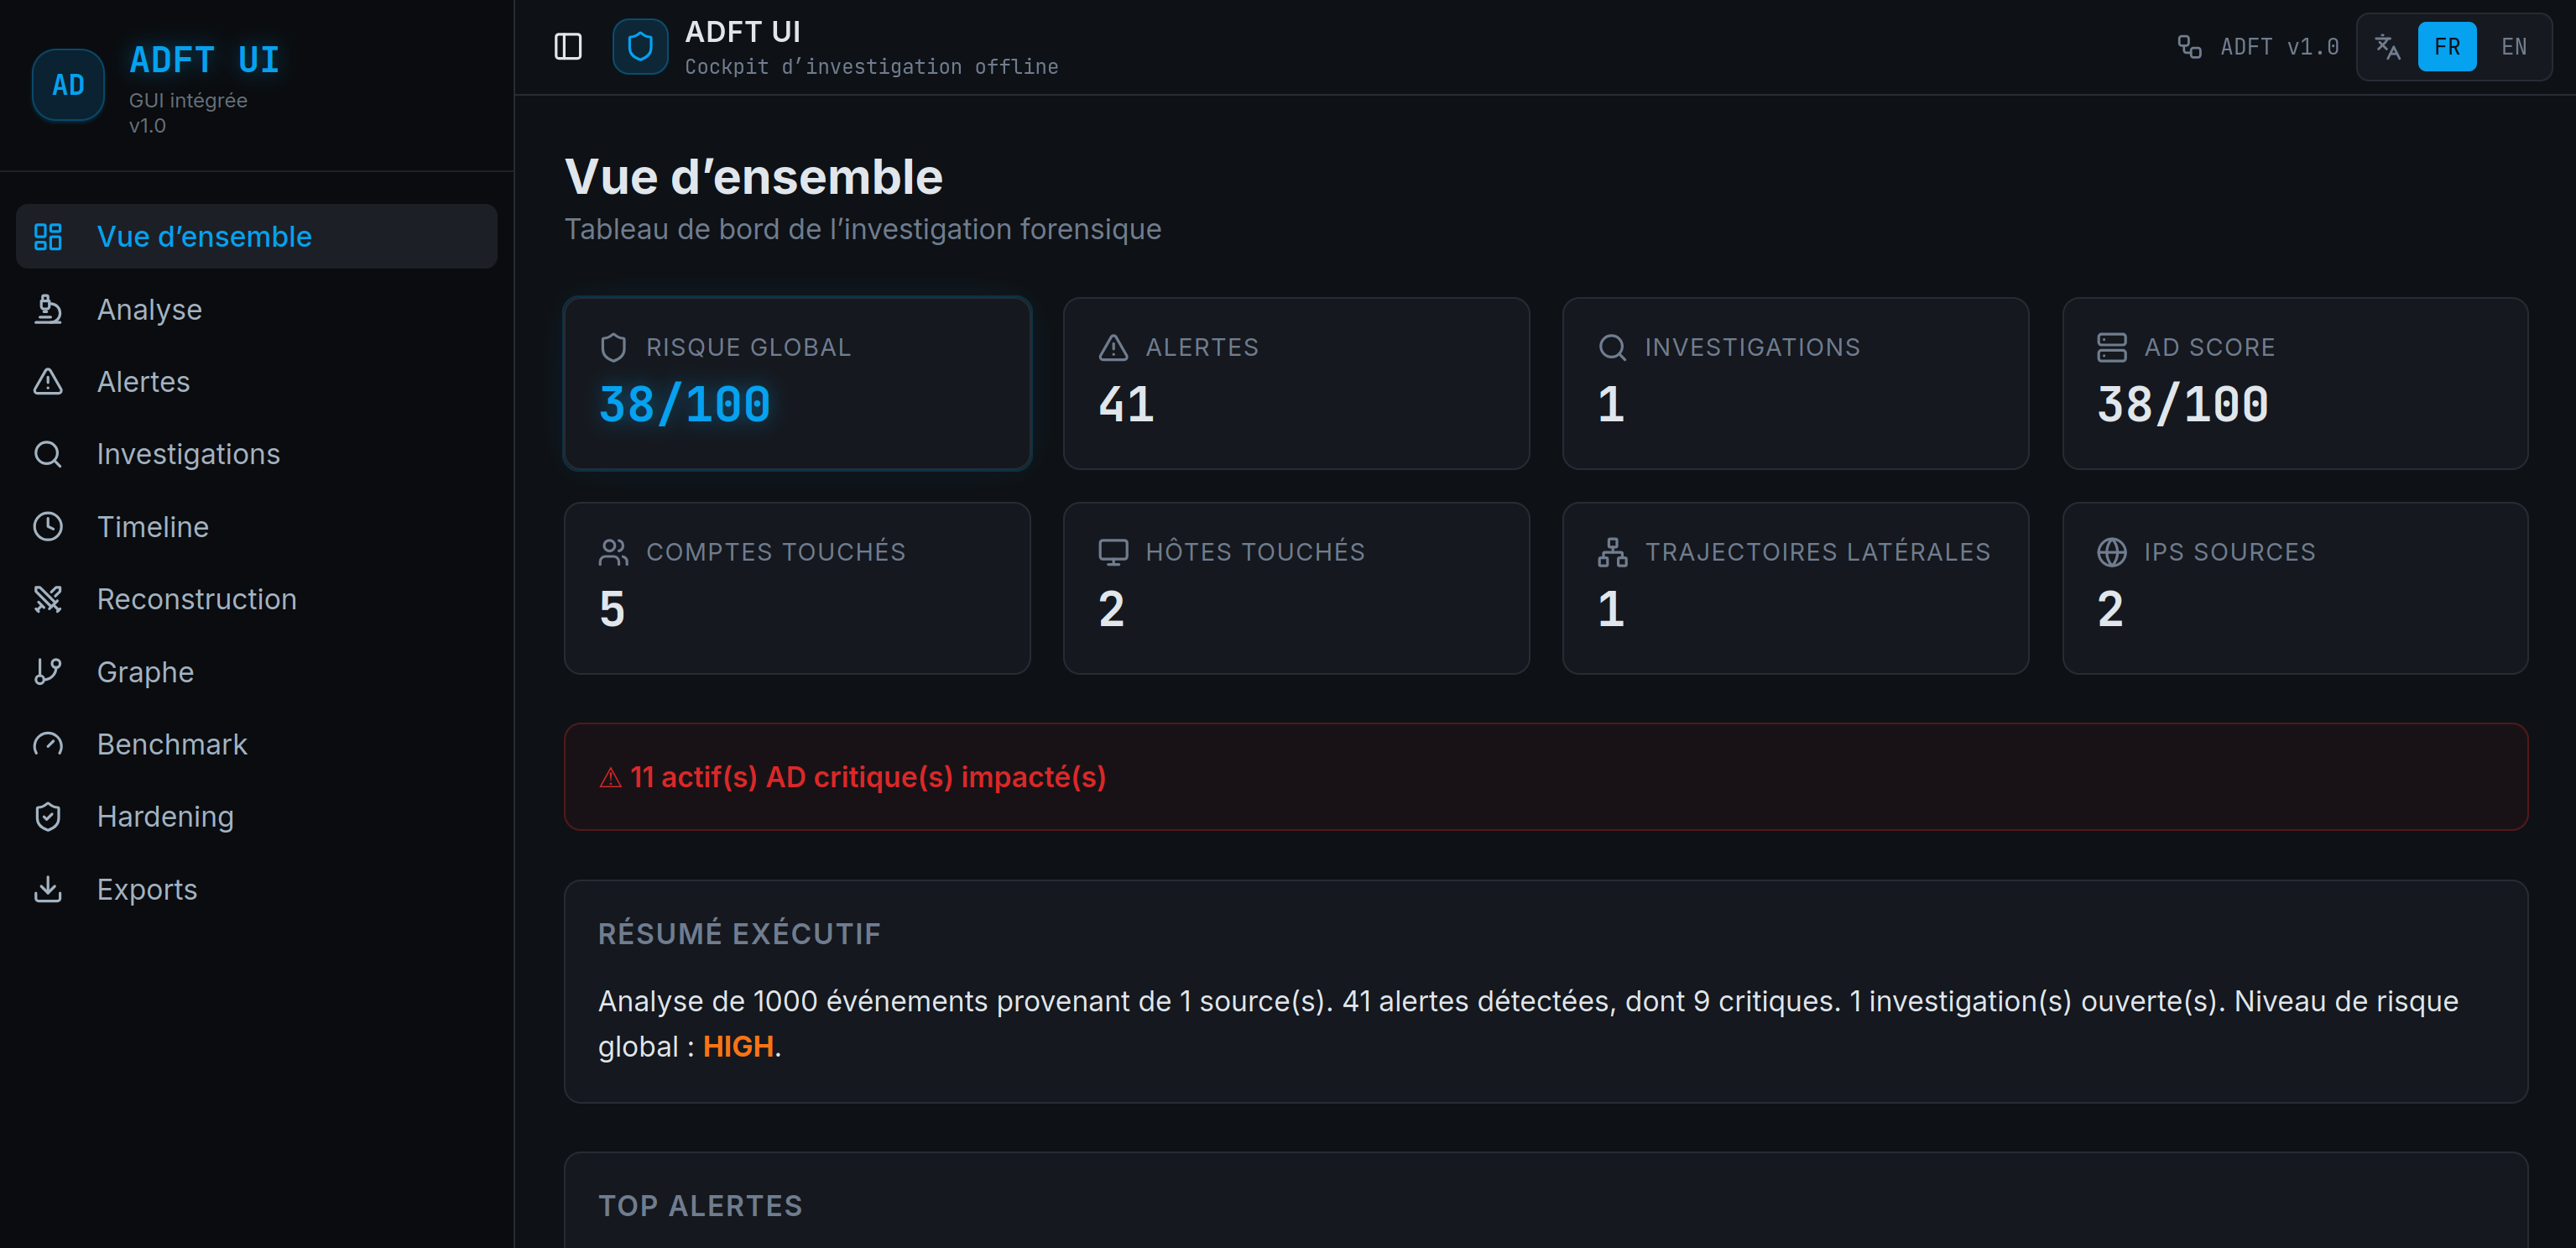
ADFT
 kjean13/adft
Active Directory Forensic Toolkit : Detect & reconstruct AD attacks from Windows event logs (EVTX)
configuration-auditingdigital-forensicsforensics+3
kjean13/adftActive Directory Forensic Toolkit : Detect & reconstruct AD attacks from Windows event logs (EVTX)
 adham504/sentinelthread-forensics
High-speed Windows forensic triage platform that orchestrates the Hayabusa engine to transform raw EVTX logs into prioritized threat timelines with…