
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
588 results
zip-shotgun preview

zip-shotgun

GitHubjpiechowka/zip-shotgun

Utility script to test zip file upload functionality (and possible extraction of zip files) for vulnerabilities (aka Zip Slip)

payload-generationpenetration-testingvulnerability-analysis+1
33
7 years ago
CVE-2021-24145 preview

CVE-2021-24145

GitHubdnr6419/cve-2021-24145

WordPress File Upload Vulnerability, Modern Events Calendar Lite WordPress plugin before 5.16.5

educationexploitationpayload-generation+3
34 years ago
Web-App-PenTesting preview

Web-App-PenTesting

GitHubsarthak4126/web-app-pentesting

Web application penetration testing lab — vulnerable Flask app, automated scanner, and professional pentest report. Covers OWASP Top 10, SQLi, XSS,…

educationlabs-practicepenetration-testing+4
2 days ago
CVE-2026-0740 preview

CVE-2026-0740

GitHub0xgh057r3c0n/cve-2026-0740

Ninja Forms File Uploads <= 3.3.26 - Unauthenticated Arbitrary File Upload
educationexploitationpenetration-testing+2
242 months ago
CVE-2026-37748 preview

CVE-2026-37748

GitHubmenevarad007/cve-2026-37748

Proof-of-concept exploit for CVE-2026-37748, an unrestricted file upload vulnerability in Visitor Management System 1.0 leading to remote code…
exploitationpayload-developmentpenetration-testing+3
5 months ago
CVE-2018-17246 preview

CVE-2018-17246

GitHubmpgn/cve-2018-17246

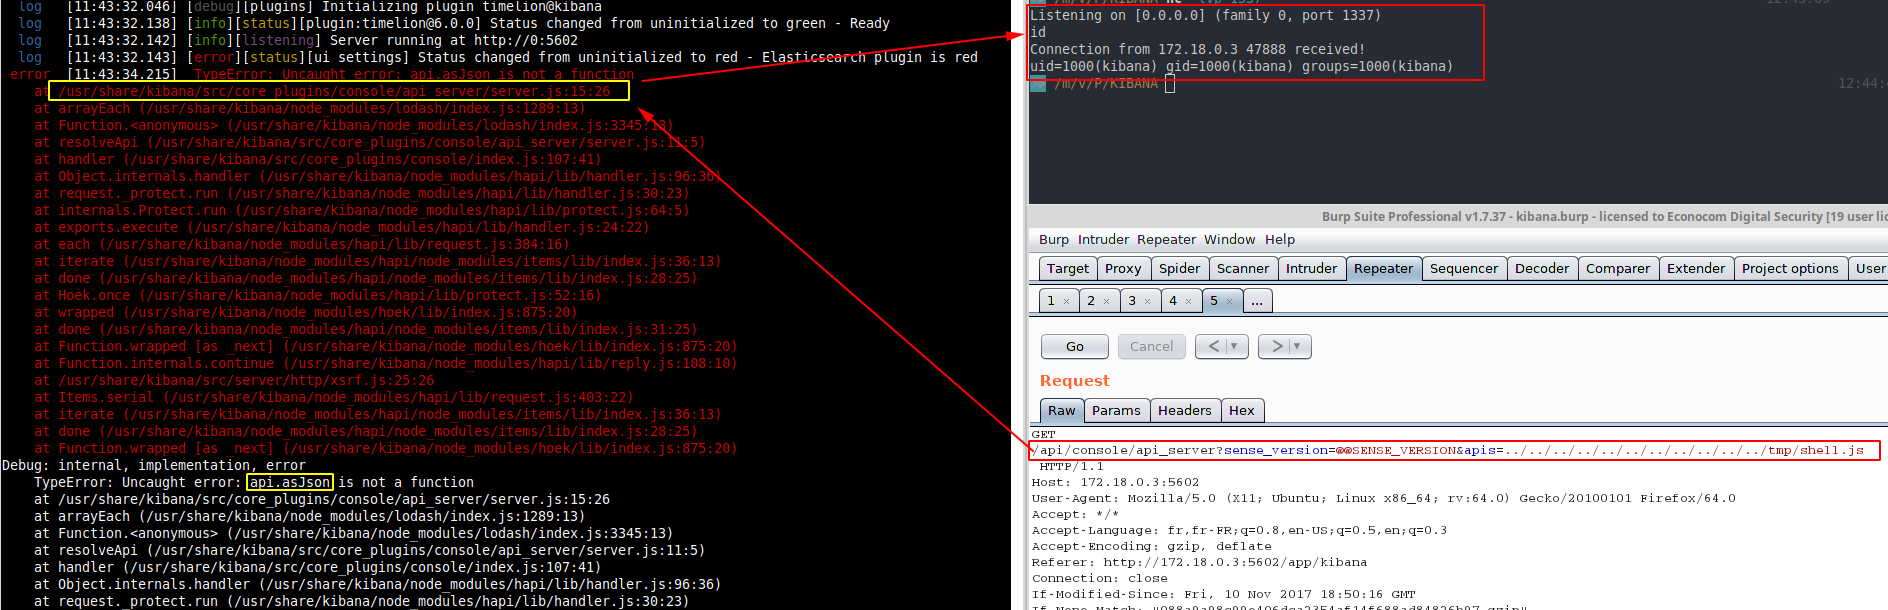
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
exploitationpayload-developmentpenetration-testing+3
656 years ago
CVE-2020-17518 preview

CVE-2020-17518

GitHubmurataydemir/cve-2020-17518

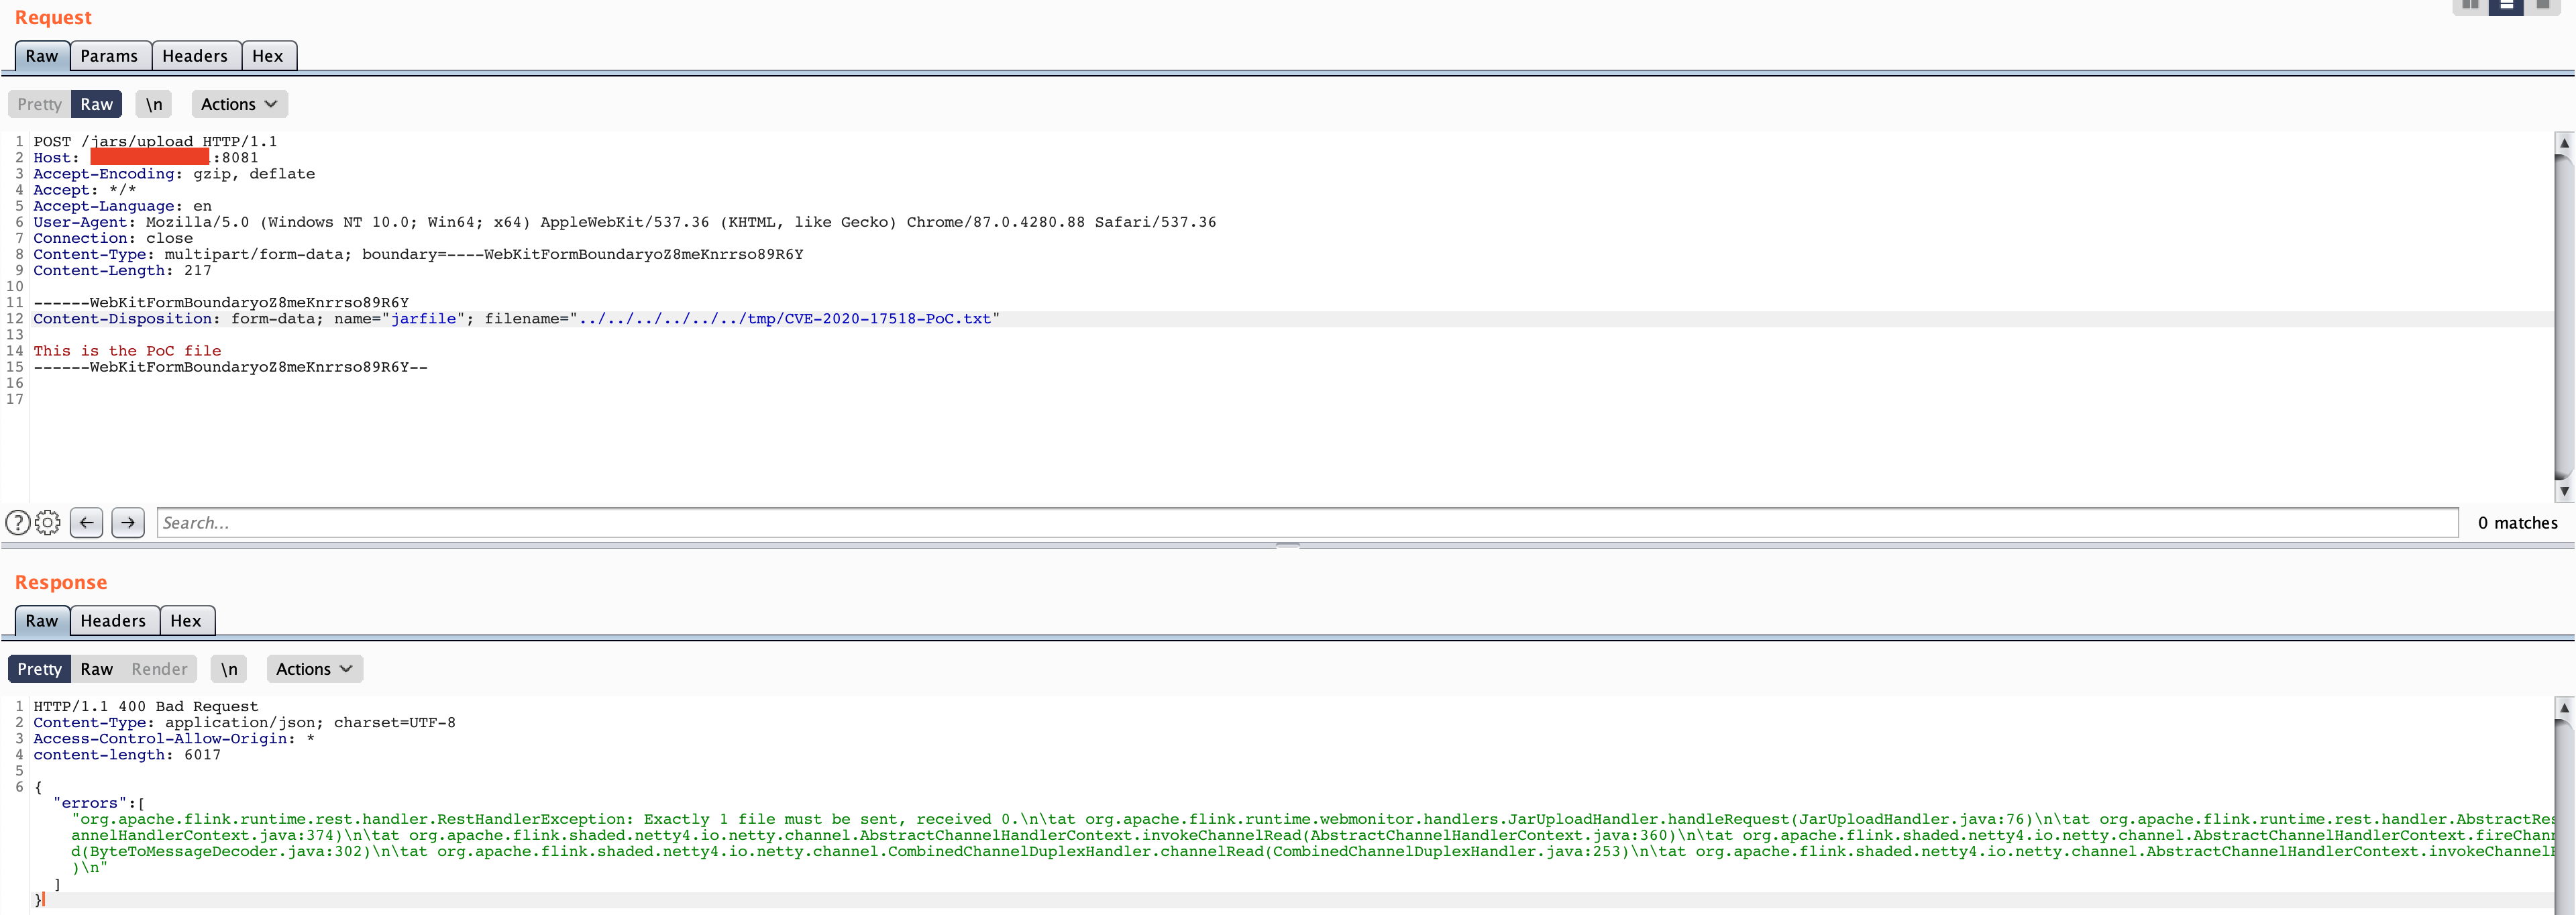
[CVE-2020-17518] Apache Flink RESTful API Arbitrary File Upload via Directory Traversal
api-securityexploitationpenetration-testing+3
35 years ago
CVE-2024-22515-File-Upload-Vulnerability preview

CVE-2024-22515-File-Upload-Vulnerability

GitHuborange-418/cve-2024-22515-file-upload-vulnerability

Proof-of-concept exploit for CVE-2024-22515, demonstrating arbitrary file upload and remote code execution in Agent DVR 5.1.6.0 via unverified sound…

exploitationpayload-developmentpenetration-testing+2
2 years ago
CVE-2019-7216 preview

CVE-2019-7216

GitHubekultek/cve-2019-7216

Filechucker filter bypass Proof Of Concept
exploitationpenetration-testingreconnaissance+2
107 years ago
CVE-2024-57428 preview

CVE-2024-57428

GitHubahrixia/cve-2024-57428

CVE-2024-57428: PHPJabbers Cinema Booking System v2.0 suffers from stored XSS, enabling persistent JavaScript injection for phishing and malware…
exploitationpenetration-testingphishing+2
1 year ago
CVE-2026-22241 preview

CVE-2026-22241

GitHubcves-labs/cve-2026-22241

Lab Environment for CVE-2026-22241

educationexploitationlabs-practice+3
2 months ago
CVE-2018-16370 preview

CVE-2018-16370

GitHubsnappyjack/cve-2018-16370

In PESCMS Team 2.2.1, attackers may upload and execute arbitrary PHP code through /Public/?g=Team&m=Setting&a=upgrade by placing a .php file in a…
code-analysisexploitationpenetration-testing+2
8 years ago
CVE-2018-16373 preview

CVE-2018-16373

GitHubsnappyjack/cve-2018-16373

Frog CMS 0.9.5 has an Upload > vulnerability that can create files via > /admin/?/plugin/file_manager/save
exploitationmisconfigurationpenetration-testing+2
8 years ago
CVE-2024-51793 preview

CVE-2024-51793

GitHub0axz-tools/cve-2024-51793

Exploits CVE-2024-51793 unauthenticated arbitrary file upload in WordPress Computer Repair Shop plugin, scans target lists, uploads PHP webshells,…
exploitationpayload-developmentpenetration-testing+3
11 months ago
CVE-2022-30887 preview

CVE-2022-30887

GitHubsonerctnkya/cve-2022-30887

Proof-of-concept exploit for CVE-2022-30887, demonstrating remote code execution via file upload in Pharmacy Management System 1.0, with mitigation…

educationexploitationpayload-development+3
24 years ago
CVE-2025-7441 preview

CVE-2025-7441

GitHubanothersec/cve-2025-7441

StoryChief <= 1.0.42 - Unauthenticated Arbitrary File Upload
exploitationpayload-generationpenetration-testing+3
33 months ago
CVE-2024-53677 preview

CVE-2024-53677

GitHubyangyanglo/cve-2024-53677

Proof-of-concept exploit for CVE-2024-53677 (S2-067), an Apache Struts2 file upload logic bypass enabling remote code execution via crafted filename…
exploitationpayload-generationpenetration-testing+2
31 year ago
CVE-2024-9234 preview

CVE-2024-9234

GitHubrandomrobbiebf/cve-2024-9234

GutenKit <= 2.1.0 - Unauthenticated Arbitrary File Upload

exploitationpenetration-testingvulnerability-analysis+2
21 year ago
Previous12…33Next