
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
13 results
in-toto preview

in-toto

GitHubin-toto/in-toto

Protects software supply chain integrity by verifying each step is performed by authorized functionaries, using signed layout and link metadata.
authentication-authorizationcryptographydefensive-tools+2
1.1k
1 month ago
bumblebee preview

bumblebee

GitHubperplexityai/bumblebee

Read-only developer endpoint scanner for on-disk package, extension, and developer-tool metadata, built to check exposure to known software…

devsecopsincident-responseinformation-gathering+3
5.1k2 days ago
guac preview

guac

GitHubguacsec/guac

Aggregates software supply chain security metadata (SBOMs, attestations, vulnerabilities) into a queryable graph database for audit, policy, and risk…
supply-chain-securityvulnerability-analysis
1.6k3 days ago
mcpsafetywarden preview

mcpsafetywarden

GitHubgautamvarmadatla/mcpsafetywarden

Proxy server that wraps MCP servers with behavioral profiling, security scanning, risk gating, and safe execution. Detects prompt injection,…
ai-securitysecret-detectionstatic-analysis+3
86 days ago
OWASP-Model-Card-Security-Standard preview

OWASP-Model-Card-Security-Standard

GitHubowasp/owasp-model-card-security-standard

Open standard for documenting security-relevant metadata of AI models, including training data provenance, PII risk, known vulnerabilities, and…
ai-securitycurated-resourceseducation+5
12 months ago
sbomlyze preview

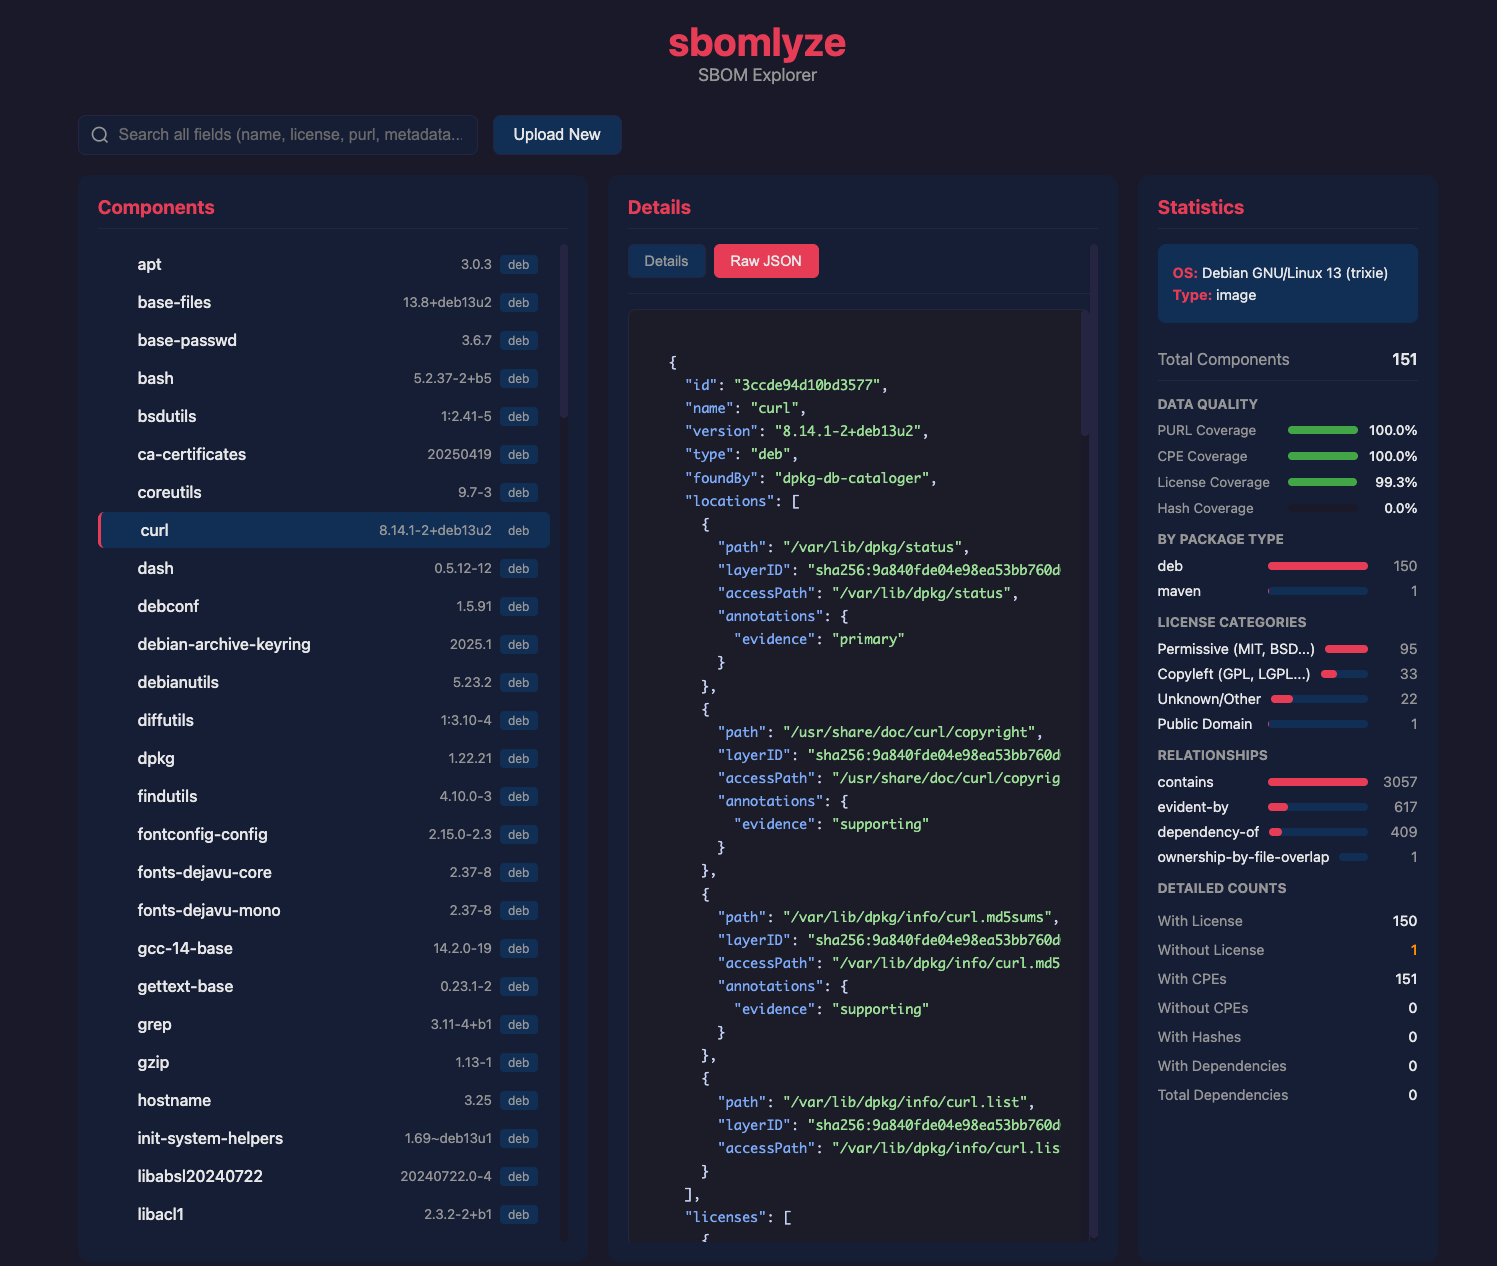
sbomlyze

GitHubrezmoss/sbomlyze

Git diff for SBOMs—compare CycloneDX, SPDX, and Syft documents, detect tampering, and gate CI.
configuration-auditingdevsecopssecret-detection+5
269 days ago
DeepTrap preview

DeepTrap

GitHubzjuicsr/deeptrap

Security benchmark for evaluating OpenClaw agents against adversarial execution contexts including poisoned files, injected skills, misleading tool…
adversarial-attackai-securitycommand-and-control+8
114 months ago
goIssue_kirkstone preview

goIssue_kirkstone

GitHubskulkarni-mv/goissue_kirkstone

go CVE-2023-24538 patch issue resolver - Kirkstone
code-analysisdevsecopssupply-chain-security+1
3 years ago
fastjson-tp1fn1 preview

fastjson-tp1fn1

GitHubscabench/fastjson-tp1fn1

a scenario based on CVE-2022-25845 yielding a TP for metadata based SCA but a FN if the callgraph is used
code-analysiseducationpapers-research+3
2 years ago
CVE-2026-42089 preview

CVE-2026-42089

GitHub0xmrma/cve-2026-42089

A local package installation helper trusted caller-supplied package names too much. In yeoman-environment, missing generators could be installed…

code-analysiseducationexploitation+3
3 months ago
goIssue_dunfell preview

goIssue_dunfell

GitHubskulkarni-mv/goissue_dunfell

go CVE-2023-24538 patch issue resolver - Dunfell

code-analysisdevsecopssupply-chain-security+1
3 years ago
vex-repo-spec preview

vex-repo-spec

GitHubaquasecurity/vex-repo-spec

VEX Repository Specification
devsecopssupply-chain-securitythreat-intelligence+1
72 years ago
CVE-2026-35204 preview

CVE-2026-35204

GitHubh3ck13r/cve-2026-35204

Proof-of-concept demonstrating a path traversal vulnerability (CVE-2026-35204) in Helm plugin installation, allowing arbitrary file write via crafted…

cloud-securitycontainer-securityeducation+3
113 days ago