
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
56 results
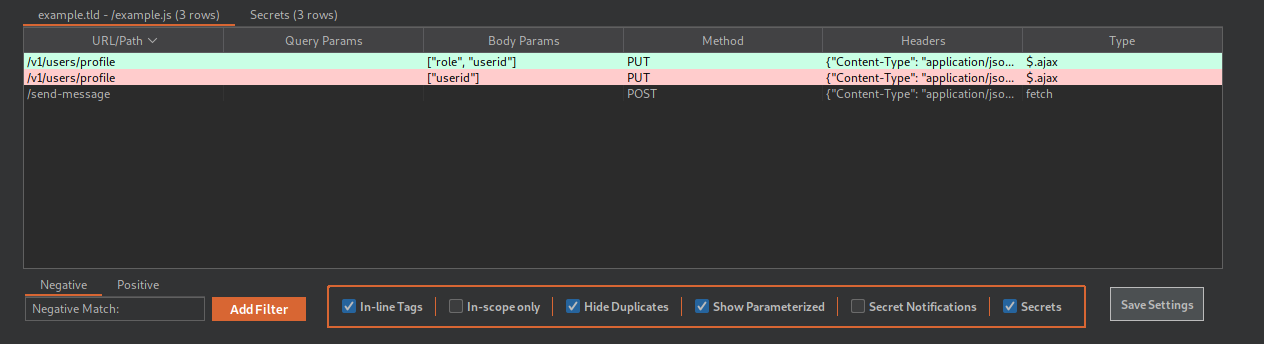
jsluicepp preview

jsluicepp

GitHub0x999-x/jsluicepp

jsluice++ is a Burp Suite extension designed for passive and active scanning of JavaScript traffic using the CLI tool jsluice

api-security-testinginformation-gatheringreconnaissance+3
305
2 years ago
semgrep preview

semgrep

GitHubsemgrep/semgrep

Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.

api-securityapi-security-testingcode-analysis+9
16.8k1 day ago
Agentic-Bug-Hunter preview

Agentic-Bug-Hunter

GitHubawarexone/agentic-bug-hunter

AI-powered bug bounty hunting toolkit that works with or without subscription.

ai-securityapi-security-testingcloud-security+8
5.2k7 days ago
vuln-scanner preview

vuln-scanner

GitHubzappaboy/vuln-scanner

Vulnerability Assessment Scanner with Report Generation

api-security-testingcloud-securityconfiguration-auditing+9
123 days ago
sast-scan-action preview

sast-scan-action

GitHuboffensive360/sast-scan-action

GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
api-security-testingcloud-securitycode-analysis+4
2 months ago
mcp-server preview

mcp-server

GitHuboffensive360/mcp-server

MCP server that runs SAST scans on local codebases and returns findings with severity and fixes, enabling AI assistants to perform security analysis…

api-security-testingcloud-securitycode-analysis+3
2 months ago
appledb_rs preview

appledb_rs

GitHubsynacktiv/appledb_rs

Curated database of Apple internal artifacts (entitlements, frameworks, device versions) with API, CLI, and WebUI for iOS/macOS security research and…
curated-resourcesinformation-gatheringios-security+3
2911 months ago
static-analysis preview

static-analysis

GitHubanalysis-tools-dev/static-analysis

Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…

code-analysiscurated-resourcesdevsecops+5
14.8k9 days ago
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

A source code analyzer built for surfacing features of interest and other characteristics to answer the question 'What's in the code?' quickly using…

code-analysisdevsecopsstatic-analysis+3
4.4k16 days ago
awesome-nodejs-security preview

awesome-nodejs-security

GitHublirantal/awesome-nodejs-security

Curated directory of Node.js security tools, static analyzers, vulnerability scanners, and educational resources covering OWASP Top 10, supply chain…

code-analysiscurated-resourceseducation+5
3.0k1 month ago
DevSecOpsGuideline preview

DevSecOpsGuideline

GitHubowasp/devsecopsguideline

The OWASP DevSecOps Guideline can help us to embedding security as a part of the development pipeline.

api-securitycloud-securitycontainer-security+6
1.1k7 days ago
smart-contract-vulnerabilities preview

smart-contract-vulnerabilities

GitHubkadenzipfel/smart-contract-vulnerabilities

A collection of smart contract vulnerabilities along with prevention methods
curated-resourceseducationstatic-code-analysis+1
2.5k7 months ago
semgrep-rules preview

semgrep-rules

GitHub0xdea/semgrep-rules

A collection of my Semgrep rules to facilitate vulnerability research.

binary-analysiscode-analysiscurated-resources+3
8746 days ago
horusec preview

horusec

GitHubzupit/horusec

Horusec is an open source tool that improves identification of vulnerabilities in your project with just one command.
cloud-securitycode-analysiscontainer-security+5
1.3k3 years ago
ngrev preview

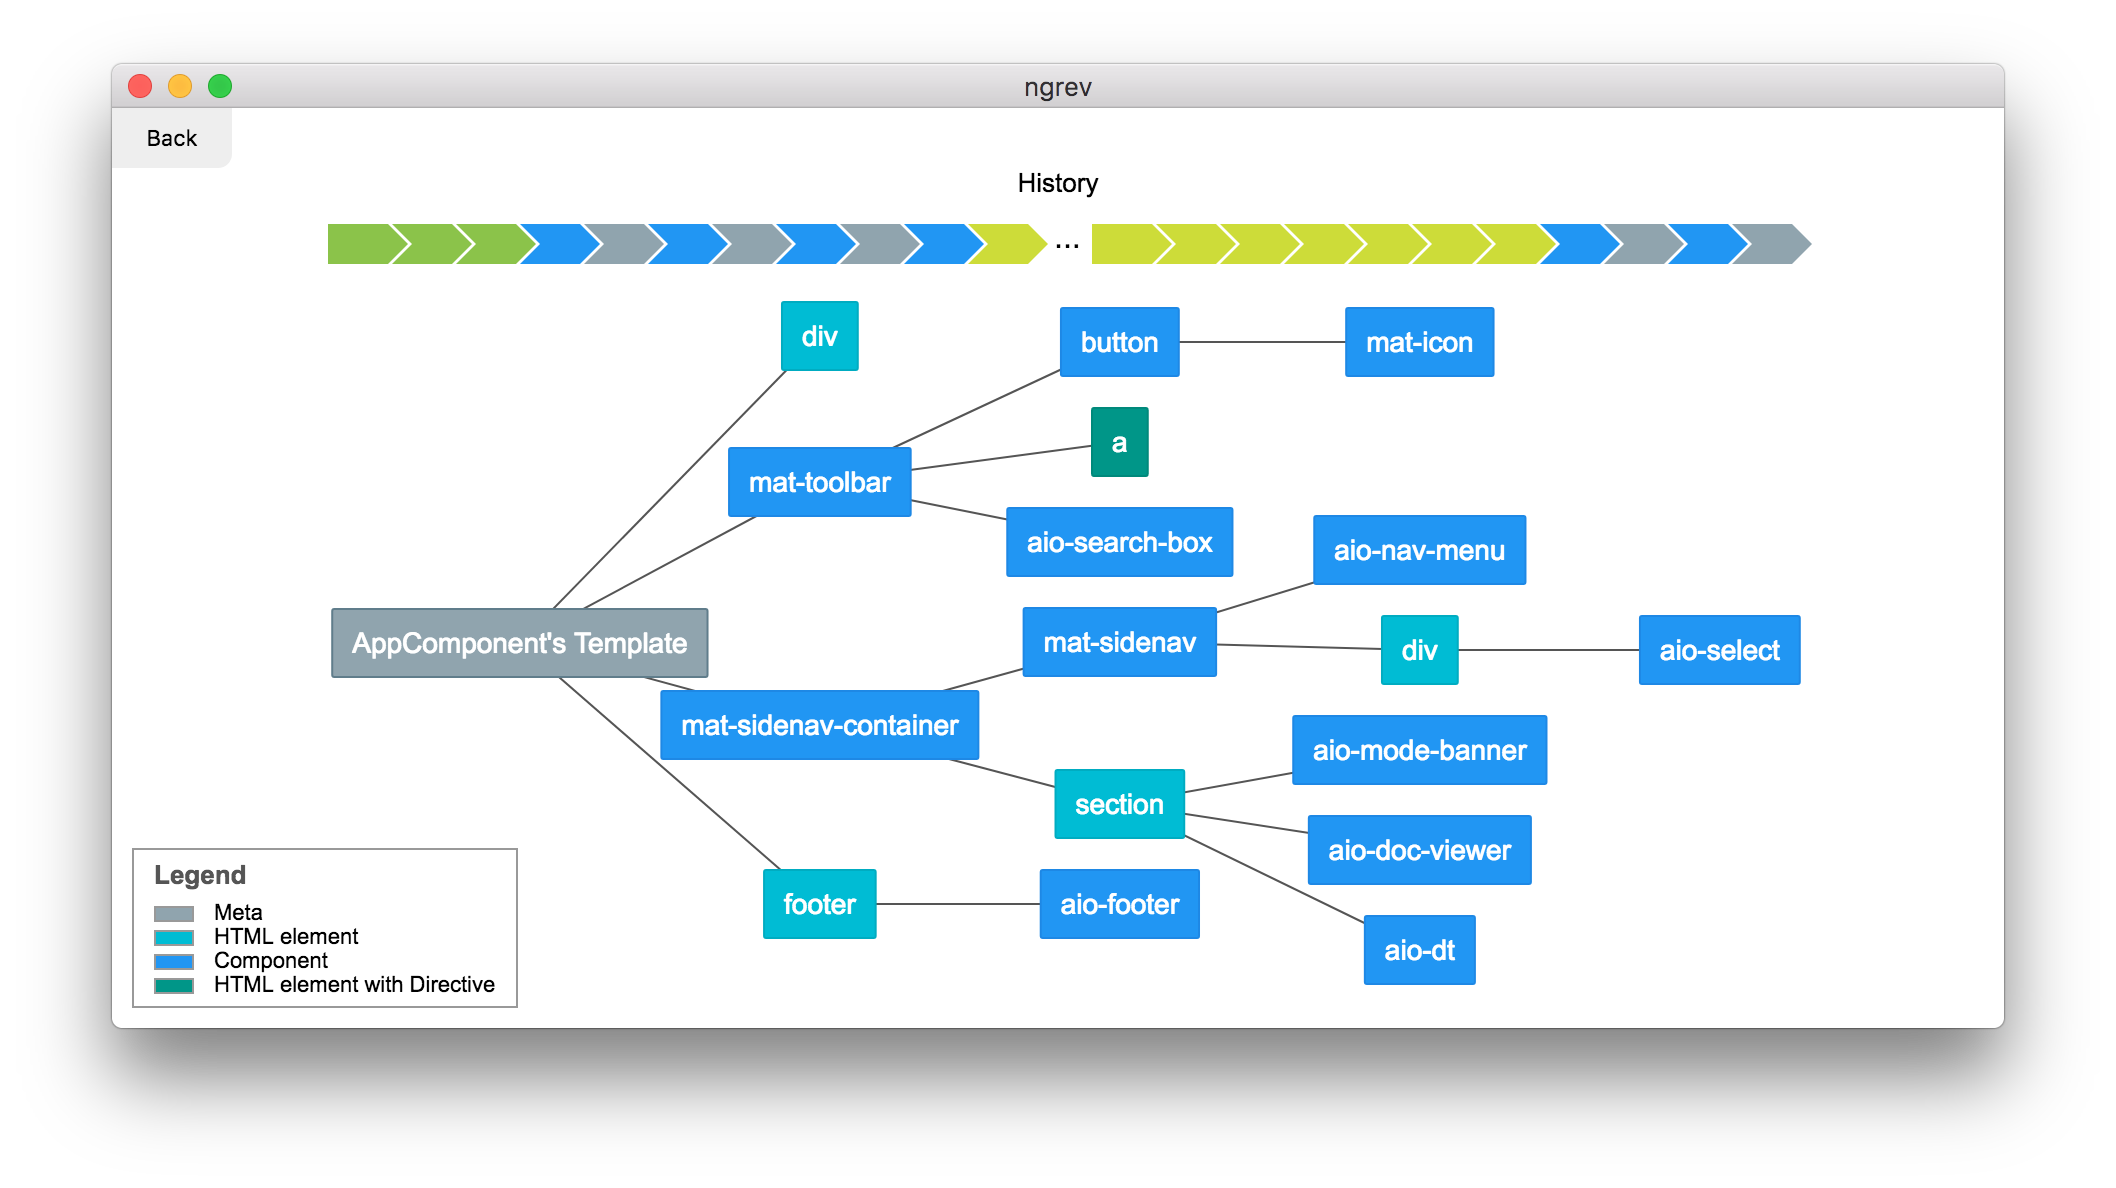
ngrev

GitHubmgechev/ngrev

Tool for reverse engineering of Angular applications

code-analysisreverse-engineeringstatic-code-analysis
1.6k5 years ago
regexploit preview

regexploit

GitHubdoyensec/regexploit

Find regular expressions which are vulnerable to ReDoS (Regular Expression Denial of Service)
fuzzingstatic-code-analysisvulnerability-analysis
8505 years ago
recheck preview

recheck

GitHubmakenowjust-labs/recheck

Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
code-analysisstatic-code-analysisvulnerability-analysis
30111 days ago
RegEx-DoS preview

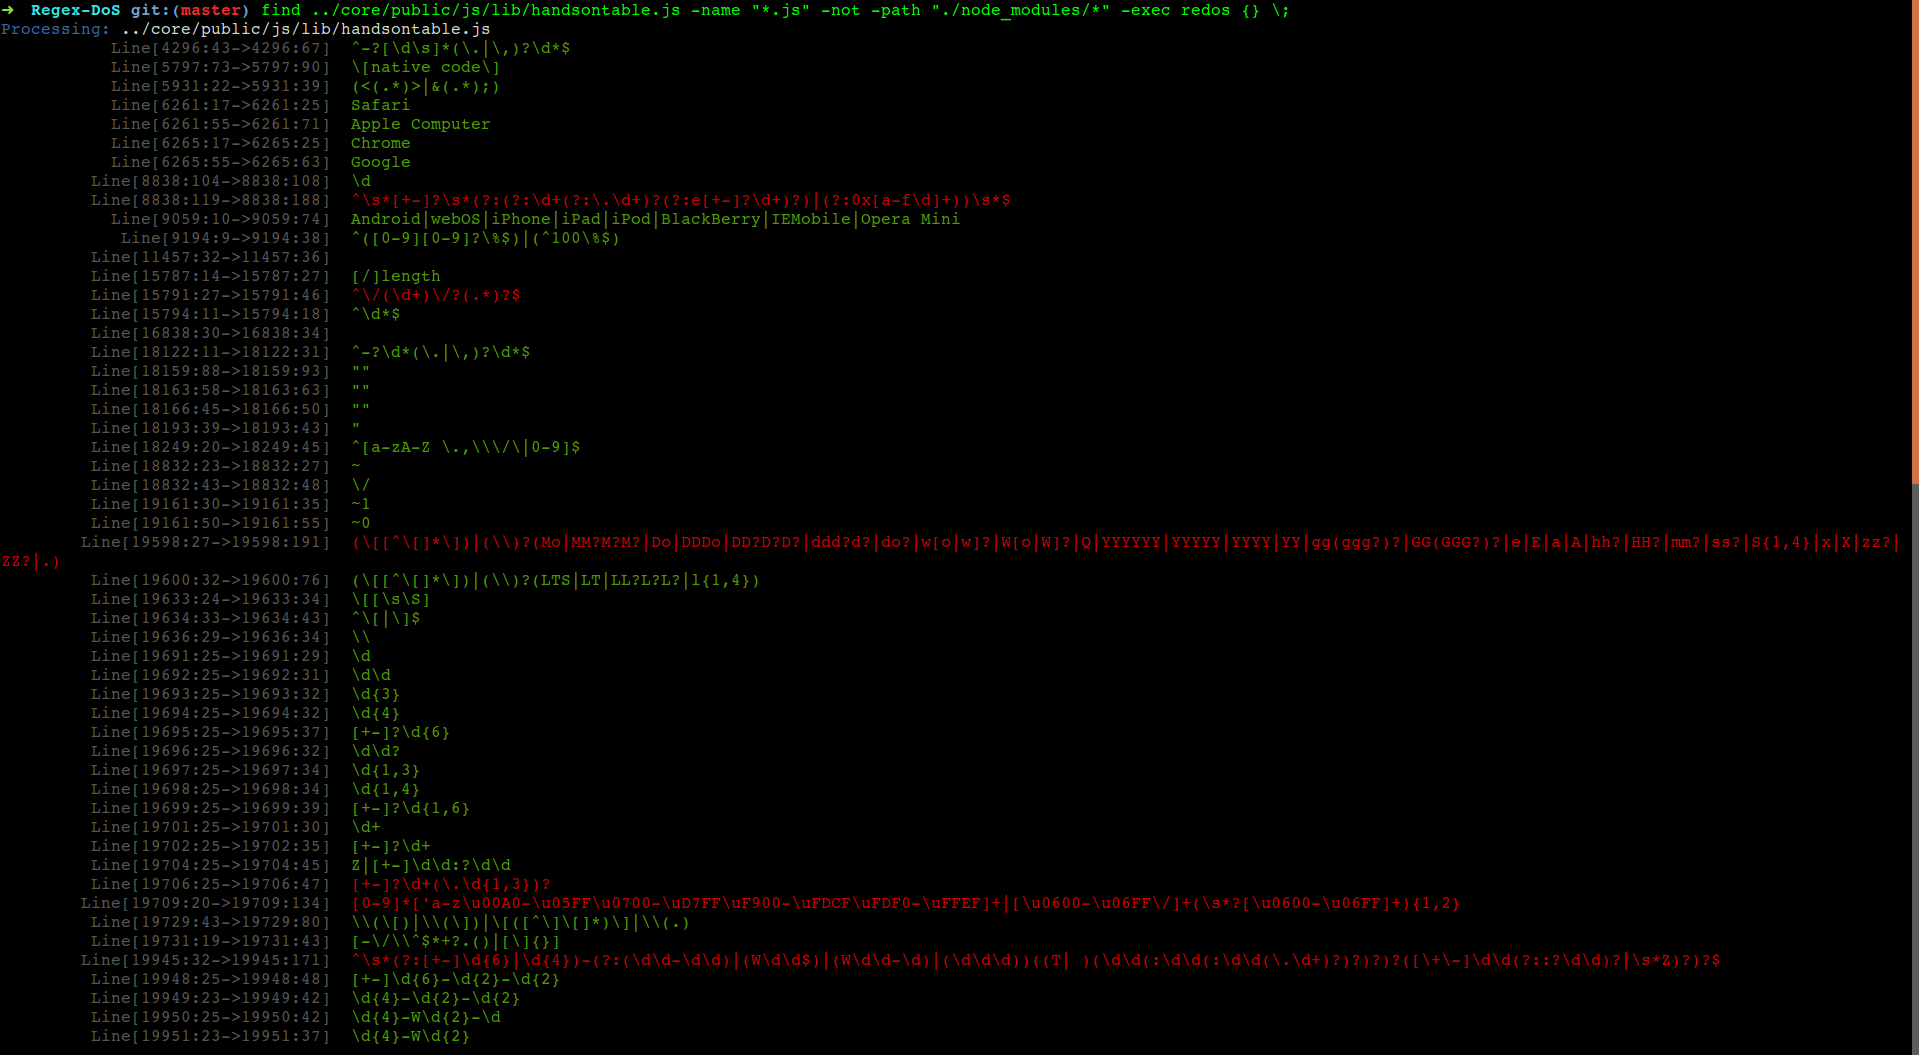
RegEx-DoS

GitHubjagracey/regex-dos

👮 👊 RegEx Denial of Service (ReDos) Scanner

defensive-toolsdevsecopsstatic-code-analysis+2
1838 years ago
Previous1234Next