
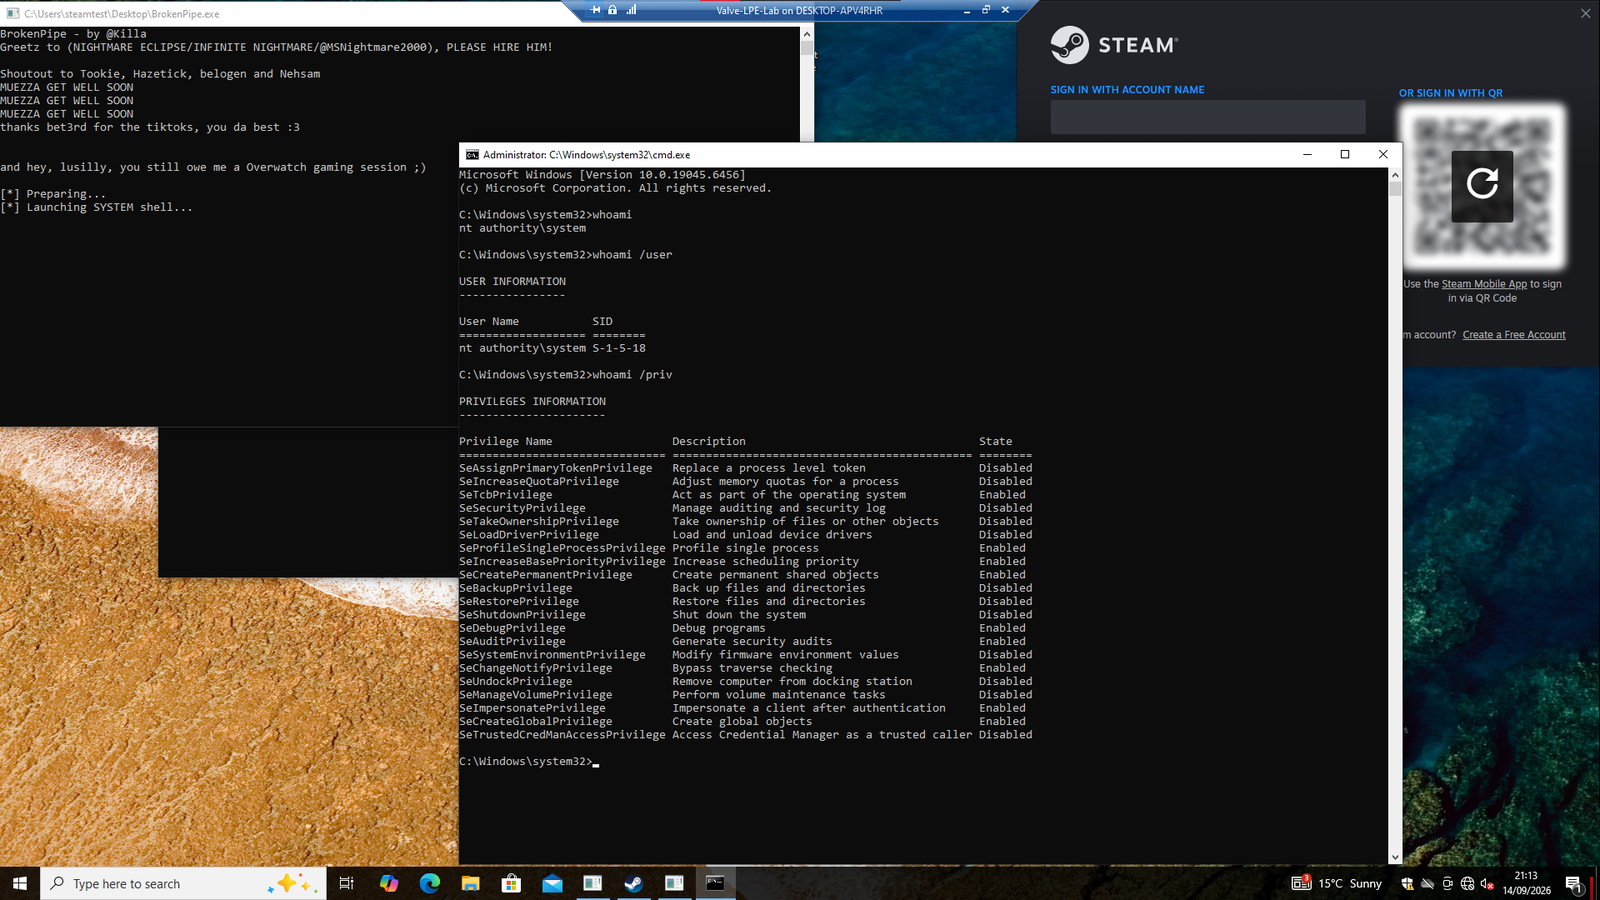
BrokenPipe
 killaboi/brokenpipe
Steam Client Service Local Privilege Escalation Vulnerability
exploitationpenetration-testingpost-exploitation+3
159
killaboi/brokenpipeSteam Client Service Local Privilege Escalation Vulnerability
 jonyfilc/printspoofer-reflectivedll
The Windows Print Spooler privilege escalation vulnerability (CVE-2019-1040/CVE-2019-1019) has been implemented as a Reflective DLL for penetration…
 sam00/poc-cve-2026-54121-certighost
Exploit toolkit for AD CS CVE-2026-54121: low-privileged domain users impersonate a Domain Controller, forge certificates, and compromise the domain…
 chron1k/oxide_hive
Exploit for CVE-2021-36934