
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
86 results
CVE-2021-43617 preview

CVE-2021-43617

GitHubsybelle03/cve-2021-43617

This is a reproduction of PHP Laravel 8.70.1 - Cross Site Scripting (XSS) to Cross Site Request Forgery (CSRF) vulnerability

exploitationpenetration-testingphishing+3
1
3 years ago
CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability preview

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

GitHubdhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

Proof-of-concept exploit for CVE-2024-21413, a critical Outlook RCE vulnerability that leaks NetNTLMv2 hashes via crafted file:// links, enabling…
exploitationlateral-movementpassword-cracking+3
5 months ago
CVE-2022-30190 preview

CVE-2022-30190

GitHubkaleth4/cve-2022-30190

Automated PoC exploit for CVE-2022-30190 (Follina) that generates malicious RTF/DOCX files abusing MSDT protocol to execute arbitrary commands and…
command-and-controlexploitationpayload-generation+3
4 months ago
CVE-2025-33053_PoC preview

CVE-2025-33053_PoC

GitHub4n4s4zi/cve-2025-33053_poc

POC exploit for CVE-2025-33053 (external control of file execution path in URL file)
command-and-controlexploitationlateral-movement+3
11 year ago
CVE-2022-44215 preview

CVE-2022-44215

GitHubjbalanza/cve-2022-44215

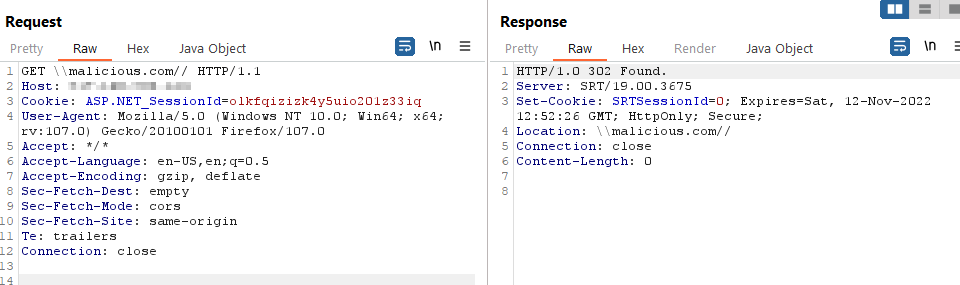
Public disclosure of TitanFTP 19.X Open Redirection vulnerability
exploitationinformation-gatheringphishing+3
13 years ago
CVE-2021-24563 preview

CVE-2021-24563

GitHubv35hr4j/cve-2021-24563

The plugin does not prevent HTML files from being uploaded via its form, allowing unauthenticated user to upload a malicious HTML file containing…

exploitationpenetration-testingphishing+2
15 years ago
PoC-CVE-2026-20841 preview

PoC-CVE-2026-20841

GitHubelenichristopoulou/poc-cve-2026-20841

Proof-of-concept exploit for CVE-2026-20841, a Windows Notepad remote code execution vulnerability, using a crafted .md file and social engineering…
exploitationphishingsocial-engineering+1
8 months ago
CVE-2026-33149-PoC preview

CVE-2026-33149-PoC

GitHubfilipegaudard/cve-2026-33149-poc

Proof-of-concept exploit for CVE-2026-33149, a Host header injection in Tandoor Recipes that enables invite link poisoning and cache poisoning.…
exploitationpenetration-testingphishing+3
6 months ago
CVE-2024-21413 preview

CVE-2024-21413

GitHubdionissh/cve-2024-21413

Proof-of-concept exploit for Microsoft Outlook RCE (CVE-2024-21413) with SMTP-based phishing email delivery, malicious RTF attachment generation, and…
email-securityexploitationpassword-cracking+3
9 months ago
CVE-2020-12432 preview

CVE-2020-12432

GitHubd7x/cve-2020-12432

Proof-of-concept exploit for stored XSS and insecure permissions in Collabora CODE <= 4.2.2 via the Vereign WOPI API, enabling account hijacking and…
exploitationinformation-gatheringphishing+3
6 years ago
CVE-2025-55903 preview

CVE-2025-55903

GitHubajansha/cve-2025-55903

Proof of concept for CVE-2025-55903, a stored HTML injection in PerfexCRM allowing authenticated users to inject malicious HTML into invoices and…
exploitationphishingvulnerability-analysis+2
1 year ago
CVE-2022-25257 preview

CVE-2022-25257

GitHubpolling-repo-continua/cve-2022-25257

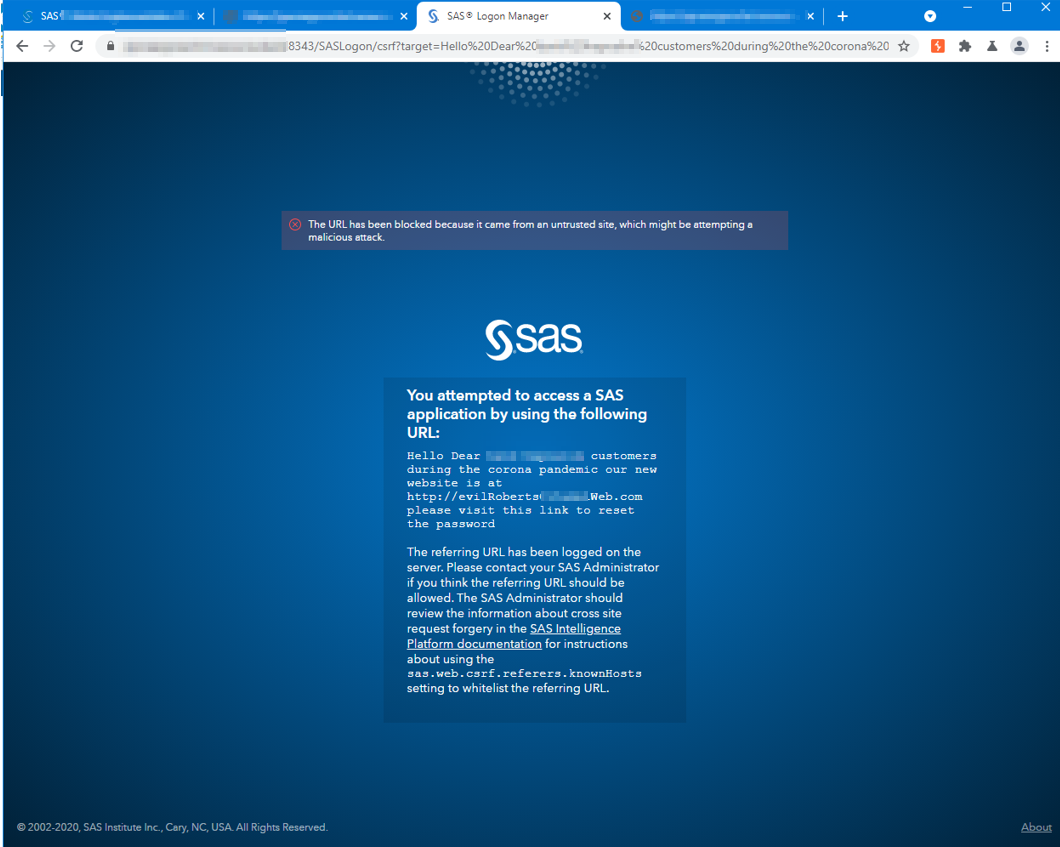
Proof-of-concept exploit for CVE-2022-25257: CSRF parameter injection in SAS Logon 9.4 enabling warning-message spoofing for phishing attacks.
exploitationphishingsocial-engineering+2
4 years ago
CVE-2024-21413 preview

CVE-2024-21413

GitHubmseymend/cve-2024-21413

CVE-2024-21413 Açığını Kullanarak Giriş Bilgilerini Alma
email-securityexploitationinformation-gathering+2
2 years ago
CVE-2024-25503 preview

CVE-2024-25503

GitHubeqstlab/cve-2024-25503

Cross-Site Scripting vulnerability in Advanced REST Client v.17.0.9 exploit
exploitationinformation-gatheringpenetration-testing+3
2 years ago
CVE-2025-50363_BXSS_CVE preview

CVE-2025-50363_BXSS_CVE

GitHub1h3ll/cve-2025-50363_bxss_cve

Proof-of-concept for a blind XSS vulnerability in Maid Hiring Management System v1.0, capturing admin session cookies via a crafted application form…
exploitationpenetration-testingphishing+3
1 year ago
CVE-2025-3568 preview

CVE-2025-3568

GitHubshellkraft/cve-2025-3568

A security vulnerability has been identified in Krayin CRM <=2.1.0 that allows a low-privileged user to escalate privileges by tricking an admin into…
exploitationphishingprivilege-escalation+3
1 year ago
Leantime-POC preview

Leantime-POC

GitHubdead1nfluence/leantime-poc

CVE-2024-27474, CVE-2024-27476, CVE-2024-27477
exploitationphishingvulnerability-analysis+2
1 year ago
CVE-2022-48429_poc preview

CVE-2022-48429_poc

GitHubecho-devim/cve-2022-48429_poc

Proof-of-concept exploit for CVE-2022-48429, a stored cross-site scripting vulnerability in JetBrains YouTrack dashboards enabling low-privileged…

exploitationpenetration-testingphishing+3
3 years ago
Previous12345Next