
CVE-2026-58073-check
 bishopfox/cve-2026-58073-check
Safely detect Veeam Service Provider Console auth bypass CVE-2026-58073
cloud-infrastructure-securitynetwork-securitypenetration-testing+2
1
bishopfox/cve-2026-58073-checkSafely detect Veeam Service Provider Console auth bypass CVE-2026-58073

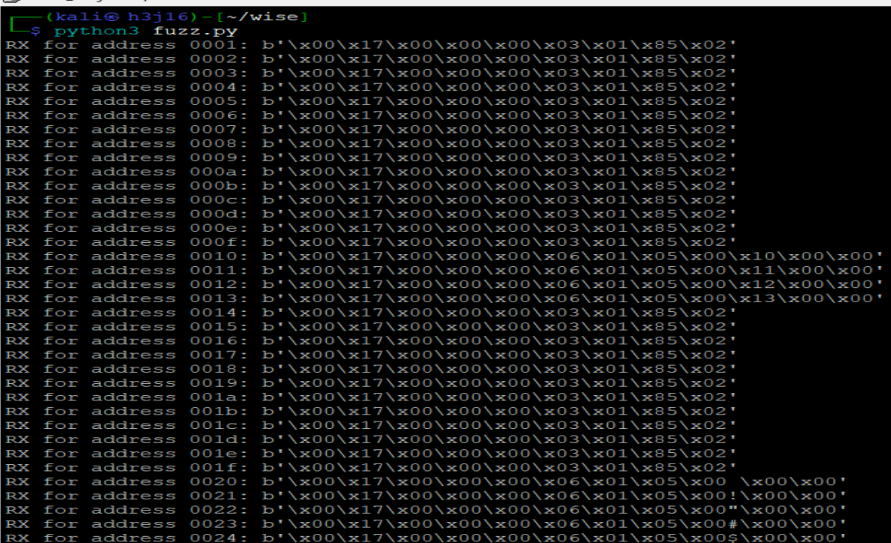 shipcod3/cve-2025-48466
Modbus Packet Injection on Advantech WISE 4060LAN / IoT Gateway for door control
 spiritualmachines/buds-audit
No-dongle, no-root Bluetooth security assessment tool for wireless earbuds affected by the Airoha SDK vulnerability chain (CVE-2025-20700/20701/20702)
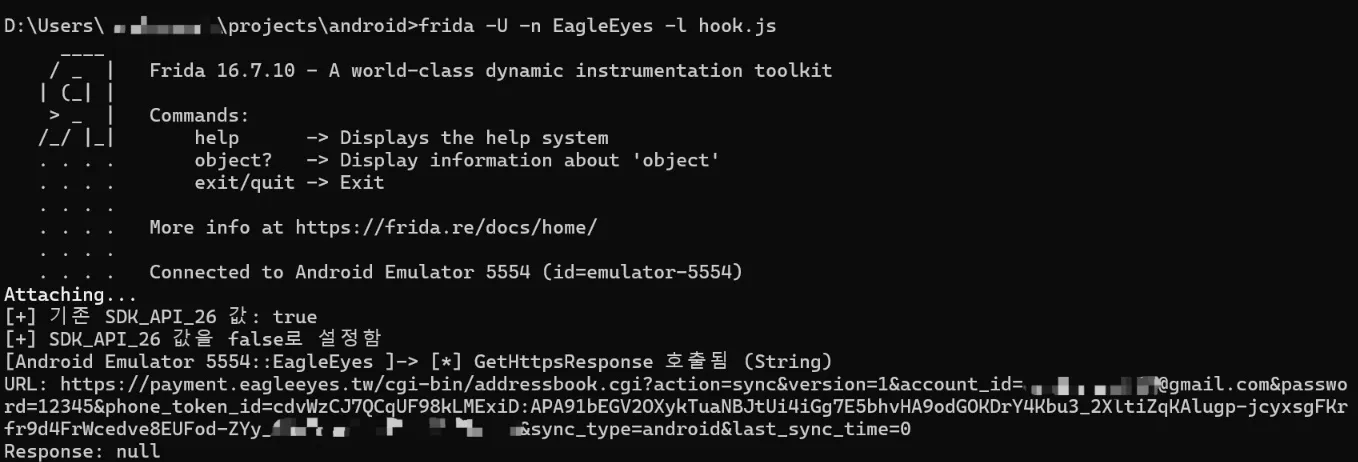 shinycolumn/cve-2025-46408
Improper Hostname Verification in EagleEyes Lite Android Application
 ceh-aditya-raj/cve-2025-55182
Proof-of-concept exploit for CVE-2025-55182, demonstrating unauthenticated RCE in Next.js App Router via server-side object injection in React Server…
 louzogh/cve-2021-31800
CVE-2021-31800 POC
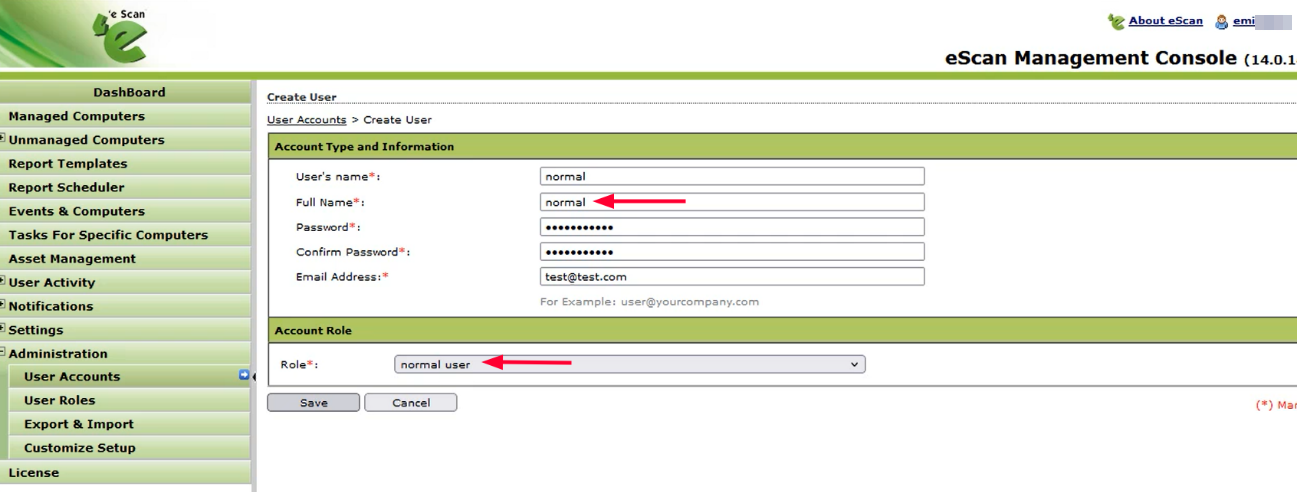 sahiloj/cve-2023-33730
eScan Management Console version 14.0.1400.2281 contains privilege escalation via `GetUserCurrentPwd` function lets attackers retrieve any user's…
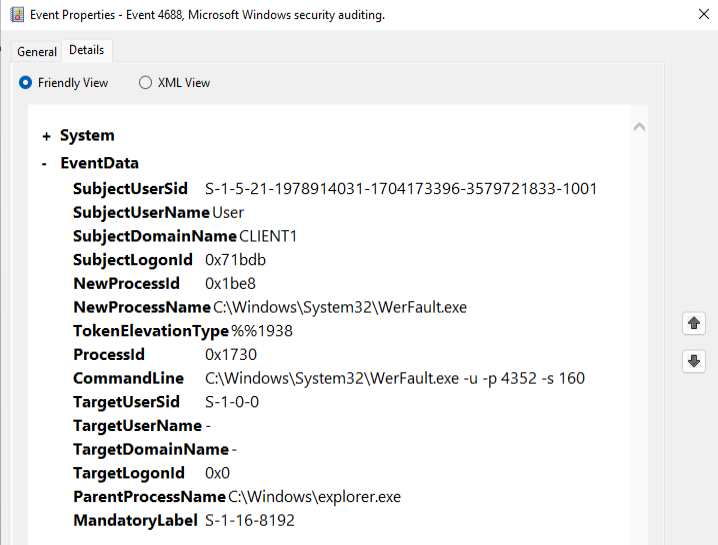 gmh5225/cs-dropspawn_bof
CobaltStrike BOF to spawn Beacons using DLL Application Directory Hijacking
 mzakyz666/poc-cve-2017-3881
Cisco Catalyst Remote Code Execution PoC
 mein-0/cve-2026-29923
Proof-of-concept for CVE-2026-29923, a local privilege escalation in pstrip64.sys kernel driver. Demonstrates physical memory read/write primitive…
 netvanguard-cmd/cve-2025-59536
PoC exploit for CVE-2025-59536, a high-severity code injection vulnerability in Claude Code's startup trust dialog, enabling remote exploitation of…
 d3vn0mi/cve-2026-23744-poc
Python PoC for CVE-2026-23744, unauthenticated RCE in MCP servers via the /api/mcp/connect serverConfig command field (default port 6274)
 kimocoder/android_kernel_oneplus_avicii
OnePlus Nord (avicii) NeverSettle Kernel Source
 gurjotexpert/cve-2023-3460
Proof-of-concept exploit for CVE-2023-3460, a WordPress Ultimate Member privilege escalation vulnerability. Creates an admin account via crafted…
 mrmtwoj/cve-2025-25257
CVE‑2025‑25257 is a critical pre-authentication SQL injection vulnerability affecting Fortinet FortiWeb’s
 shivshantp/cve-2025-54253-exploit-demo
Simulated PoC for CVE-2025-54253: Adobe AEM OGNL Injection Vulnerability