
CVE-2022-26629
 scopion/cve-2022-26629
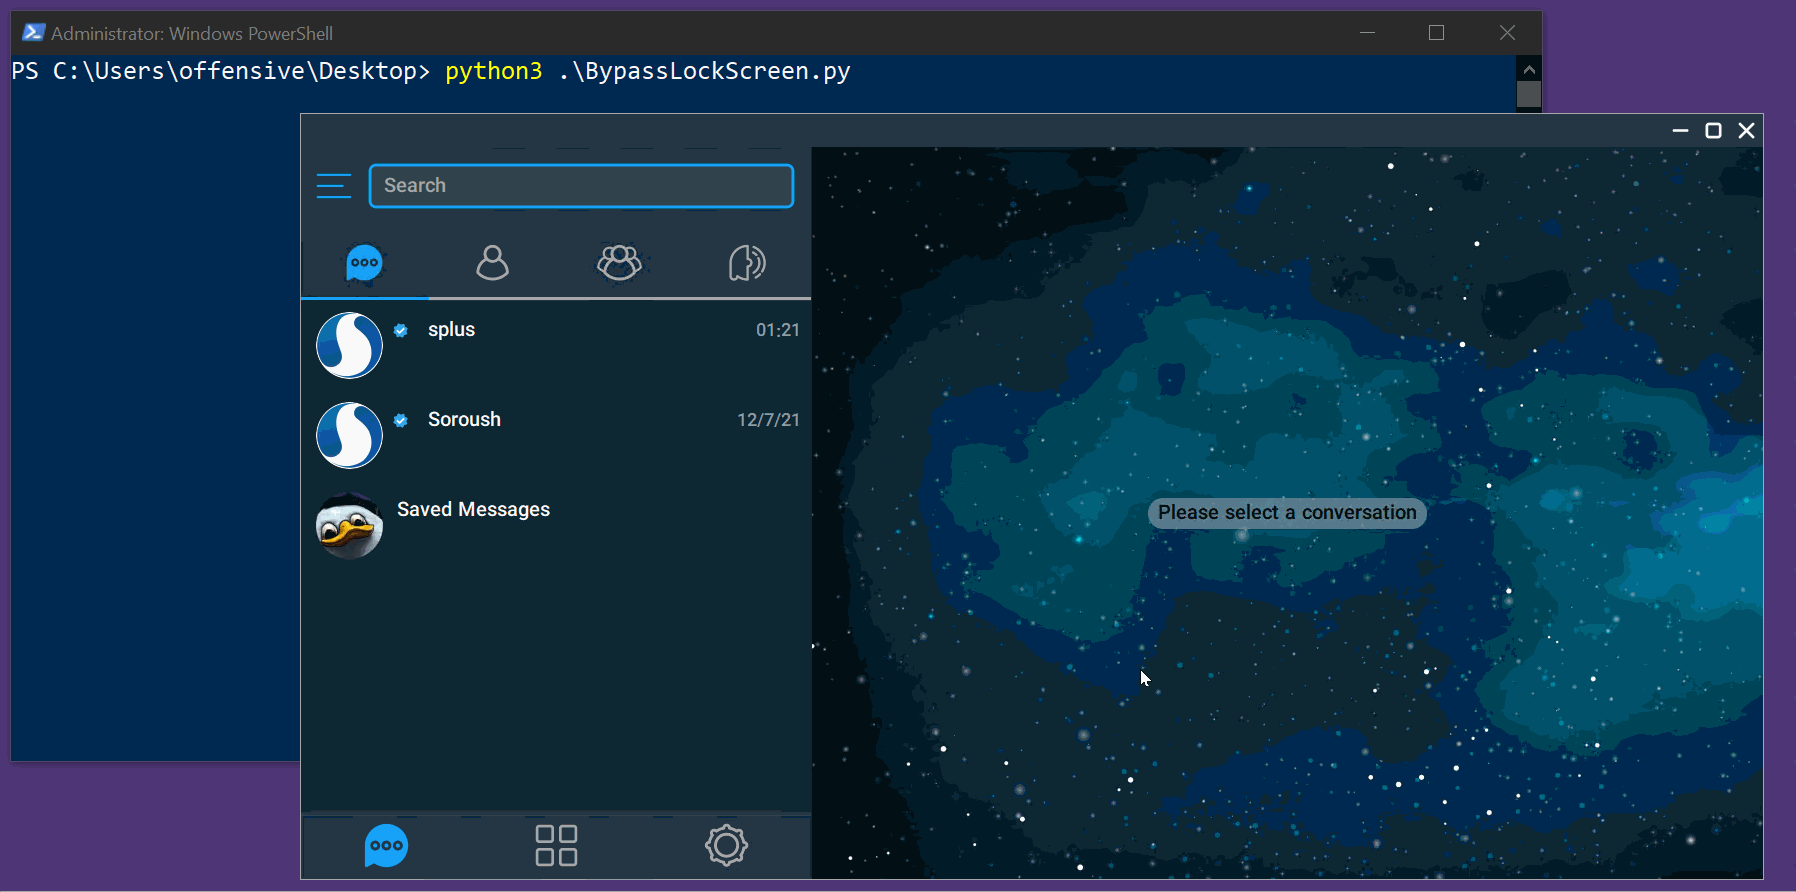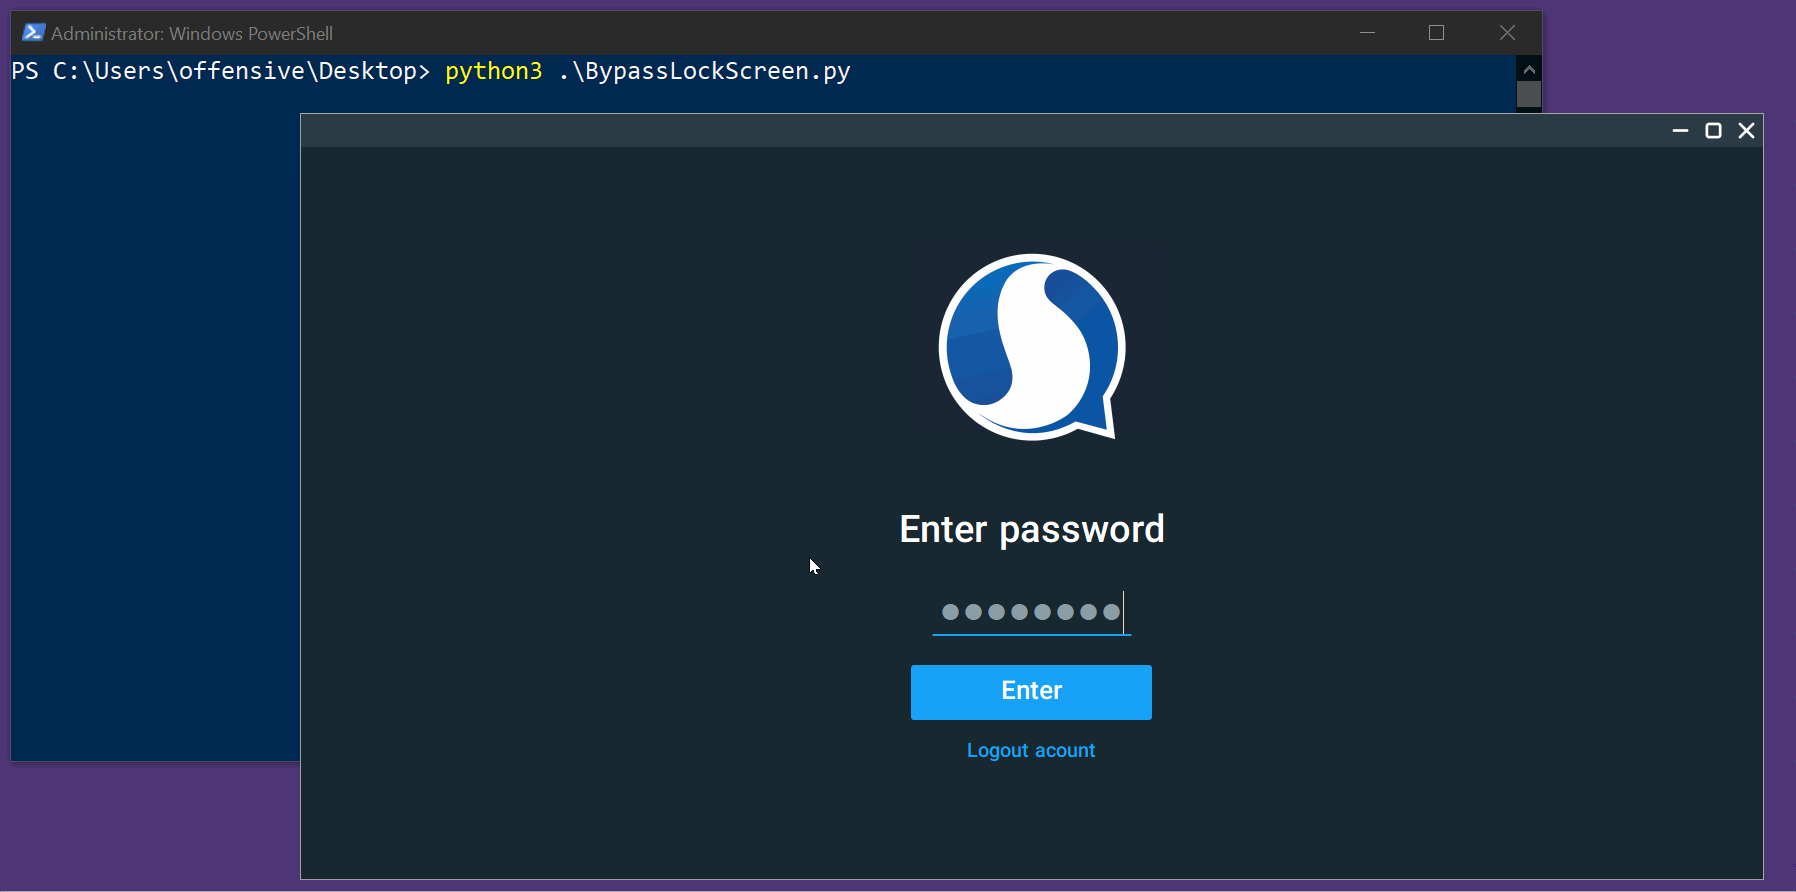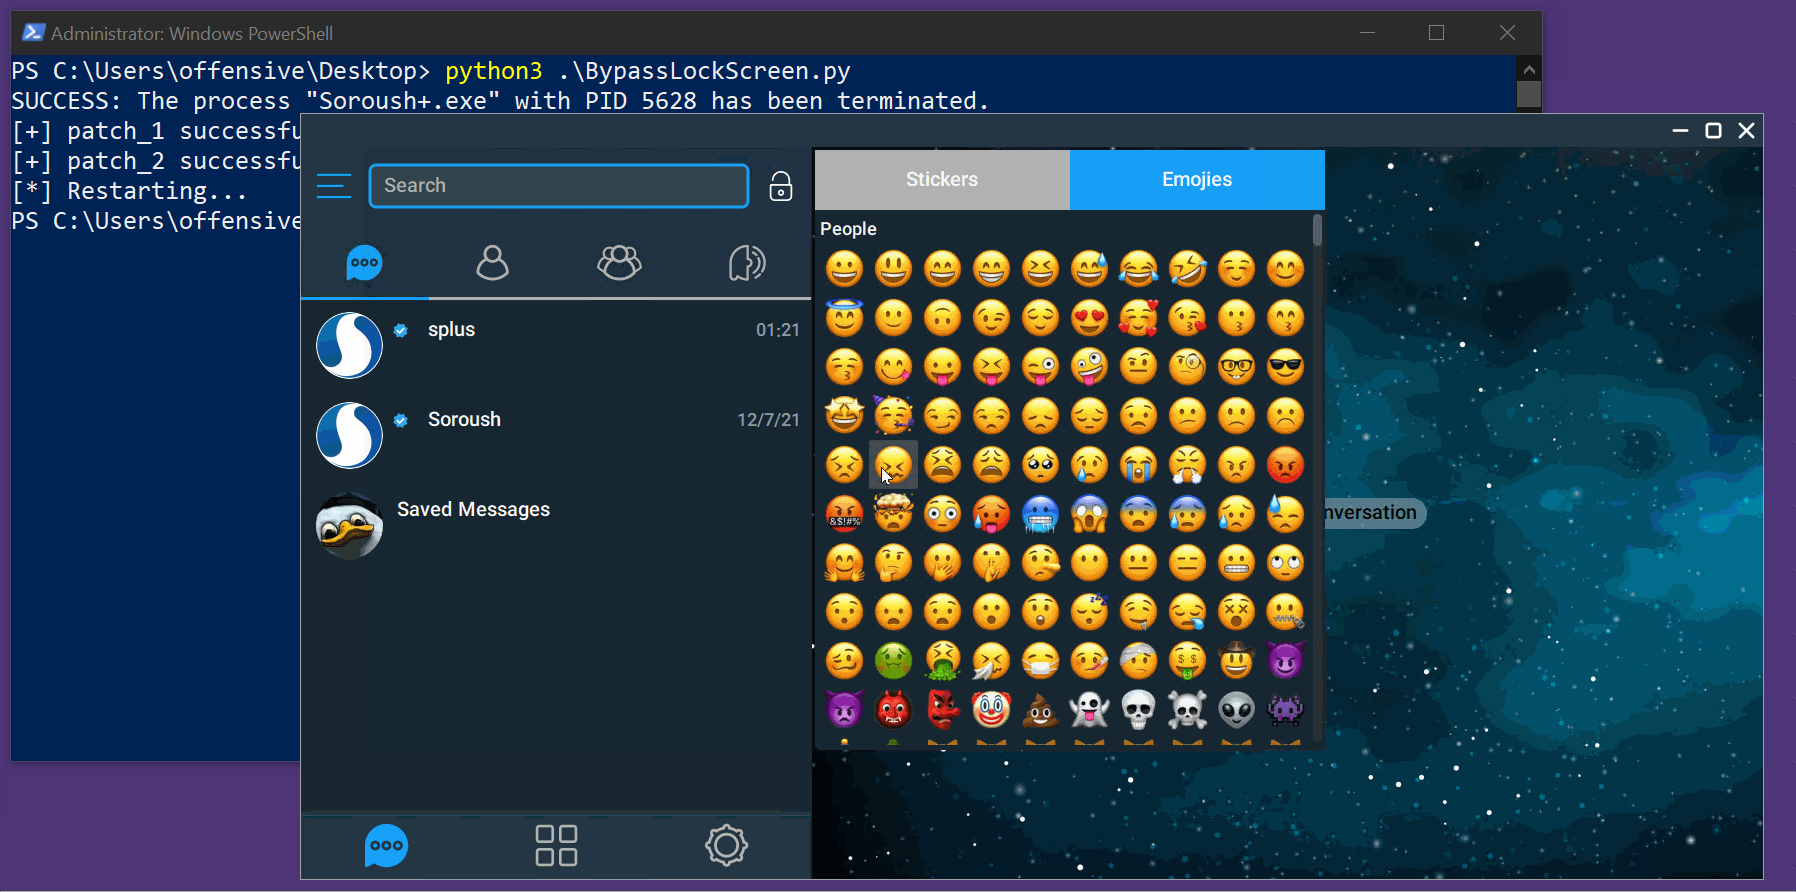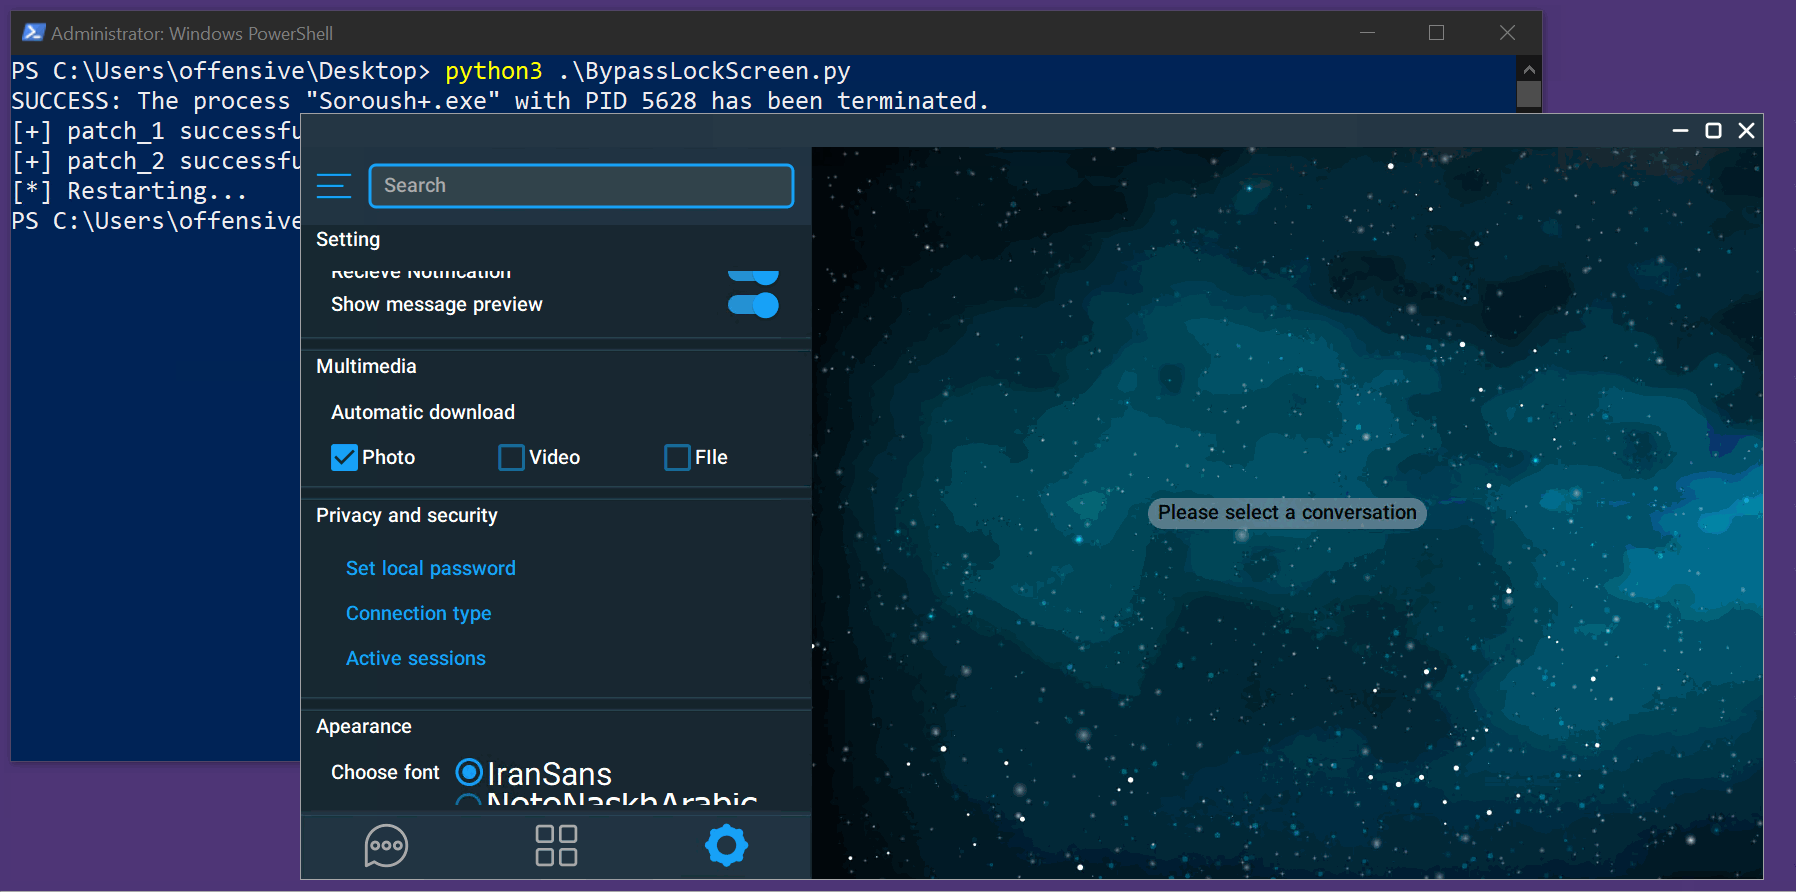
PoC exploit for CVE-2022-26629: bypasses the lock screen on SoroushPlus+ Messenger 1.0.30 via improper access control. Includes an auto-exploit…
android-securityexploitationmobile-security+2
scopion/cve-2022-26629PoC exploit for CVE-2022-26629: bypasses the lock screen on SoroushPlus+ Messenger 1.0.30 via improper access control. Includes an auto-exploit…
 actuator/com.bdrm.superreboot
CVE-2023-47889 | CVE-2023-47354
 actuator/com.simplemobiletools.dialer
CVE-2023-49003
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0188
Analyzes and patches Android Settings vulnerability CVE-2020-0188 in AOSP 10, providing security fixes for mobile devices.
 trinadh465/packages_apps_settings_cve-2023-21086
Analyzes and patches Android Settings vulnerability CVE-2023-21086, providing security fixes for mobile devices.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2023-20955
Android Settings app security patch for CVE-2023-20955, addressing a vulnerability in AOSP 10.
 shaikusaf/packages_apps_settings_aosp10_r33_cve-2020-0394
Analyzes and patches CVE-2020-0394 in Android 10 Settings app, providing security fix for a local privilege escalation vulnerability.
 shaikusaf/shaikusaf-packages_apps_settings_aosp10_r33_cve-2020-0188
Analyzes and patches Android Settings vulnerability CVE-2020-0188 in AOSP 10 r33, providing security fixes for mobile devices.
 uthrasri/packages_app_settings_cve-2020-0201
 nanopathi/frameworks_av_aosp10_r33_cve-2021-0520
 pazhanivel07/settings_10-r33_cve-2020-0394
 sribaba/android-cve-2016-5195
Proof-of-concept exploit for CVE-2016-5195 (Dirty COW) on Android devices. Compiles native binaries via NDK and deploys via ADB to escalate…
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old
Android Settings application source code with patches for CVE-2020-0219 and CVE-2020-0188, providing security fixes for AOSP 10.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old-one
Patched Android Settings application for AOSP 10 r33 addressing CVEs CVE-2020-0219 and CVE-2020-0188, providing security fixes for the Settings…
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0219
Android Settings package with security patch for CVE-2020-0219, addressing a vulnerability in AOSP 10.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0188_cve-0219
Android Settings application source code with patches for CVE-2020-0188 and CVE-2020-0219, demonstrating vulnerability fixes in AOSP.
 pro-me3us/cve_2022_46395_raven
CVE-2022-46395 POC for FireTV 2nd gen Cube (raven)
 edllt/cve-2016-5195-master
Proof-of-concept exploit for CVE-2016-5195 (Dirty COW) targeting Android devices via ADB, demonstrating local privilege escalation through race…