
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
80 results
EnvVisualizer preview

EnvVisualizer

GitHubw4r10ck423/envvisualizer

Parse and visualize /proc/self/environ on compromised Linux boxes — categorizes env vars by tech stack (AWS, Django, Rails, NodeJS, MySQL, K8s,…
cloud-securityconfiguration-auditingctf+7
1
5 months ago
CVE-2026-23918-Apache-HTTP-Server-DoubleFree-PoC preview

CVE-2026-23918-Apache-HTTP-Server-DoubleFree-PoC

GitHubcyfare/cve-2026-23918-apache-http-server-doublefree-poc

Proof-of-concept exploit for CVE-2026-23918, a double-free vulnerability in Apache HTTP Server, demonstrating remote crash via crafted requests.
exploitationpenetration-testingvulnerability-analysis+2
6 months ago
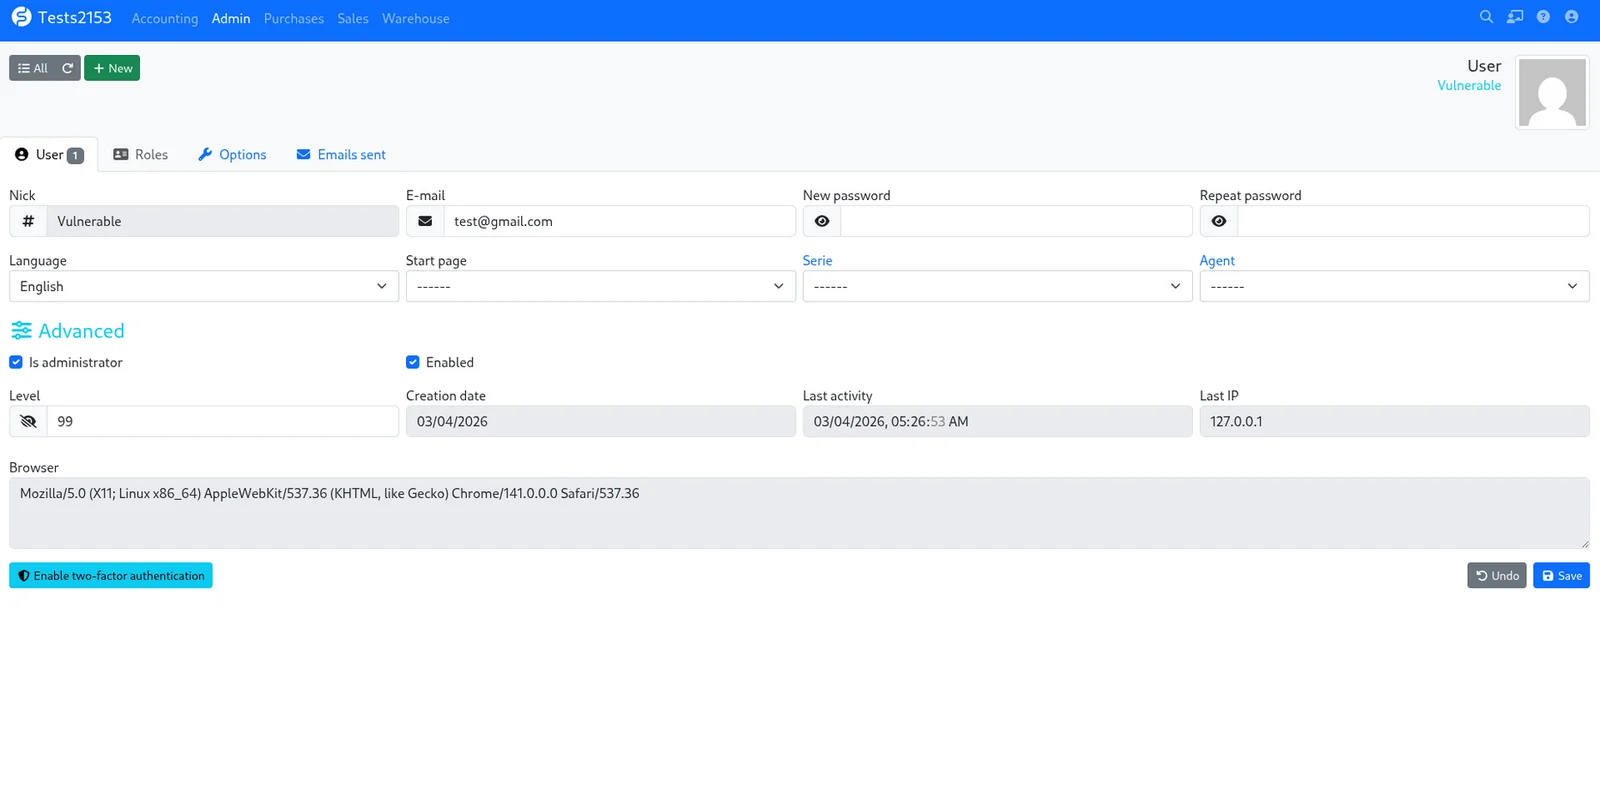
cve-2026-32699-facturascripts-nick-bypass preview

cve-2026-32699-facturascripts-nick-bypass

GitHubturkios/cve-2026-32699-facturascripts-nick-bypass

Broken Access Control in FacturaScripts EditUser controller allows authenticated users to rename any account (including admin) by modifying the…
authentication-authorizationexploitationpenetration-testing+3
6 months ago
CVE-2026-24841_Range preview

CVE-2026-24841_Range

GitHubotakuliu/cve-2026-24841_range

Simulation environment for CVE-2026-24841, providing a realistic vulnerable setup for security testing and educational purposes, especially for…
educationexploitationlabs-practice+2
9 months ago
CVE-2026-34486 preview

CVE-2026-34486

GitHub404-src/cve-2026-34486

Exploit for Apache Tomcat EncryptInterceptor bypass leading to unauthenticated RCE via Java deserialization on port 4000. Includes lab setup,…
educationexploitationpenetration-testing+3
106 months ago
Bad secure rails app preview

Bad secure rails app

GitLabvivian.maes/bad-secure-rails-app
code-analysiseducationmisconfiguration+3
3 months ago
CVE-2026-66066 preview

CVE-2026-66066

GitHubshinthink/cve-2026-66066

CVE-2026-66066 — KindaRails2Shell: Rails Active Storage/libvips Arbitrary File Read → RCE. MATLAB/HDF5 dual-identity file → SECRET_KEY_BASE theft →…
exploitationpenetration-testingreconnaissance+3
13 months ago
CVE-2026-66066 preview

CVE-2026-66066

GitHubhackspeak/cve-2026-66066

CVE-2026-66066 (KindaRails2Shell) PoC - Rails Active Storage/libvips arbitrary file read to RCE; for authorized security testing

exploitationinformation-gatheringpenetration-testing+5
23 months ago
KindaRails2Shell preview

KindaRails2Shell

GitHub0xsha/kindarails2shell

Single-file PoC for Rails CVE-2026-66066: arbitrary file read, secret recovery, threaded scanning, and conditional RCE via signed image variations.

exploitationlabs-practicepayload-development+4
23 months ago
mime-is-broken preview

mime-is-broken

GitHubnoxxi/mime-is-broken

Test cases for broken MIME and tools to generate and process these

email-securityfuzzingids-ips-evasion+2
64 years ago
phishing-frenzy preview

phishing-frenzy

GitHubpentestgeek/phishing-frenzy

Ruby on Rails Phishing Framework

penetration-testingphishingred-teaming+2
8922 years ago
CVE-2018-3760-poc preview

CVE-2018-3760-poc

GitHubwudidwo/cve-2018-3760-poc

Proof-of-concept exploit for CVE-2018-3760, a path traversal vulnerability in Ruby on Rails. Demonstrates the flaw for testing and educational…
exploitationpenetration-testingvulnerability-analysis+1
1 year ago
-CVE-2012-2661-ActiveRecord-SQL-injection- preview

-CVE-2012-2661-ActiveRecord-SQL-injection-

GitHubr4x0r1337/-cve-2012-2661-activerecord-sql-injection-

Proof-of-concept exploit for CVE-2012-2661, an SQL injection vulnerability in Ruby on Rails ActiveRecord. Includes a write-up in Malay demonstrating…
database-securityexploitationpenetration-testing+2
13 years ago
CVE-2026-53913 preview

CVE-2026-53913

GitHuboscerd/cve-2026-53913

PoC reproducer for CVE-2026-53913 (Apache Camel camel-keycloak): KeycloakSecurityPolicy fails open in the Basic Setup — with no required…

authenticationcode-analysisexploitation+3
13 months ago
railsgoat preview

railsgoat

GitHubowasp/railsgoat

A vulnerable version of Rails that follows the OWASP Top 10

code-analysisctfeducation+5
9231 month ago
printerbugnew preview

printerbugnew

GitHubdecoder-it/printerbugnew

The DCERPC only printerbug.py version

authenticationcommand-and-controlexploitation+5
2331 year ago
CVE-2018-3760 preview

CVE-2018-3760

GitHubmpgn/cve-2018-3760

Rails Asset Pipeline Directory Traversal Vulnerability

exploitationpenetration-testingvulnerability-analysis+2
87 years ago
CVE-2019-5418 preview

CVE-2019-5418

GitHubmpgn/cve-2019-5418

CVE-2019-5418 - File Content Disclosure on Ruby on Rails

educationexploitationinformation-gathering+3
2015 years ago
Previous12345Next