
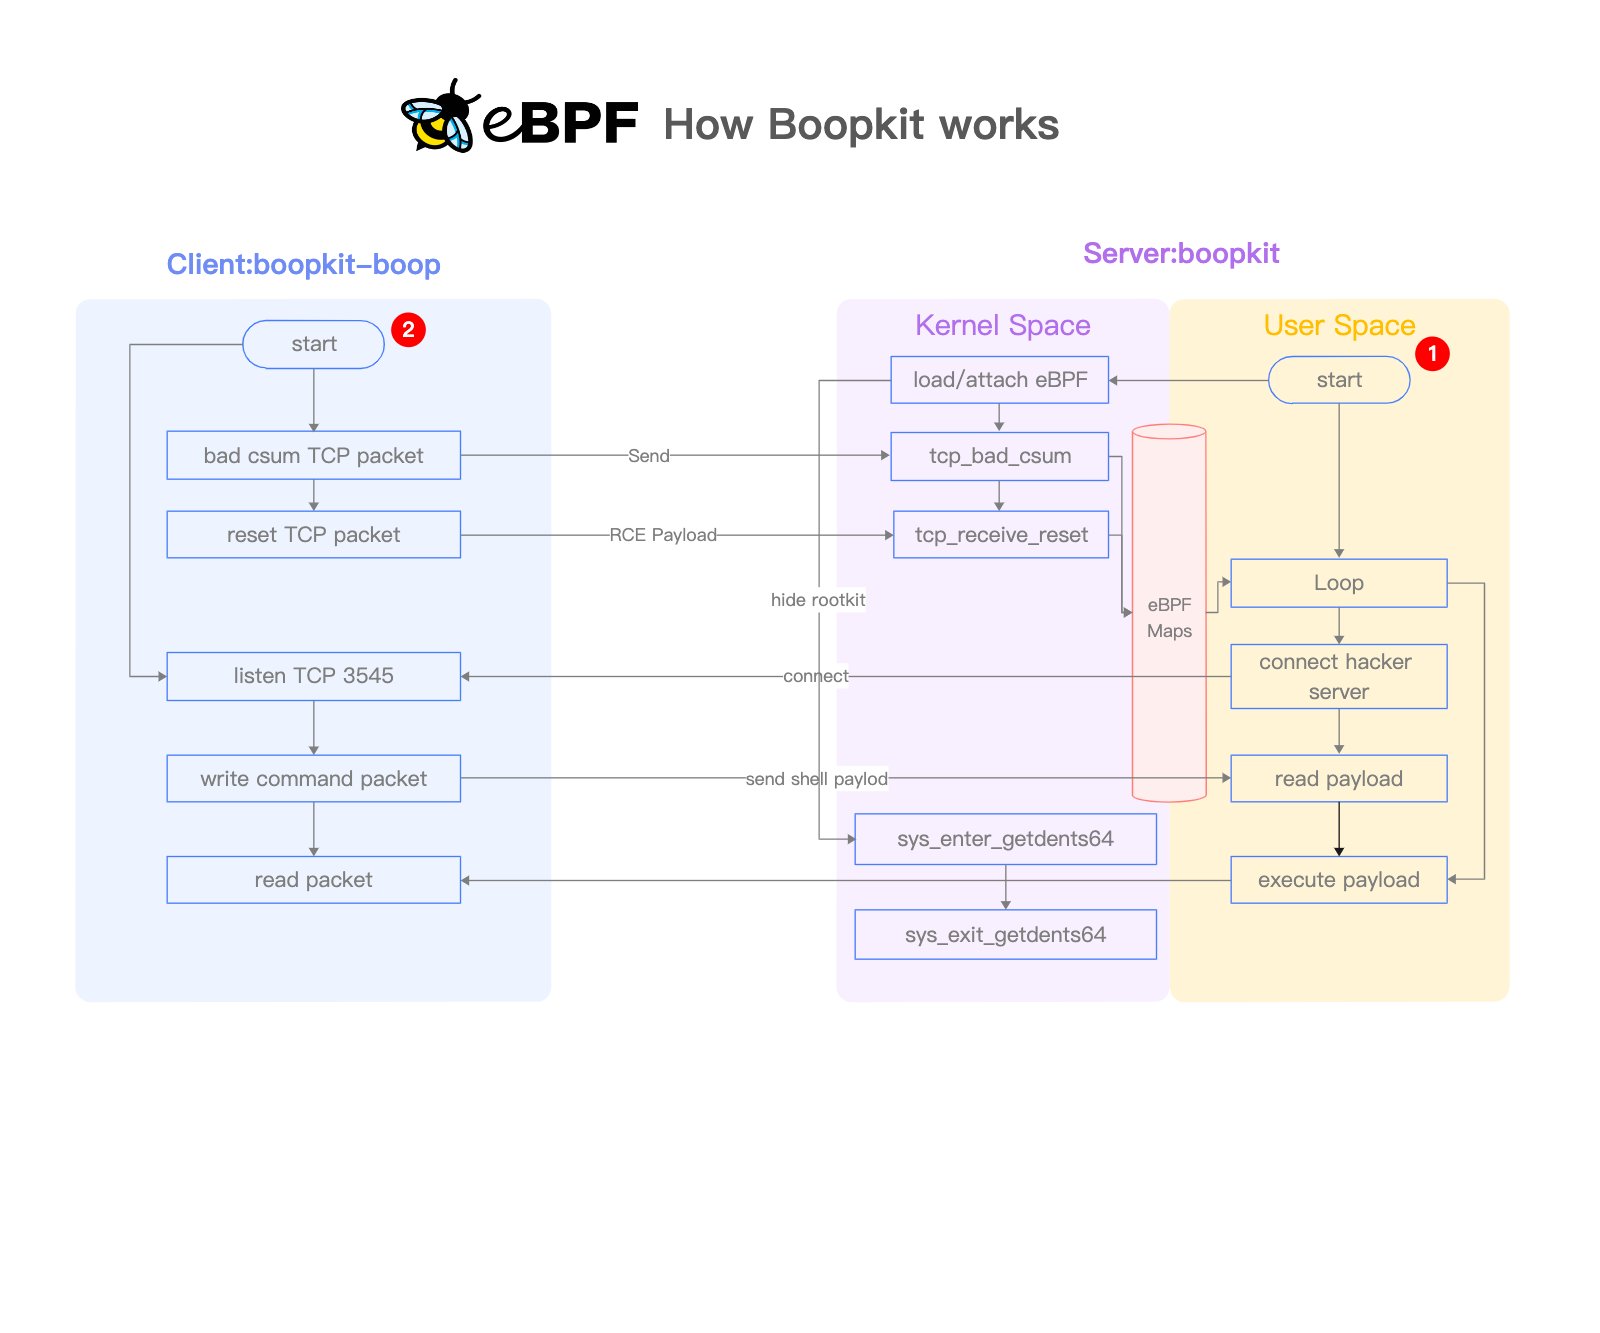
boopkit
 krisnova/boopkit
Linux eBPF backdoor over TCP. Spawn reverse shells, RCE, on prior privileged access. Less Honkin, More Tonkin.
command-and-controlexploitationids-ips-evasion+6
1.7k
krisnova/boopkitLinux eBPF backdoor over TCP. Spawn reverse shells, RCE, on prior privileged access. Less Honkin, More Tonkin.
 rkx1209/cve-2014-9322
CVE-2014-9322 (a.k.a BadIRET) proof of concept for Linux
 crusoe112/dirtypipepython
A Python-based DirtyPipe (CVE-2022-0847) POC to pop a root shell
 kukrimate/cve-2020-14372
Proof-of-concept exploit and write-up for CVE-2020-14372, demonstrating Secure Boot bypass via malicious ACPI SSDT to disable kernel lockdown and…
 d4em0n/exrop
Automated ROP chain generator for x86-64 binaries using symbolic execution. Supports register/memory writes, function calls, syscalls, badchar…
 sinfulz/justtryharder
Comprehensive penetration testing cheat sheet for PWK/OSCP exam preparation, covering privilege escalation, password cracking, payload generation,…