Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
25 results
Pluck-CMS-Stored-XSS---Installation preview

Pluck-CMS-Stored-XSS---Installation

GitHubsromanhu/pluck-cms-stored-xss---installation

pluck CMS 4.7.18 is affected by a Multiple Stored Cross-Site Scripting (XSS) vulnerability that allows attackers to execute arbitrary code via a…

payload-generationpenetration-testingred-teaming+3
3 years ago
CVE-2021-35211 preview

CVE-2021-35211

GitHubbishopfox/cve-2021-35211

Python exploit for Serv-U SSH vulnerability (CVE-2021-35211) with multiple payload modes: stage, exec, and download-execute, enabling shellcode…

binary-exploitationexploitationexploit-frameworks+6
394 years ago
meteor preview

meteor

GitHubdegenerat3/meteor

A cross-platform C2/teamserver supporting multiple transport protocols, written in Go.

command-and-controlexploit-frameworksnetwork-security+4
453 years ago
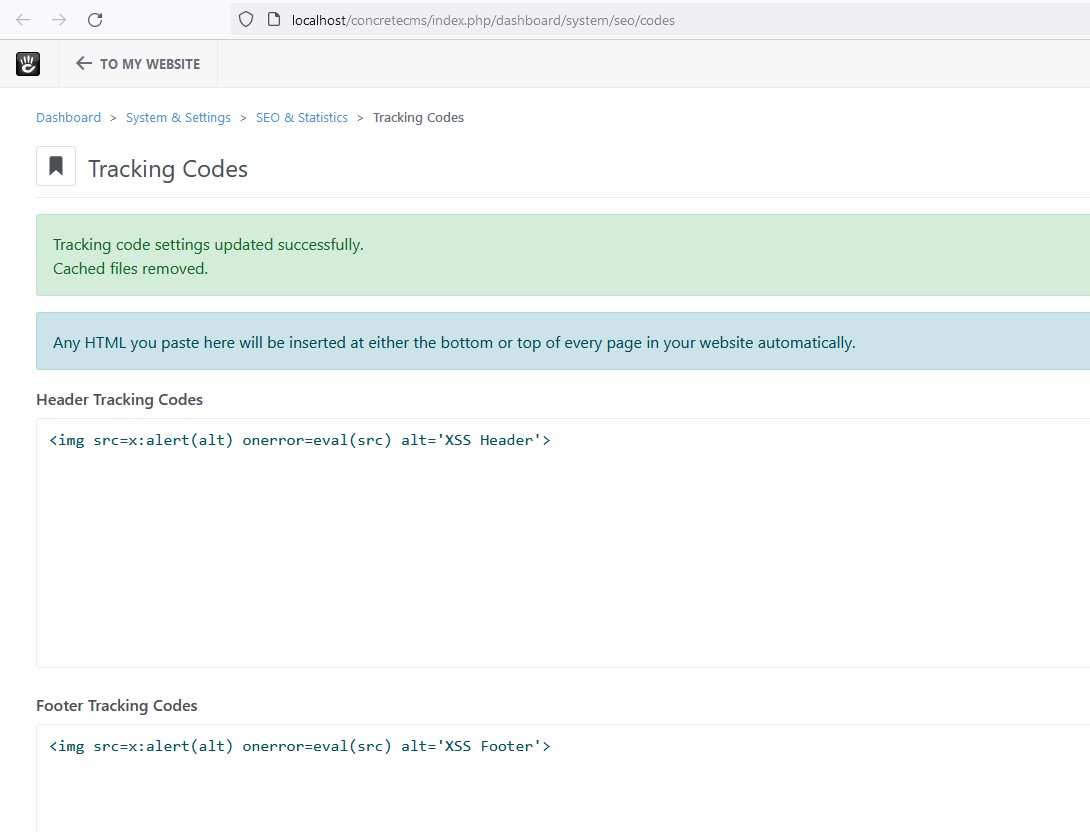
CVE-2023-44760_ConcreteCMS-Stored-XSS---TrackingCodes preview

CVE-2023-44760_ConcreteCMS-Stored-XSS---TrackingCodes

GitHubsromanhu/cve-2023-44760_concretecms-stored-xss---trackingcodes

Multiple Cross Site Scripting vulnerability in ConcreteCMS v.9.2.1 allows a local attacker to execute arbitrary code via a crafted script to the…

educationexploitationpayload-generation+3
3 years ago
Vehicle-Service-Management-System-Multiple-File-upload-Leads-to-Code-Execution preview

Vehicle-Service-Management-System-Multiple-File-upload-Leads-to-Code-Execution

GitHubsanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution

CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0 is vulnerable to File upload. An attacker can upload a malicious php file in…

code-analysisexploitationpayload-generation+3
4 months ago
MySQL-Fu.rb preview

MySQL-Fu.rb

GitHubhood3drob1n/mysql-fu.rb

MySQL-Fu is a Ruby based MySQL Client Script I wrote. It does most of the stuff a normal MySQL client might do: SQL Shell, Update/Delete/Drop…

database-securityexploitationpayload-generation+3
313 years ago
CVE-2026-5718 preview

CVE-2026-5718

GitHubxxconi/cve-2026-5718

CVE-2026-5718: Unauthenticated File Upload To RCE in DnD Upload CF7 Plugin

code-analysisexploitationpayload-development+5
4 months ago
CVE-2026-6271 preview

CVE-2026-6271

GitHubxxconi/cve-2026-6271

Automated scanner for CVE-2026-6271, a critical unauthenticated arbitrary file upload leading to RCE in the WordPress Career Section plugin. Supports…

educationexploitationpayload-generation+4
4 months ago
CVE-2022-44830 preview

CVE-2022-44830

GitHubrashidkhanpathan/cve-2022-44830

Proof-of-concept exploit for CVE-2022-44830, a CSV injection vulnerability in Sourcecodester Event Registration App v1.0. Demonstrates remote code…

exploitationpayload-generationpenetration-testing+2
13 years ago
CVE-2022-27925 preview

CVE-2022-27925

GitHubsanan2004/cve-2022-27925

PoC

exploitationpayload-generationpenetration-testing+3
2 years ago
CVE-2022-27925 preview

CVE-2022-27925

GitHubjosexv1/cve-2022-27925

Zimbra CVE-2022-27925 PoC

exploitationpayload-generationpenetration-testing+3
434 years ago
CVE-2009-4623 preview

CVE-2009-4623

GitHubkernel-cyber/cve-2009-4623

Exploit for CVE-2009-4623: remote file inclusion in Advanced Comment System 1.0 enabling arbitrary PHP code execution and reverse shell via ACS_path…

exploitationpayload-generationpenetration-testing+2
14 years ago
CVE-2022-47966 preview

CVE-2022-47966

GitHubhorizon3ai/cve-2022-47966

Proof-of-concept exploit for CVE-2022-47966, a pre-authentication remote code execution vulnerability in multiple ManageEngine products via SAML…

exploitationpayload-generationpenetration-testing+3
1303 years ago
CVE-2021-25094-tatsu-preauth-rce preview

CVE-2021-25094-tatsu-preauth-rce

GitHubdarkpills/cve-2021-25094-tatsu-preauth-rce

Proof-of-concept exploit for unauthenticated remote code execution in Tatsu Builder WordPress plugin (CVE-2021-25094). Supports multiple shell…

exploitationpayload-generationpenetration-testing+3
93 years ago
CVE-2025-3515 preview

CVE-2025-3515

GitHubblueisbeautiful/cve-2025-3515

WordPress File Upload RCE Exploit

exploitationpayload-generationpenetration-testing+3
181 year ago
CVE-2023-27372-POC preview

CVE-2023-27372-POC

GitHubizzz0/cve-2023-27372-poc

Python proof-of-concept for detecting CVE-2023-27372 in SPIP CMS. Scans single or multiple URLs for the vulnerability and outputs results to terminal…

exploitationinformation-gatheringpayload-generation+3
23 years ago
CVE-2018-7600-Remote-Code-Execution preview

CVE-2018-7600-Remote-Code-Execution

GitHubsyedghufranraza/cve-2018-7600-remote-code-execution

This repository showcases a fully self-developed Proof-of-Concept (PoC) for CVE-2018-7600, widely known as Drupalgeddon 2. This critical…

educationexploitationpayload-generation+3
1 year ago
CVE-2025-3515 preview

CVE-2025-3515

GitHubprofessor6t9/cve-2025-3515

CVE‑2025‑3515 — Drag and Drop Multiple File Upload for Contact Form 7

exploitationpayload-generationpenetration-testing+3
11 year ago
Previous12Next