
CVE-2026-43914-PoC
 boreas37/cve-2026-43914-poc
PoC for CVE-2026-43914: Vaultwarden <1.35.4 email-2FA brute-force bypass password oracle. Stdlib-only Python.
exploitationpassword-attackspenetration-testing+2
1
boreas37/cve-2026-43914-pocPoC for CVE-2026-43914: Vaultwarden <1.35.4 email-2FA brute-force bypass password oracle. Stdlib-only Python.
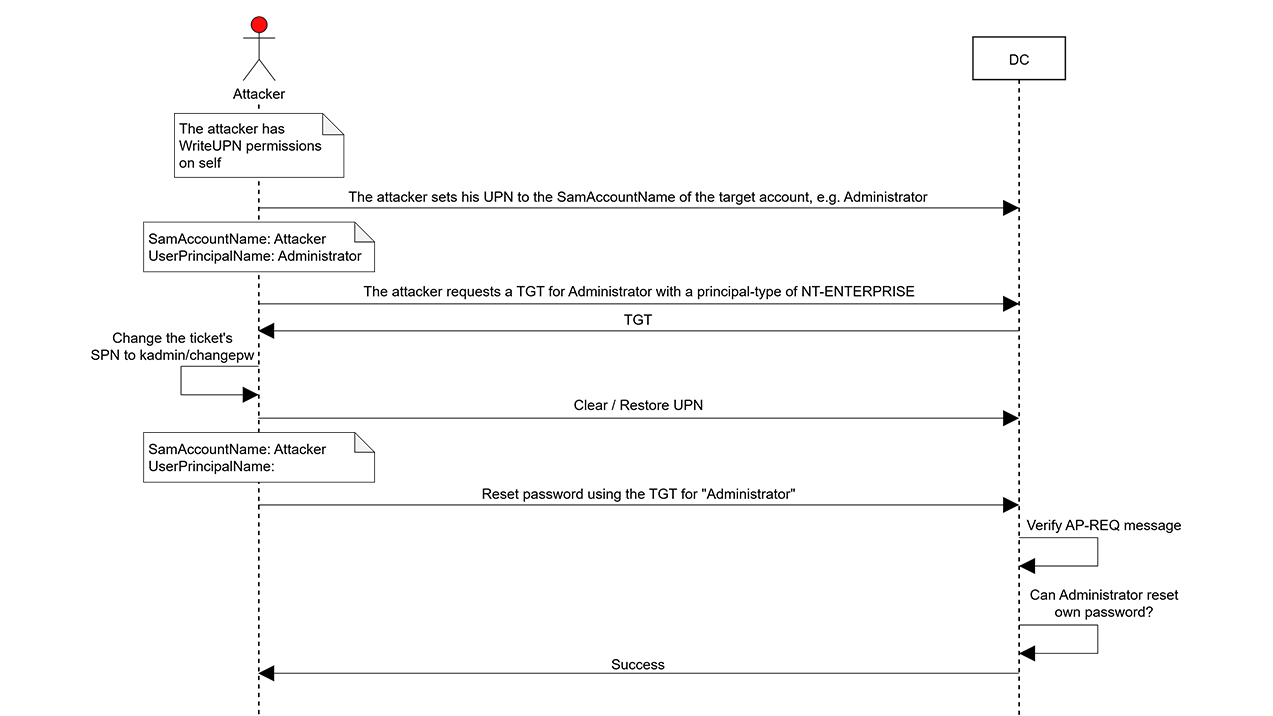 semperis-community/resetnightmare
POC tool for ResetNightmare (CVE-2026-27912)
 4minx/cve-2026-63030
CVE-2026-63030 (wp2shell) POC.
 0xgh057r3c0n/cve-2026-10580
PoC exploit for CVE-2026-10580 - Authentication Bypass in Hippoo Mobile App for WooCommerce <= 1.9.4 leading to Admin Account Takeover
 lorenzocamilli/cve-2026-45332-poc
Proof-of-concept exploit for CVE-2026-45332, a broken access control in Automad CMS allowing unauthenticated dump of admin bcrypt hashes and TOTP…
 pezwarinaan/cve-2014-0195
Exploit for CVE-2014-0195
 hacker30468/mikrotik-router-hack
Proof-of-concept exploit for CVE-2018-14847 (MikroTik WinBox vulnerability) enabling arbitrary file read and plaintext password extraction via TCP/IP…
 basucert/winboxpoc
Proof of Concept of Winbox Critical Vulnerability (CVE-2018-14847)
 sinichi449/python-mikrotikloginexploit
PoC of CVE-2018-14847 Mikrotik Vulnerability using simple script
 tr33-he11/winboxpoc
Proof of Concept of Winbox Critical Vulnerability (CVE-2018-14847)