

CVE-2020-16899
 advanced-threat-research/cve-2020-16899
CVE-2020-16899 - Microsoft Windows TCP/IP Vulnerability Detection Logic and Rule
dns-analysisids-ips-evasionintrusion-detection+3
20
advanced-threat-research/cve-2020-16899CVE-2020-16899 - Microsoft Windows TCP/IP Vulnerability Detection Logic and Rule

 onotelli/justniffer
libpcap-based TCP packet sniffer that decodes HTTP traffic, reassembles streams, and emits customizable access-log style output with request/response…
 simsong/tcpflow
TCP/IP packet demultiplexer. Download from:
 r00t-3xp10it/morpheus
Morpheus - Automating Ettercap TCP/IP (MITM-hijacking Tool)
 corelight/cve-2020-16898
A network detection package for CVE-2020-16898 (Windows TCP/IP Remote Code Execution Vulnerability)
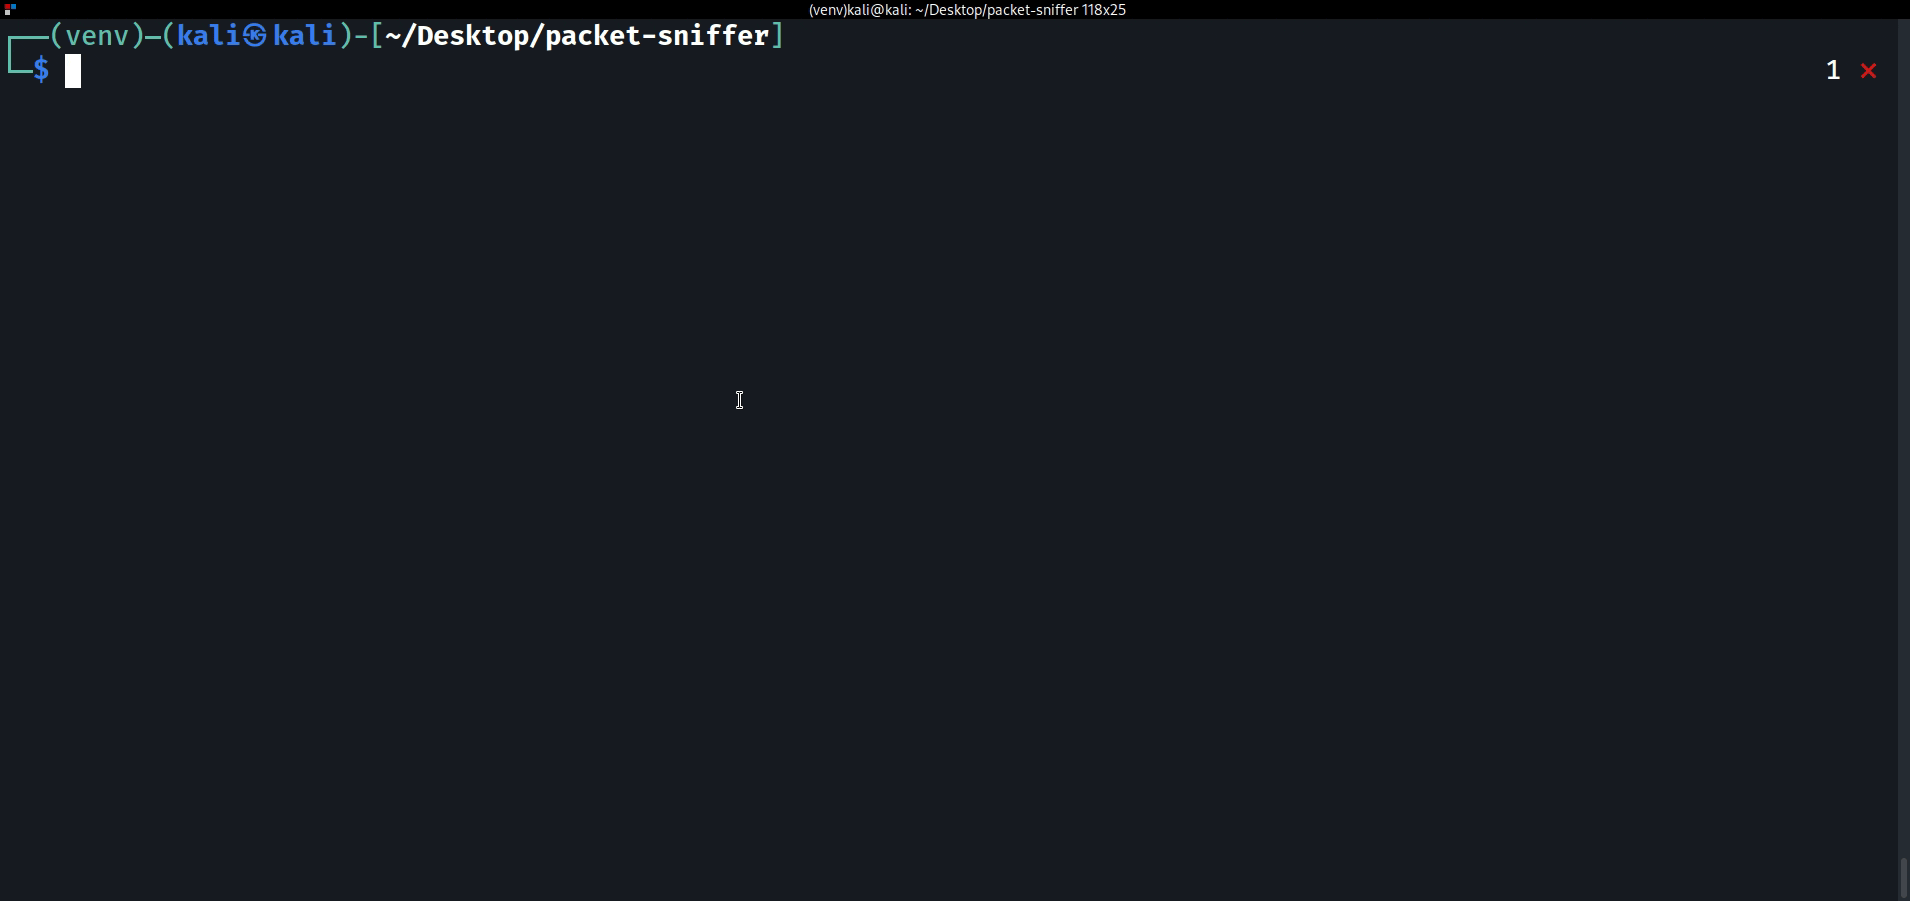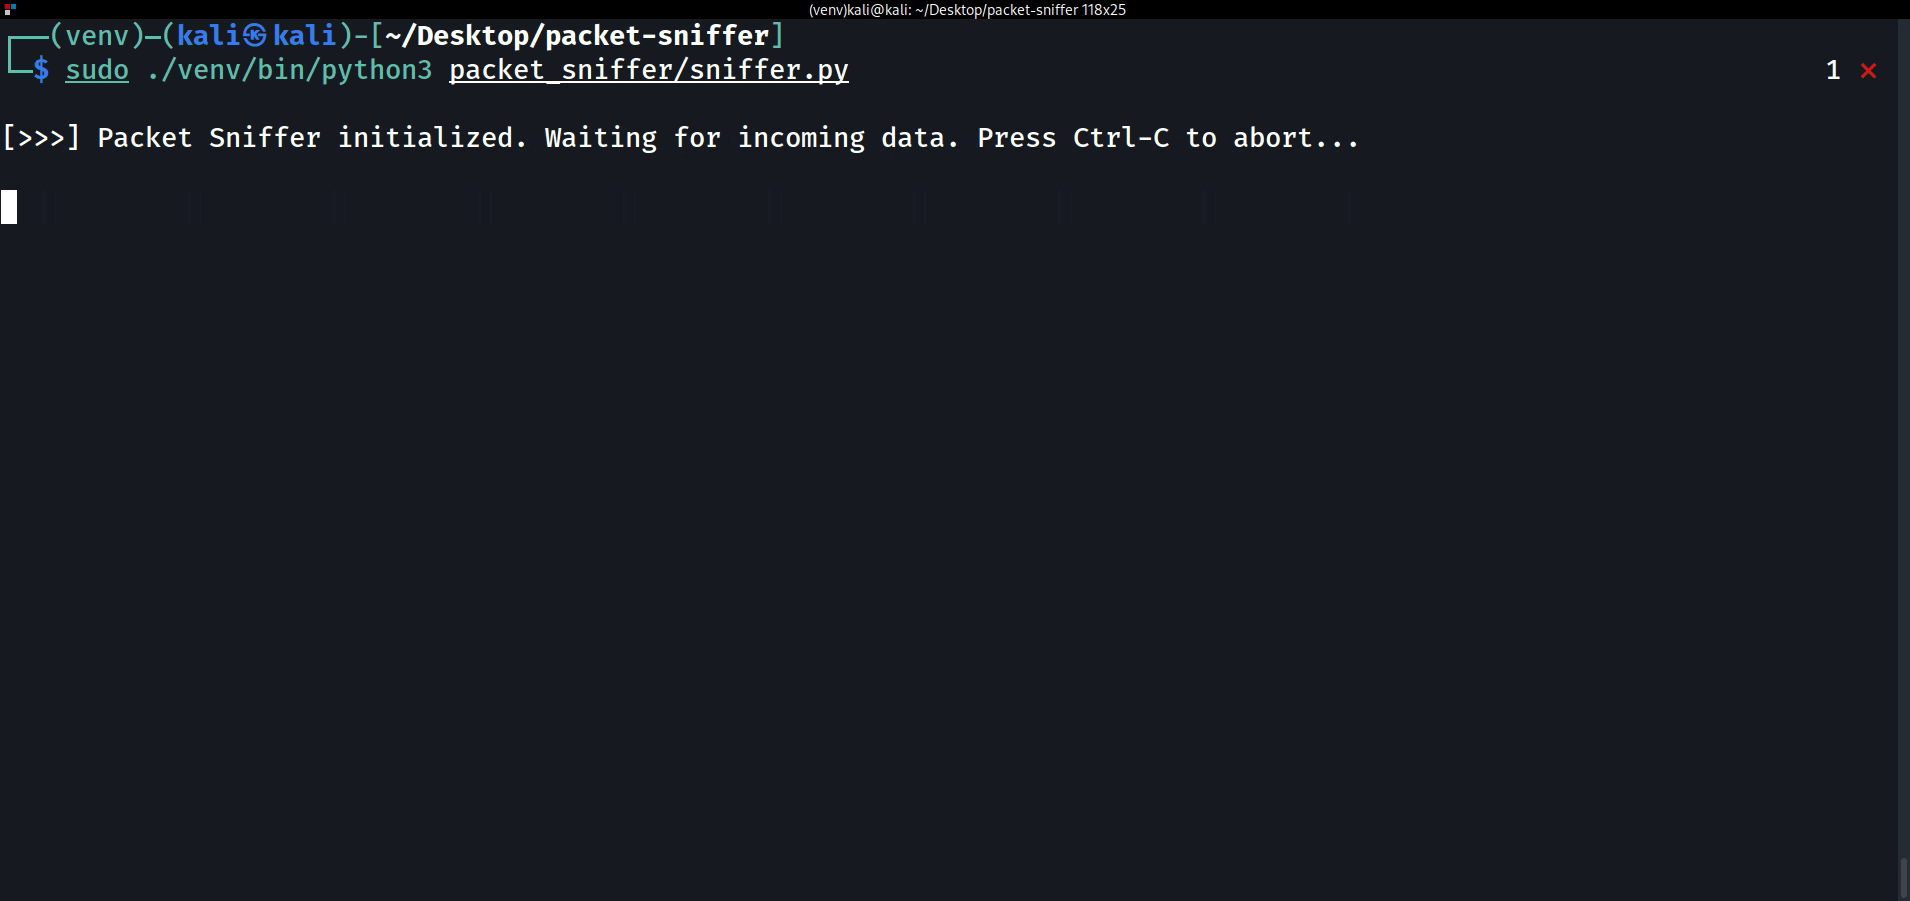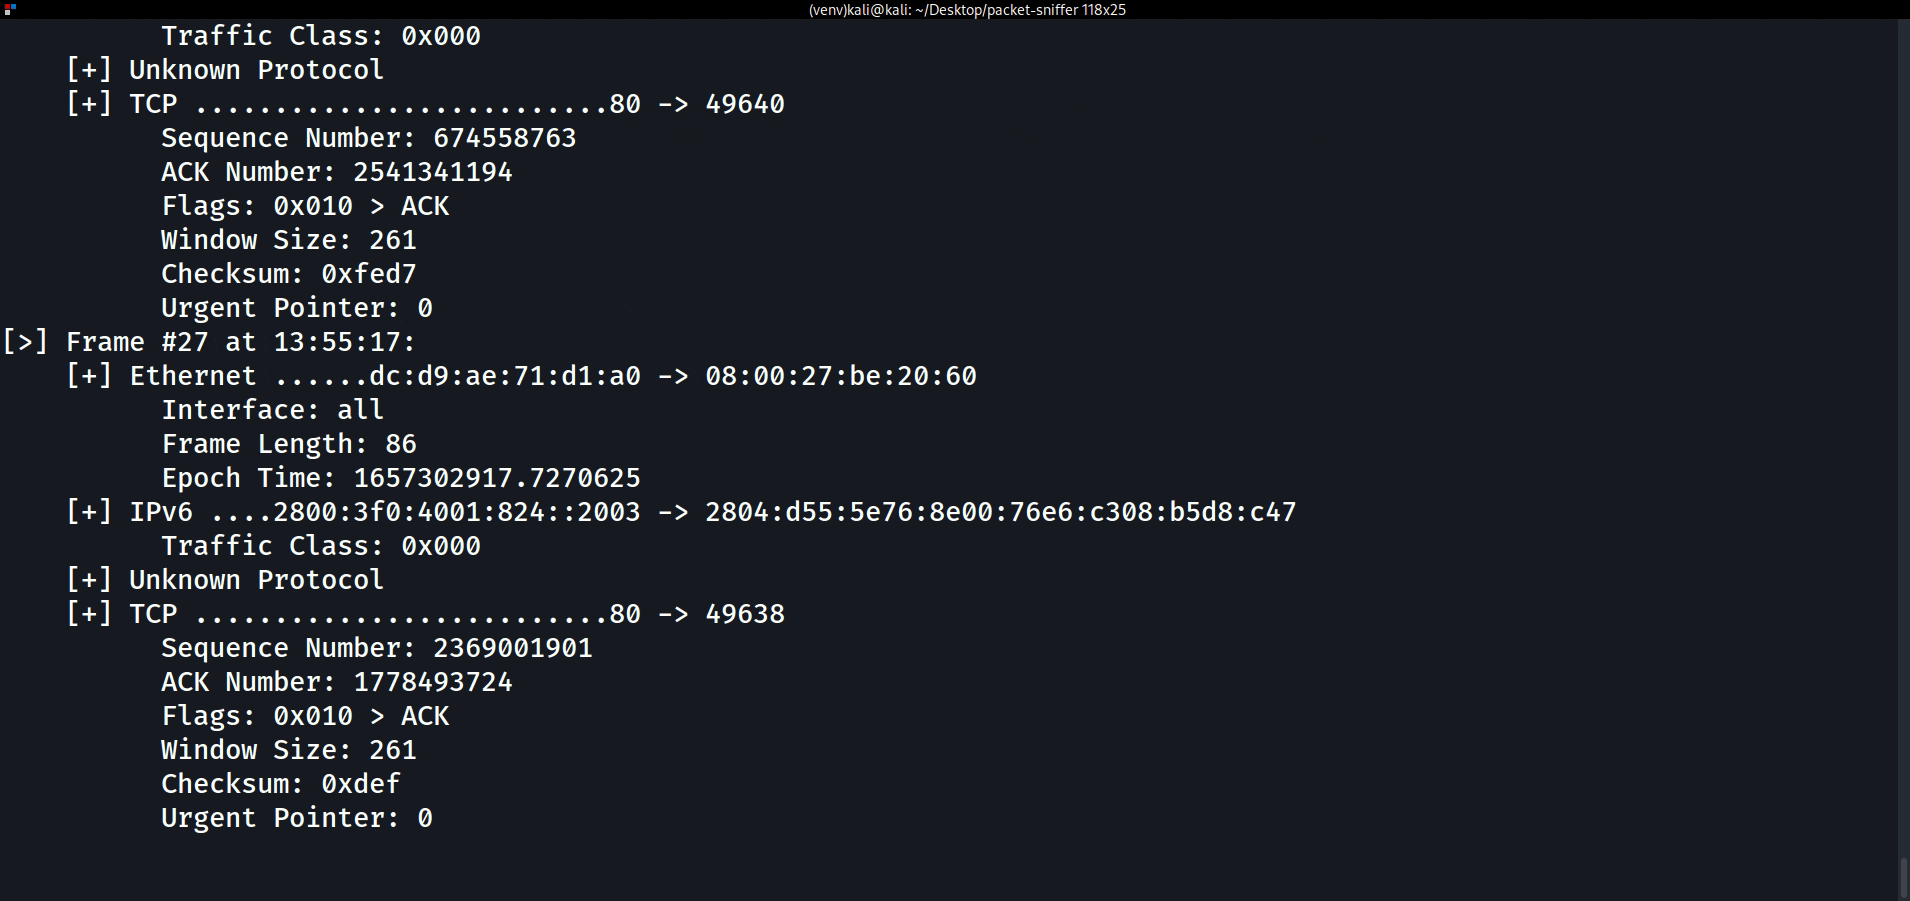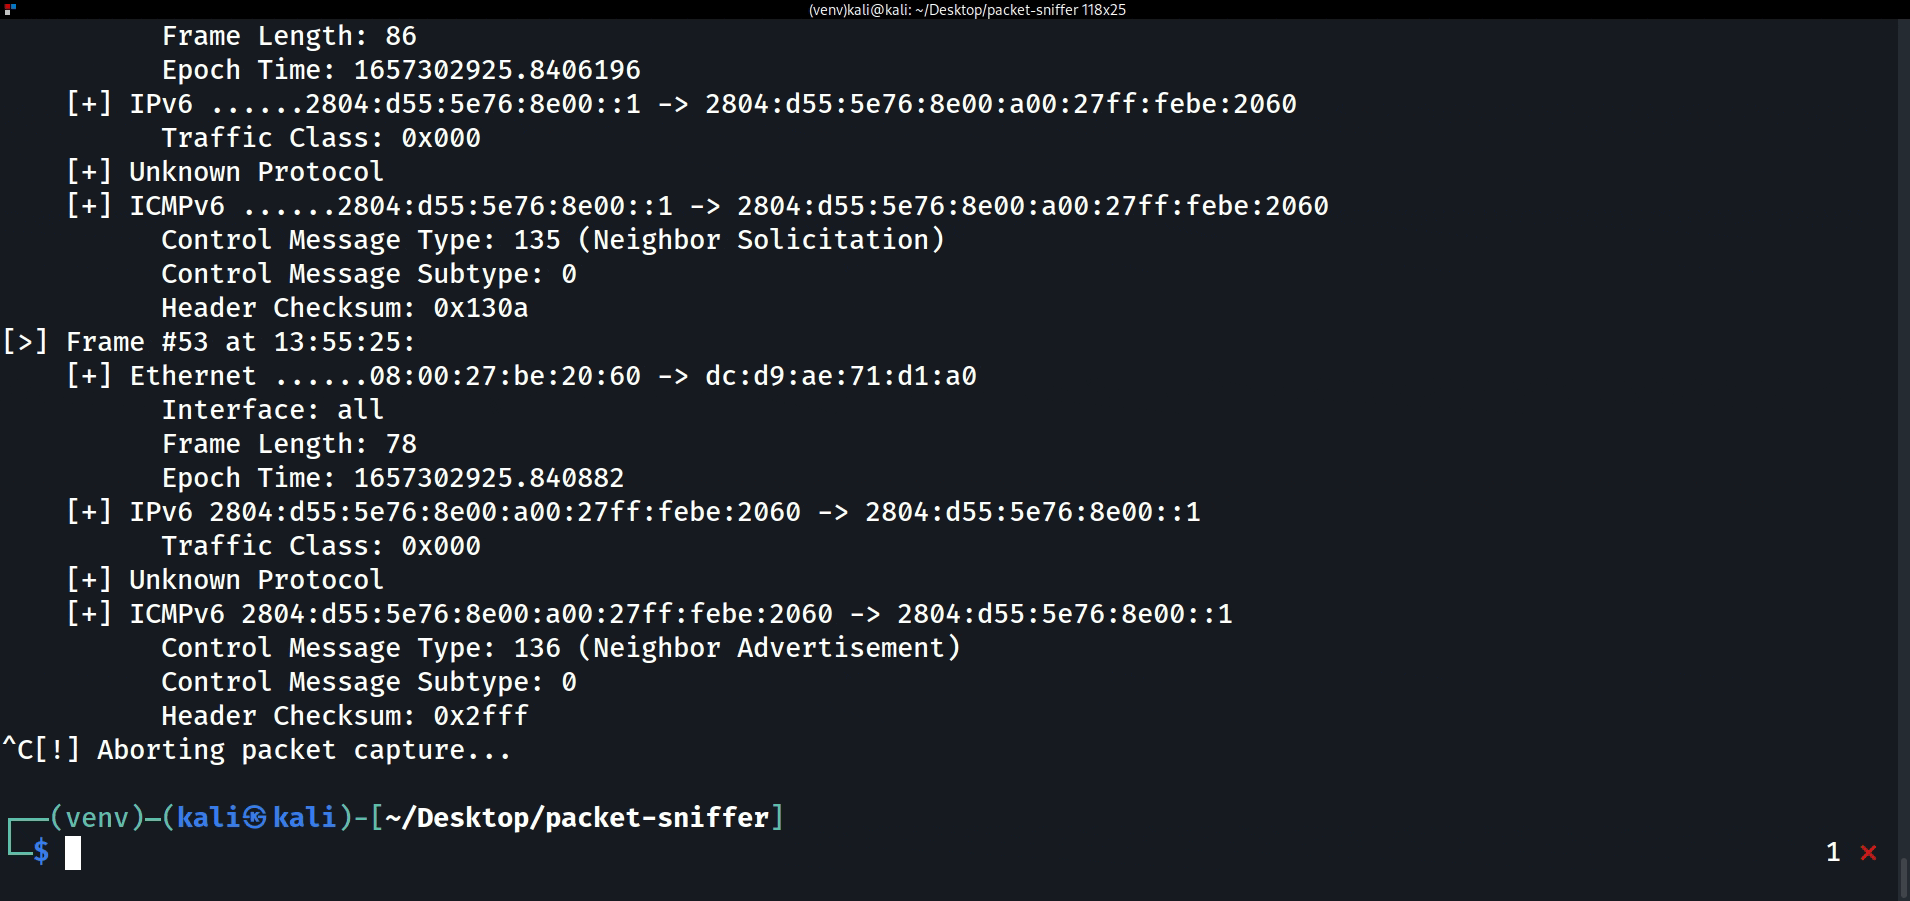 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…