
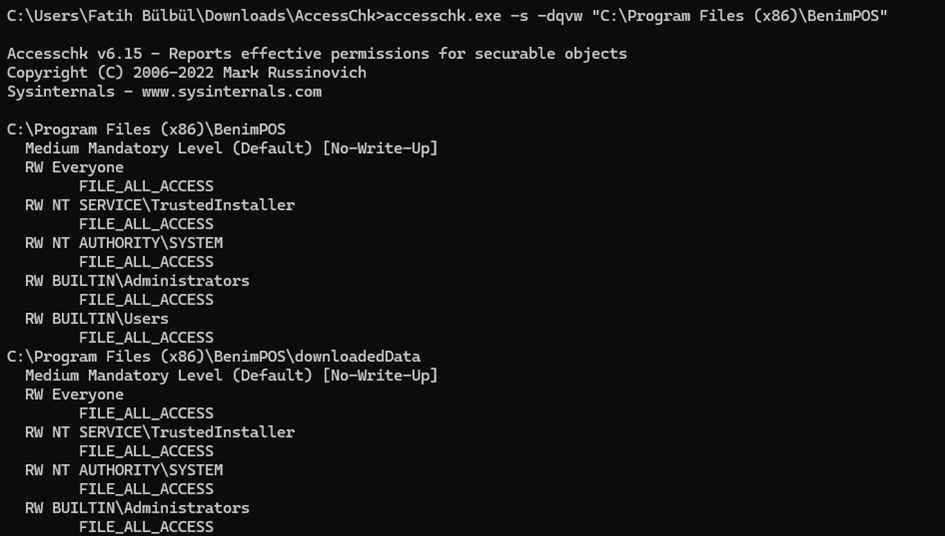
CVE-2025-57392
 meisterlos/cve-2025-57392
Proof-of-concept for CVE-2025-57392 demonstrating insecure default file permissions in BenimPOS Desktop V3.0, enabling privilege escalation via…
exploitationmisconfigurationpenetration-testing+2
meisterlos/cve-2025-57392Proof-of-concept for CVE-2025-57392 demonstrating insecure default file permissions in BenimPOS Desktop V3.0, enabling privilege escalation via…
 alaatk/cve-2024-34474
Clario through 2024-04-11 for Windows Desktop has weak permissions for %PROGRAMDATA%\Clario and tries to load DLLs from there as SYSTEM.
 zenzue/cve-2025-9074
Proof-of-concept exploit for CVE-2025-9074 demonstrating container-to-host file write via exposed Docker Engine API on Windows. For authorized…
 revengsmk/cve-2024-10511
Schneider Electric PowerChute Serial Shutdown vulnerability.