
CVE-2024-56067
 randomrobbiebf/cve-2024-56067
WP SuperBackup <= 2.3.3 - Missing Authorization to Unauthenticated Back-Up File Download
data-exfiltrationmisconfigurationvulnerability-analysis+2
1
randomrobbiebf/cve-2024-56067WP SuperBackup <= 2.3.3 - Missing Authorization to Unauthenticated Back-Up File Download
 jeyabalaji711/cve-2024-42919
Proof-of-concept exploit for CVE-2024-42919 demonstrating unauthenticated access to the acteScanAVReport endpoint in eScan Management Console…
 networksecure/cve-2020-14066
Proof-of-concept exploit for CVE-2020-14066 targeting insecure permissions in Icewarp Email Server 12.3.0.1, enabling privilege escalation or…
 iveresk/cve-2018-19052
PoC for a security: potential path traversal with specific configs, if `mod_dirlisting` were enabled, which is not the default, this would result in…
 randomrobbiebf/cve-2023-6985
10Web AI Assistant – AI content writing assistant <= 1.0.18 - Missing Authorization to Authenticated (Subscriber+) Arbitrary Plugin…
 kailing0220/cve-2020-13937
Apache Kylin有一个restful api会在没有任何认证的情况下暴露配置信息
 trackflaw/cve-2023-25202
CVE-2023-25202: Insecure file upload mechanism
 nizar0x1f/cve-2021-26084-patch-
CVE-2021-26084 patch as provided in "Confluence Security Advisory - 2021-08-25"
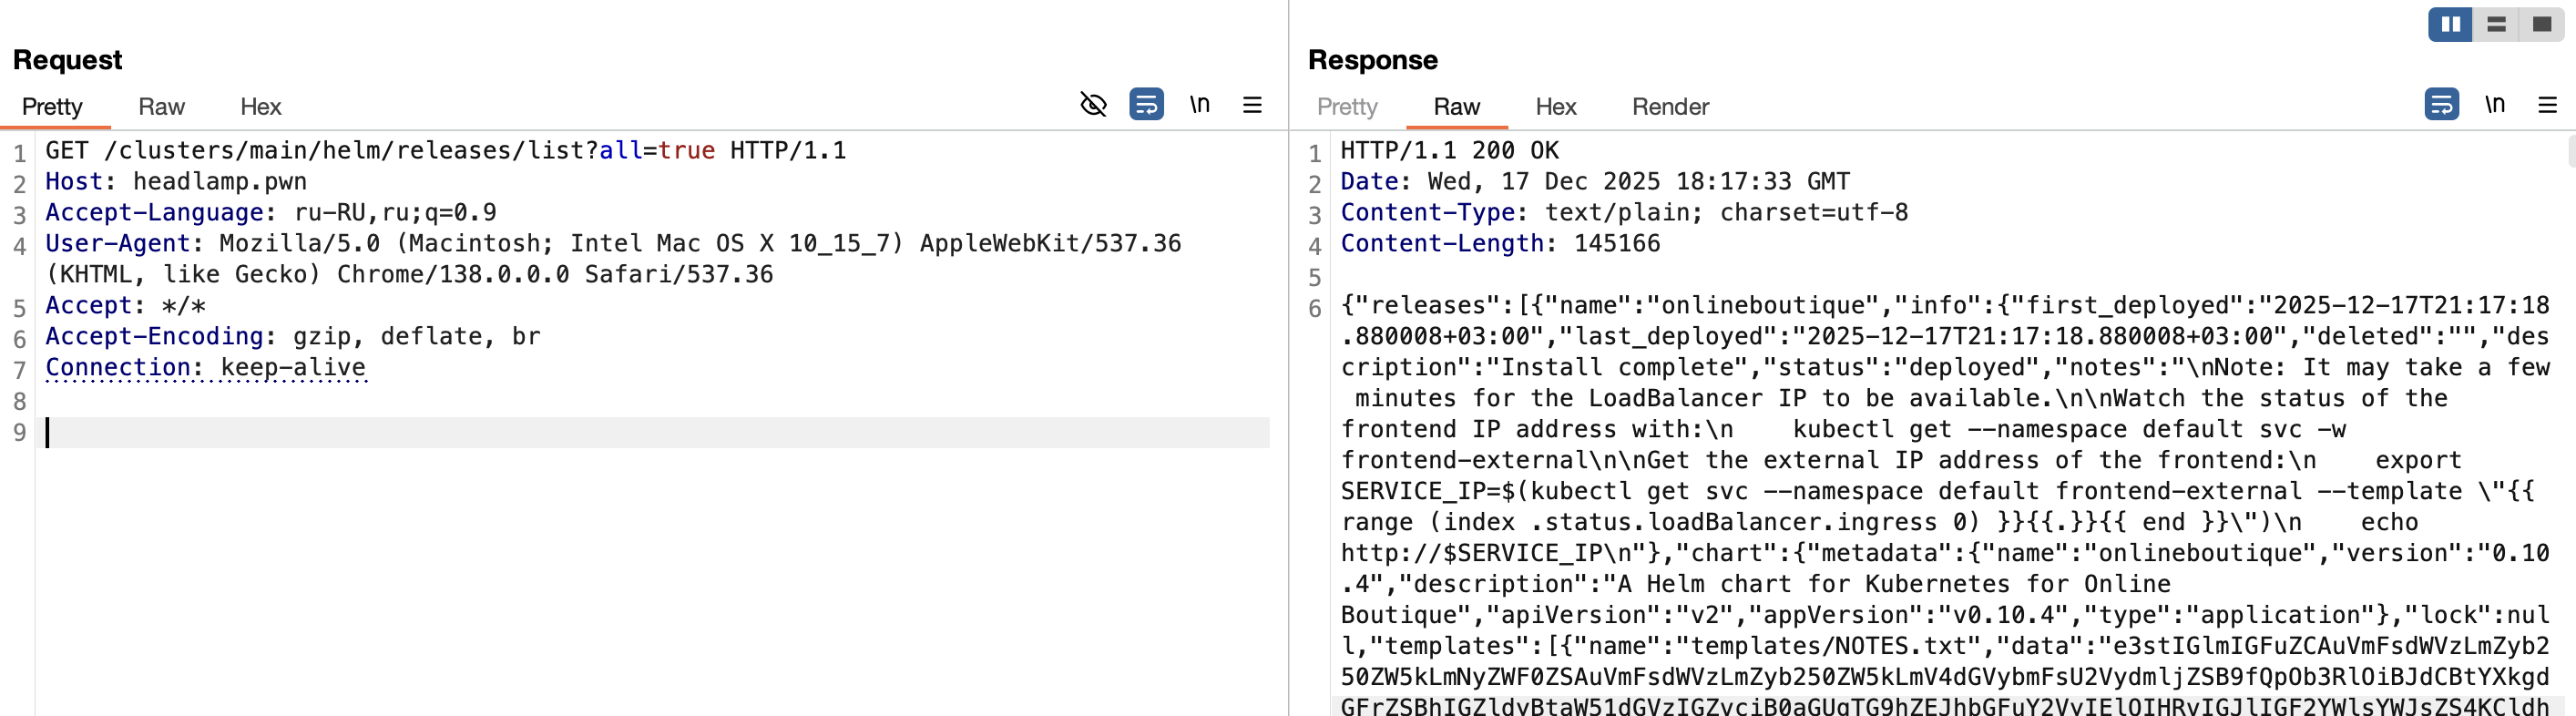 r0binak/cve-2025-14269
CVE-2025-14269 PoC exploit
 ysaxon/pyrocms-ssti-fix
A drop-in fix for CVE-2023-29689 - SSTI in PyroCMS, via a custom Twig Sandbox implementation
 tagoletta/cve-2025-69459
Proof-of-concept exploit for CVE-2025-69459, demonstrating broken access control in Movie Rating System 1.0 that allows unauthenticated admin account…
 huangyanqwq/cve-2023-49496_poc
Proof-of-concept exploit for CVE-2023-49496, demonstrating SQL injection in UCServer via the /login/wwx_corpInfo/ endpoint to extract sensitive…
 shoucheng3/alibaba__nacos_cve-2021-44667_2-0-3
Exploit for CVE-2021-44667 targeting Alibaba Nacos 2.0.3, enabling unauthenticated remote code execution via a crafted request to the Derby database…
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
Exploit for CVE-2022-22965 (Spring4Shell) targeting Spring Framework versions vulnerable to remote code execution via classLoader manipulation.
 111ddea/goga-cve-2025-8110
验证 Gogs 版本 0.13.2 是否存在 **CVE-2025-8110 (符号链接文件覆盖)** 漏洞。
 slicingmelon/haproxy-cve-2023-45539-poc
HAProxy-CVE-2023-45539-PoC
 ozzi-/zimbra-cve-2017-8802-hotifx
Security hotfix for CVE-2017-8802
 randomrobbiebf/cve-2022-1203
Content Mask < 1.8.4 - Subscriber+ Arbitrary Options Update