Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
44 results
Misconfiguration-Manager preview

Misconfiguration-Manager

GitHubsubat0mik/misconfiguration-manager

Misconfiguration Manager is a central knowledge base for all known Microsoft Configuration Manager tradecraft and associated defensive and hardening…

configuration-auditingcurated-resourcesdefensive-tools+7
1.2k
8 days ago
wsuks preview

wsuks

GitHubneffisback/wsuks

Automating the MITM attack on WSUS

exploitationmisconfigurationnetwork-security+5
4091 month ago
ADenum preview

ADenum

GitHubsecuproject/adenum

AD Enum is a pentesting tool that allows to find misconfiguration through the the protocol LDAP and exploit some of those weaknesses with kerberos.

misconfigurationpassword-crackingpenetration-testing
3194 years ago
teatime preview

teatime

GitHubdmuhs/teatime

An RPC attack framework for Blockchain nodes.

misconfigurationpenetration-testingvulnerability-scanners
963 years ago
CVE-2026-22007-NTP-monlist-Amplification-over-IPv6 preview

CVE-2026-22007-NTP-monlist-Amplification-over-IPv6

GitHubgeorge0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6

Python PoC for CVE-2026-22007: NTP monlist amplification over IPv6, including a simulated vulnerable server and spoofed UDP reflection attack.

adversarial-attackexploitationmisconfiguration+3
1 month ago
printix-CVE-2022-29554 preview

printix-CVE-2022-29554

GitHubcomparedarray/printix-cve-2022-29554

A "Mishandling of Input to API" or "Exposed Dangerous Method or Function" vulnerability in PrintixService.exe, in Kofax Printix's "Printix Secure…

api-securityexploitationmisconfiguration+3
34 years ago
domain-protect preview

domain-protect

GitHubovotech/domain-protect

Automated detection of vulnerable domain configurations and subdomain takeover risks across cloud environments, with continuous monitoring and…

cloud-securitymisconfigurationreconnaissance+1
33 years ago
CVE-2019-19652 preview

CVE-2019-19652

GitHubjra89/cve-2019-19652

Chevereto downgrade attack - 1.0.0 - 1.1.4 Free, <= 3.13.5 Core

exploitationmisconfigurationpenetration-testing+2
6 years ago
Firewall-Rules preview

Firewall-Rules

GitHubessafar/firewall-rules

Firewall rules to mitigate a zero-day vulnerability malware attack (CVE-2022-22965), known as Spring4Shell

defensive-toolsincident-responsemisconfiguration+2
2 years ago
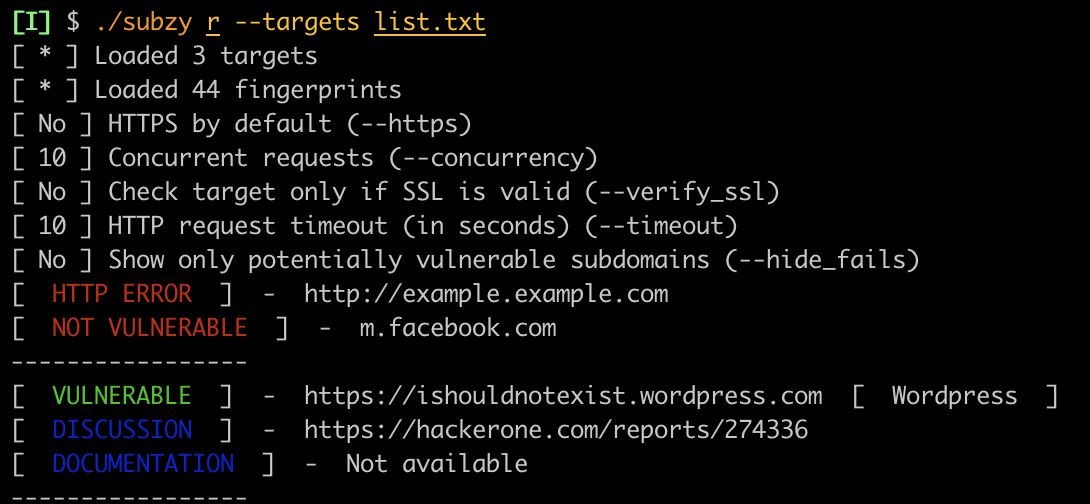
subzy preview

subzy

GitHubpentestpad/subzy

Subdomain takeover vulnerability checker

misconfigurationpenetration-testingreconnaissance+2
1.6k2 years ago
CVE-2019-19268 preview

CVE-2019-19268

GitHubthecybergeek/cve-2019-19268

New Found 0-days!

command-and-controlexploitationmisconfiguration+5
346 years ago
CVE-2021-40904 preview

CVE-2021-40904

GitHubedgarloyola/cve-2021-40904

Proof-of-concept for remote code execution in CheckMK Raw Edition 1.5.0–1.5.0p25 via misconfigured Dokuwiki embedded application allowing PHP code…

code-analysisexploitationmisconfiguration+3
14 years ago
CVE-2025-66838 preview

CVE-2025-66838

GitHubsaykino/cve-2025-66838

Documentation of CVE-2025-66838: a rate-limiting vulnerability in ARIS file upload API allowing authenticated remote attackers to cause denial of…

api-securitymisconfigurationvulnerability-analysis+1
8 months ago
cloudpanel-2.4.2-CVE-2024-44765-recovery preview

cloudpanel-2.4.2-CVE-2024-44765-recovery

GitHubjosephgodwinkimani/cloudpanel-2.4.2-cve-2024-44765-recovery

How to "recover" a CloudPanel server affected by the CVE-2024-44765 vulnerability

cloud-securityincident-responsemisconfiguration+3
11 year ago
Spring4Shell-Python-Firewall-POC preview

Spring4Shell-Python-Firewall-POC

GitHubnickops87/spring4shell-python-firewall-poc

Proof-of-Concept (POC) of a simple firewall in Python designed to mitigate the Spring4Shell (CVE-2022-22965) RCE attack by inspecting and blocking…

code-analysisdefensive-toolseducation+3
11 months ago
KubeStalk preview

KubeStalk

GitHubredhuntlabs/kubestalk

Black-box Kubernetes attack surface discovery tool that probes for unsecured clusters, exposed dashboards, and misconfigurations using…

cloud-securitycontainer-securityinformation-gathering+3
1801 year ago
CVE-2026-5556-Kubernetes-Admission-Controller-Bypass-via-Case-Sensitivity preview

CVE-2026-5556-Kubernetes-Admission-Controller-Bypass-via-Case-Sensitivity

GitHubgeorge0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity

Exploit PoC and vulnerable admission webhook for CVE-2026-5556, demonstrating Kubernetes admission controller bypass via case-sensitive pod name…

adversarial-attackcloud-infrastructure-securitycloud-security+4
1 month ago
DB_Audit_Research preview

DB_Audit_Research

GitHubmthamil107/db_audit_research

Self-Defeating Audits: reproducible lab showing a low-privilege PostgreSQL role reversibly blinding a trigger-based auditor + poisoning attribution…

adversarial-attackdatabase-securitydefensive-tools+4
1 month ago
Previous123Next