
CVE-2021-27187
 jet-pentest/cve-2021-27187
Proof-of-concept for CVE-2021-27187: cleartext credential storage in FX Aggregator terminal client login.sav file, enabling local credential theft…
data-exfiltrationexploitationinformation-gathering+3
jet-pentest/cve-2021-27187Proof-of-concept for CVE-2021-27187: cleartext credential storage in FX Aggregator terminal client login.sav file, enabling local credential theft…
 randomrobbiebf/cve-2023-6289
Swift Performance Lite <= 2.3.6.14 - Missing Authorization to Unauthenticated Settings Export
 nxploited/cve-2024-12542-poc
Proof-of-concept exploit for CVE-2024-12542 targeting unauthenticated sensitive information exposure in WordPress linkID plugin via missing…
 randomrobbiebf/cve-2023-47668
Restrict Content <= 3.2.7 - Information Exposure via legacy log file
 yxzrw/cve-2025-29705
CVE-2025-29705
 spyata123/cve-2024-12008-information-exposure-vulnerability-in-w3-total-cache
CVE-2024-12008 information exposure vulnerability in W3 Total Cache
 yogeswaran6383/cve-2024-57484
Proof-of-concept for CVE-2024-57484: directory listing vulnerability in FoxyProxy extension exposing internal file structure and metadata, enabling…
 jet-pentest/cve-2020-29666
Proof-of-concept for CVE-2020-29666: directory listing vulnerability in Lan ATMService M3 ATM Monitoring System 6.1.0 that exposes log files…
 geraldoalcantara/cve-2023-49980
Proof-of-concept for CVE-2023-49980: directory listing vulnerability in Best Student Result Management System 1.0 allowing unauthorized access to…
 geraldoalcantara/cve-2023-49981
School Fees Management System v1.0 - Incorrect Access Control - Directory Listing
 geraldoalcantara/cve-2023-49545
Customer Support System 1.0 - Directory Listing
 austino2000/cve-2024-22534
Proof-of-concept demonstrating information leakage in OneinStack deployment tool via exposed endpoints (phpinfo.php, xprober.php, ocp.php) leading to…
 randomrobbiebf/cve-2023-40600
EWWW Image Optimizer <= 7.2.0 - Unauthenticated Sensitive Information Exposure via Debug Log
 afine-com/cve-2024-5735
AdmirorFrames Joomla! Extension < 5.0 - Full Path Disclosure
 moften/cve-2021-21424
El WebProfiler de Symfony expone rutas internas del servidor si no está deshabilitado en producción
 infosec4fun/cve-2020-10132
CVE-2020-10132 - SearchBlox product before V-9.1 is vulnerable to CORS misconfiguration.
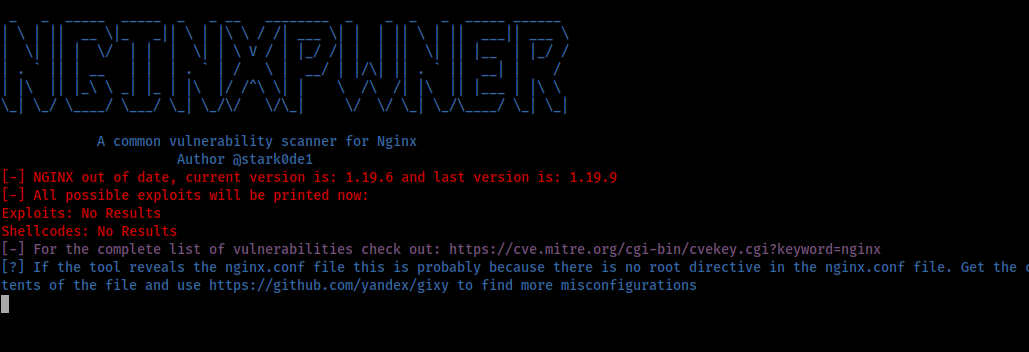 stark0de/nginxpwner
Nginxpwner is a simple tool to look for common Nginx misconfigurations and vulnerabilities.
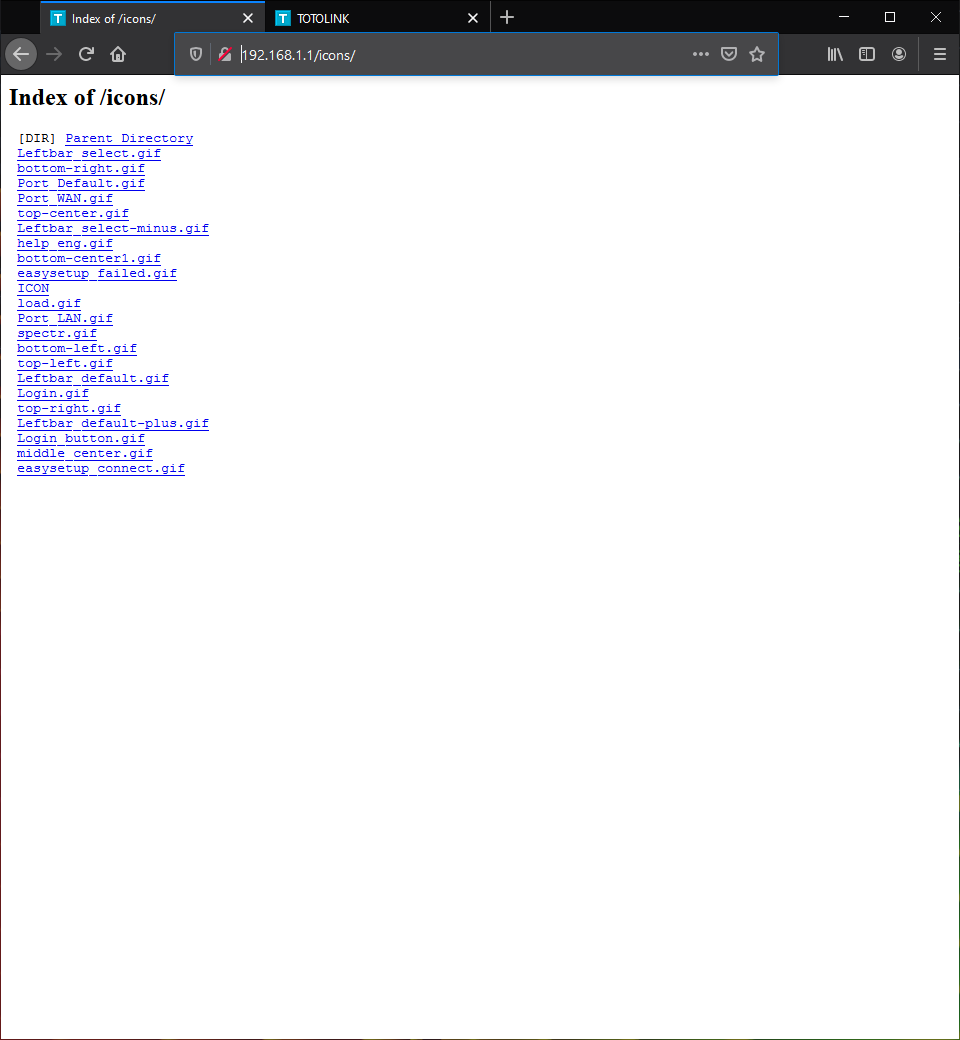 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Directory Indexing Vulnerability