

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
263 results
CVE-2026-36213-poc preview

CVE-2026-36213-poc

GitHubnt2dev/cve-2026-36213-poc

CVE-2026-36213: MEmu Android Emulator 9.2.7.0 Local Privilege Escalation
exploitationmisconfigurationpenetration-testing+2
1 month ago
pfsense-config-readonly-restore preview

pfsense-config-readonly-restore

GitHubabraxas/pfsense-config-readonly-restore

pfSense CE 2.9.0-DEVELOPMENT - High - Remote - Privilege leftover - readonly config_install
exploitationlabs-practicemisconfiguration+6
8 days ago
spark-rest-auth-bypass preview

spark-rest-auth-bypass

GitHubabraxas/spark-rest-auth-bypass

Apache Spark 4.2.0 - High - Remote - Privilege leftover - standalone REST ignores spark.authenticate
authenticationexploitationlabs-practice+7
29 days ago
kafka-connect-filestream-win preview

kafka-connect-filestream-win

GitHubabraxas/kafka-connect-filestream-win

Kafka Connect 4.3.1 - High - Windows FileStream classpath leftover - unauth file read/write
exploitationinformation-gatheringlabs-practice+5
116 days ago
CVE-2026-104110 preview

CVE-2026-104110

GitHubpervinzahidli/cve-2026-104110

Unauthenticated disclosure of internal folder path, client email, and upload policy for FileRise Pro client portals via /api/pro/portals/get.php
api-securityauthenticationexploitation+5
21 days ago
CVE-2026-21994 preview

CVE-2026-21994

GitHubg0w6y/cve-2026-21994

Proof-of-concept exploit for CVE-2026-21994, demonstrating unauthenticated admin session forgery via a hardcoded Flask SECRET_KEY and SSH host…
authenticationcloud-securityexploitation+3
7 months ago
CVE-2026-26720-Twenty-RCE preview

CVE-2026-26720-Twenty-RCE

GitHubdillonkirsch/cve-2026-26720-twenty-rce

Proof-of-concept for authenticated remote code execution in Twenty CRM via unsandboxed serverless workflow functions, allowing arbitrary Node.js…
cloud-securitycode-analysisexploitation+3
9 months ago
Remediate-AdobeAcrobat-CVE-2026-34621 preview

Remediate-AdobeAcrobat-CVE-2026-34621

GitHubkeulenr01/remediate-adobeacrobat-cve-2026-34621

Intune Proactive Remediation scripts to enforce patched Adobe Acrobat/Reader versions and disable JavaScript to mitigate CVE-2026-34621 exploitation.
configuration-auditingdefensive-toolsincident-response+2
16 months ago
CVE-2026-5465 preview

CVE-2026-5465

GitHubkaleth4/cve-2026-5465

Exploit and analysis for CVE-2026-5465, an IDOR in Amelia WordPress plugin allowing authenticated Provider role to escalate privileges and achieve…
exploitationmisconfigurationpenetration-testing+4
6 months ago
CVE-2026-13736 preview

CVE-2026-13736

GitHubminhhk68/cve-2026-13736

Proof-of-concept exploit and technical advisory for an unauthenticated member PII disclosure in a WordPress REST API directory plugin, including…
api-securityexploitationinformation-gathering+3
2 months ago
CVE-2022-29170 preview

CVE-2022-29170

GitHubyijikeji/cve-2022-29170

Grafana is an open-source platform for monitoring and observability. In Grafana Enterprise, the Request security feature allows list allows to…
cloud-securityexploitationmisconfiguration+2
3 years ago
context-aware-offensive-intelligence preview

context-aware-offensive-intelligence

GitHubindoushka/context-aware-offensive-intelligence

Research framework redefining post-exploitation through decision intelligence.
configuration-auditinginformation-gatheringmisconfiguration+4
9 months ago
DB_Audit_Research preview

DB_Audit_Research

GitHubmthamil107/db_audit_research

Self-Defeating Audits: reproducible lab showing a low-privilege PostgreSQL role reversibly blinding a trigger-based auditor + poisoning attribution…
adversarial-attackdatabase-securitydefensive-tools+4
2 months ago
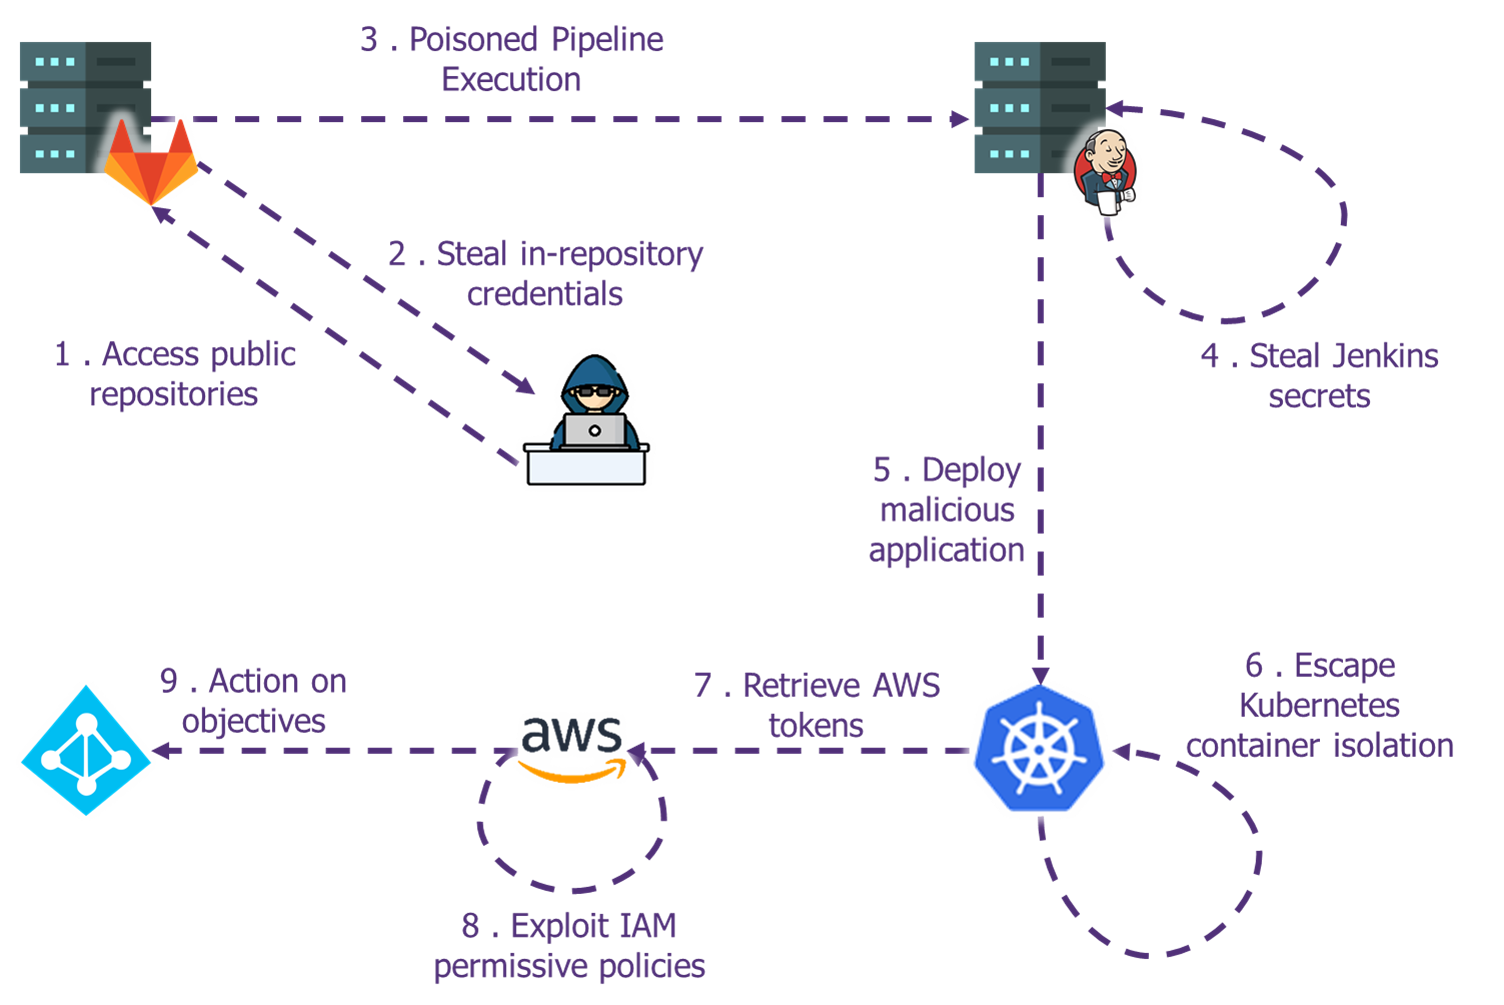
DEFCON-CICD-pipelines-workshop preview

DEFCON-CICD-pipelines-workshop

GitHubwavestone-cdt/defcon-cicd-pipelines-workshop

Hands-on CI/CD pipeline security workshop with Terraform lab, AWS exploitation, Kubernetes escape, and artifact backdooring exercises for offensive…
cloud-securitycontainer-escapecontainer-security+8
944 years ago
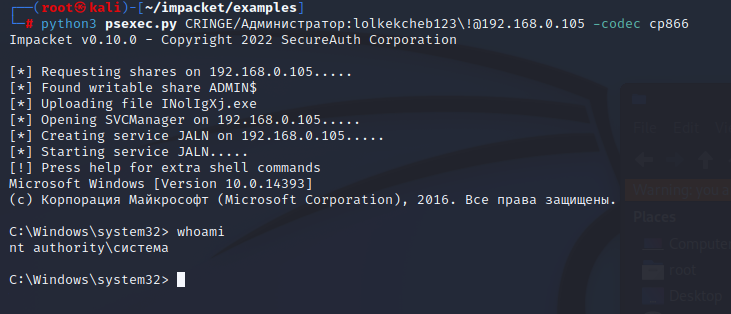
psexec_noinstall preview

psexec_noinstall

GitHubmzhmo/psexec_noinstall

Repository contains psexec, which will help to exploit the forgotten pipe
exploitationmisconfigurationpenetration-testing+3
1731 year ago
CVE-2026-11961 preview

CVE-2026-11961

GitHubjohenlastgen-jlg/cve-2026-11961

CVE-2026-11961 — UserRegistration: WordPress User Registration <= 5.2.2 Privilege Escalation. Misconfigured Membership Roles → Unauthenticated Admin…
exploitationinformation-gatheringmisconfiguration+5
12 months ago
wsuks preview

wsuks

GitHubneffisback/wsuks

Automating the MITM attack on WSUS
exploitationmisconfigurationnetwork-security+5
4155 days ago
CVE-2026-68004 preview

CVE-2026-68004

GitHubxuwu-xuwu/cve-2026-68004

Standalone PoC for unauthenticated RTMP publish in SRS media servers; verifies the vulnerability, supports HTTP API side-channel check, and enables…

exploitationmisconfigurationnetwork-security+2
2 months ago
Previous12…15Next