
CVE-2026-21994
 g0w6y/cve-2026-21994
Proof-of-concept exploit for CVE-2026-21994, demonstrating unauthenticated admin session forgery via a hardcoded Flask SECRET_KEY and SSH host…
authenticationcloud-securityexploitation+3
g0w6y/cve-2026-21994Proof-of-concept exploit for CVE-2026-21994, demonstrating unauthenticated admin session forgery via a hardcoded Flask SECRET_KEY and SSH host…
 yijikeji/cve-2022-29170
Grafana is an open-source platform for monitoring and observability. In Grafana Enterprise, the Request security feature allows list allows to…
 nicetop1027/cve-2026-termius
Vulnerability disclosure with PoCs for three critical Termius macOS flaws: Remote Code Execution via exposed Node modules, Local Privilege Escalation…
 edgarloyola/cve-2021-40904
Proof-of-concept for remote code execution in CheckMK Raw Edition 1.5.0–1.5.0p25 via misconfigured Dokuwiki embedded application allowing PHP code…
 lukaszstu/smartasset-cors-cve-2020-26527
Proof-of-concept for CVE-2020-26527: demonstrates a CORS misconfiguration in Damstra Smart Asset 2020.7 API that trusts arbitrary origins, allowing…
 nickguitar/drag-and-drop-multiple-file-uploader-pro-path-traversal
Drag and Drop Multiple File Uploader PRO - Contact Form 7 v5.0.6.1 Path Traversal (CVE-2023-1112)
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS version 0.2.0 contains an Incorrect Access Control vulnerability in the /kal-api/auth/users API endpoint. Due to insufficient…
 csuribird/cve-2025-2304
This Python script exploits a critical mass assignment vulnerability in Camaleon CMS version 2.9.0, allowing any registered user to escalate their…
 r0binak/cve-2025-14269
CVE-2025-14269 PoC exploit
 krookiesec/cve-2024-39210
Best house rental management system Local file contains vulnerability
 teyhouse/cve-2024-3094
K8S and Docker Vulnerability Check for CVE-2024-3094
 shenhav12/cve-2024-25170-mezzanine-v6.0.0
Proof-of-concept exploit for CVE-2024-25170, demonstrating an access control bypass in Mezzanine CMS v6.0.0 via Host Header manipulation.
 shenhav12/cve-2024-25169-mezzanine-v6.0.0
Proof-of-concept exploit for CVE-2024-25169, an incorrect access control vulnerability in Mezzanine CMS v6.0.0 allowing attackers to bypass admin…
 shenhav12/cve-2024-22889-plone-v6.0.9
Proof-of-concept exploit for CVE-2024-22889, an incorrect access control vulnerability in Plone CMS v6.0.9 allowing remote attackers to view and list…
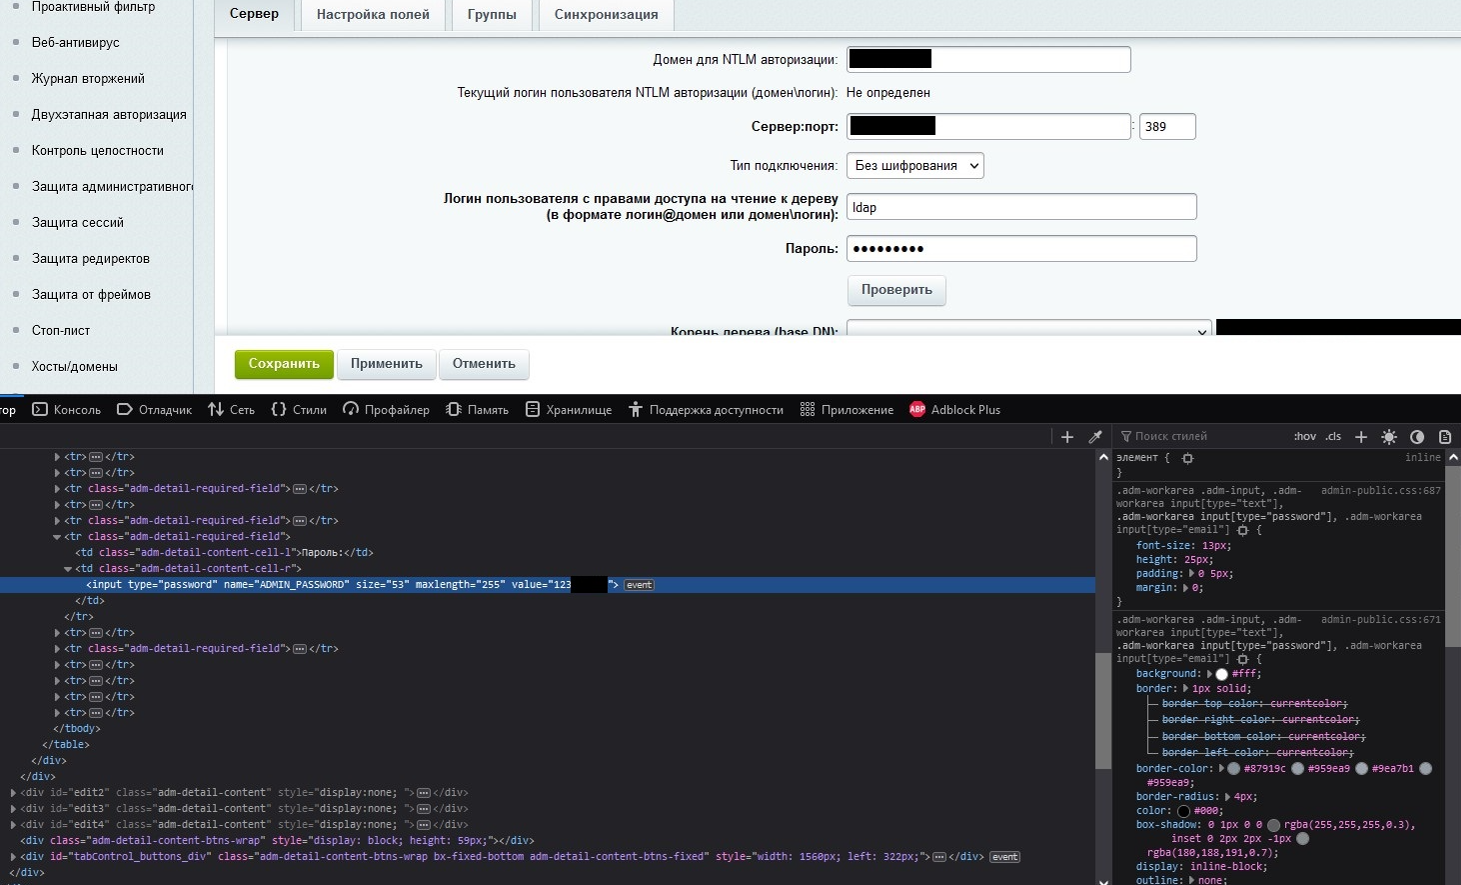 secware-ru/cve-2022-43959
Bitrix Vulnerability CVE-2022-43959
 sahiloj/cve-2023-37599
Issabel-pbx version 4.0.0-6 contains a Broken Access Control vulnerability that manifests as unauthenticated Directory Listing on the web interface.
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
check if Azure AD Connect is affected by the vulnerability described in CVE-2021-36949
 comparedarray/printix-cve-2022-25089
An "Incorrect Use of a Privileged API" vulnerability in PrintixService.exe, in Printix's "Printix Secure Cloud Print Management", Version 1.3.1106.0…