
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
40 results
RevShell preview

RevShell

GitHubdragon56yt/revshell

A comprehensive educational repository demonstrating the evolution of a Windows reverse shell implant, from a simple proof‑of‑concept (v1.0) to a…
command-and-controldata-exfiltrationeducation+8
2
3 months ago
jsp-webshell-scanner preview

jsp-webshell-scanner

GitHubrespondiq/jsp-webshell-scanner

🔍 A simple Bash script to detect malicious JSP webshells, including those used in exploits of SAP NetWeaver CVE-2025-31324.

code-analysisdigital-forensicsforensics+6
13 months ago
keepass_CVE-2023-24055_yara_rule preview

keepass_CVE-2023-24055_yara_rule

GitHubcyb3rtus/keepass_cve-2023-24055_yara_rule

Contains a simple yara rule to hunt for possible compromised KeePass config files
forensicsincident-responseioc-management+3
13 years ago
From-EternalBlue-to-CVE-2025-2776-The-Evolution-of-an-SMB-Attack preview

From-EternalBlue-to-CVE-2025-2776-The-Evolution-of-an-SMB-Attack

GitHubmrk336/from-eternalblue-to-cve-2025-2776-the-evolution-of-an-smb-attack

It shook the world in 2017 and has evolved into today’s CVE‑2025‑2776. Microsoft still relies on SMBv1, this article will explain how attackers have…
educationexploitationincident-response+4
1 year ago
CVE-2022-30190-Analysis-With-LetsDefends-Lab preview

CVE-2022-30190-Analysis-With-LetsDefends-Lab

GitHubabdibimantara/cve-2022-30190-analysis-with-letsdefends-lab

this is my simple article about CVE 2022-30190 (Follina) analysis. I use the lab from Letsdefend.

ctfeducationexploitation+3
4 years ago
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…

ctfdigital-forensicsdisk-forensics+6
59510 days ago
MaliciousMacroGenerator preview

MaliciousMacroGenerator

GitHubmr-un1k0d3r/maliciousmacrogenerator

Generates obfuscated VBA macros with AV/sandbox evasion for command execution payloads, supporting domain, disk, memory, and process checks.

malware-analysispayload-generationphishing-tools
8287 years ago
metame preview

metame

GitHuba0rtega/metame

metame is a metamorphic code engine for arbitrary executables

binary-analysisbinary-exploitationmalware-analysis+2
6046 years ago
BlobRunner preview

BlobRunner

GitHuboalabs/blobrunner

Quickly debug shellcode extracted during malware analysis

debuggersmalware-analysisreverse-engineering+1
6384 years ago
kraken preview

kraken

GitHubbotherder/kraken

Cross-platform Yara scanner written in Go
forensicsincident-responsemalware-analysis+1
3273 years ago
ransomware-simulator preview

ransomware-simulator

GitHubnextronsystems/ransomware-simulator

Safe ransomware simulation tool for testing antivirus detection. Simulates macro staging, volume shadow copy deletion, document encryption, and note…
defensive-toolseducationmalware-analysis+2
4844 years ago
mpDNS preview

mpDNS

GitHubnopernik/mpdns

Multi-Purpose DNS Server

data-exfiltrationdns-analysisinformation-gathering+5
1441 year ago
peCloakCapstone preview

peCloakCapstone

GitHubv-p-b/pecloakcapstone

Platform independent peCloak fork based on Capstone
binary-analysisids-ips-evasionmalware-analysis+2
10911 years ago
norimaci preview

norimaci

GitHubmnrkbys/norimaci

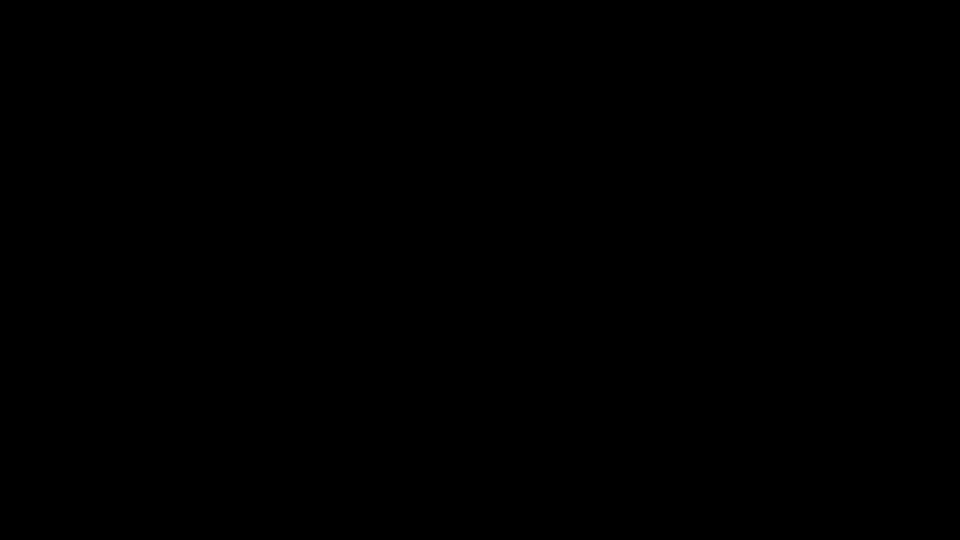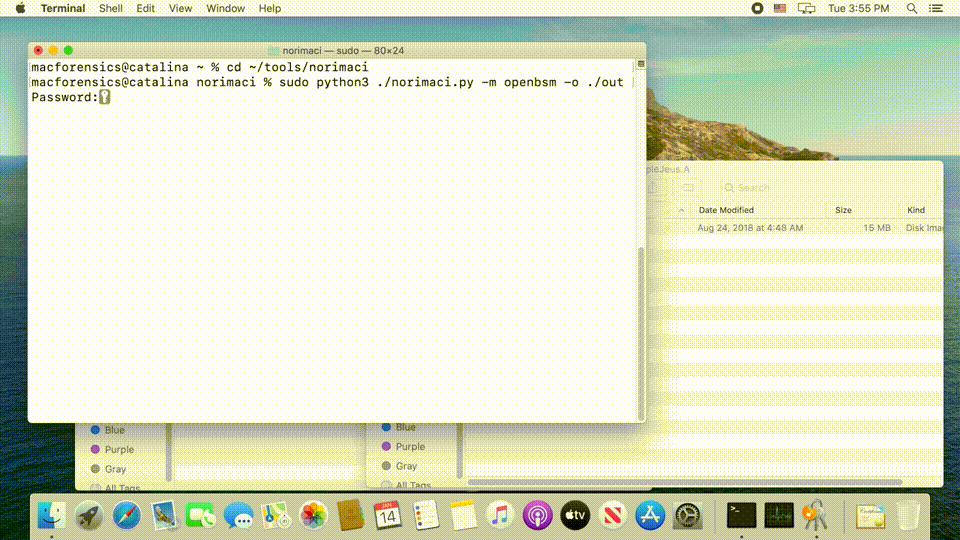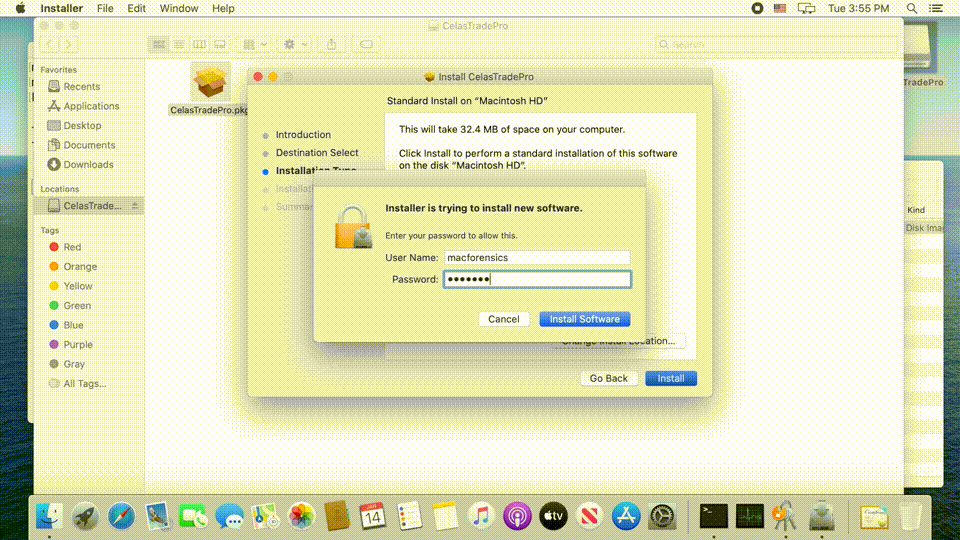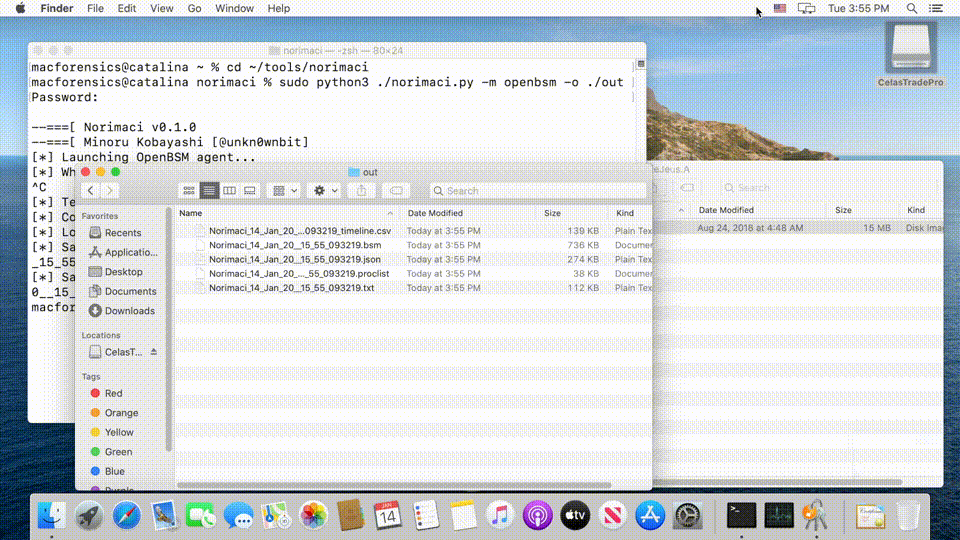
Lightweight macOS malware analysis sandbox that monitors system activity via OpenBSM or Monitor.app, generating detailed reports and timelines of…
dynamic-analysis-sandboxingforensicsmalware-analysis
716 years ago
Nodejs-Tracer preview

Nodejs-Tracer

GitHubcheckpointsw/nodejs-tracer

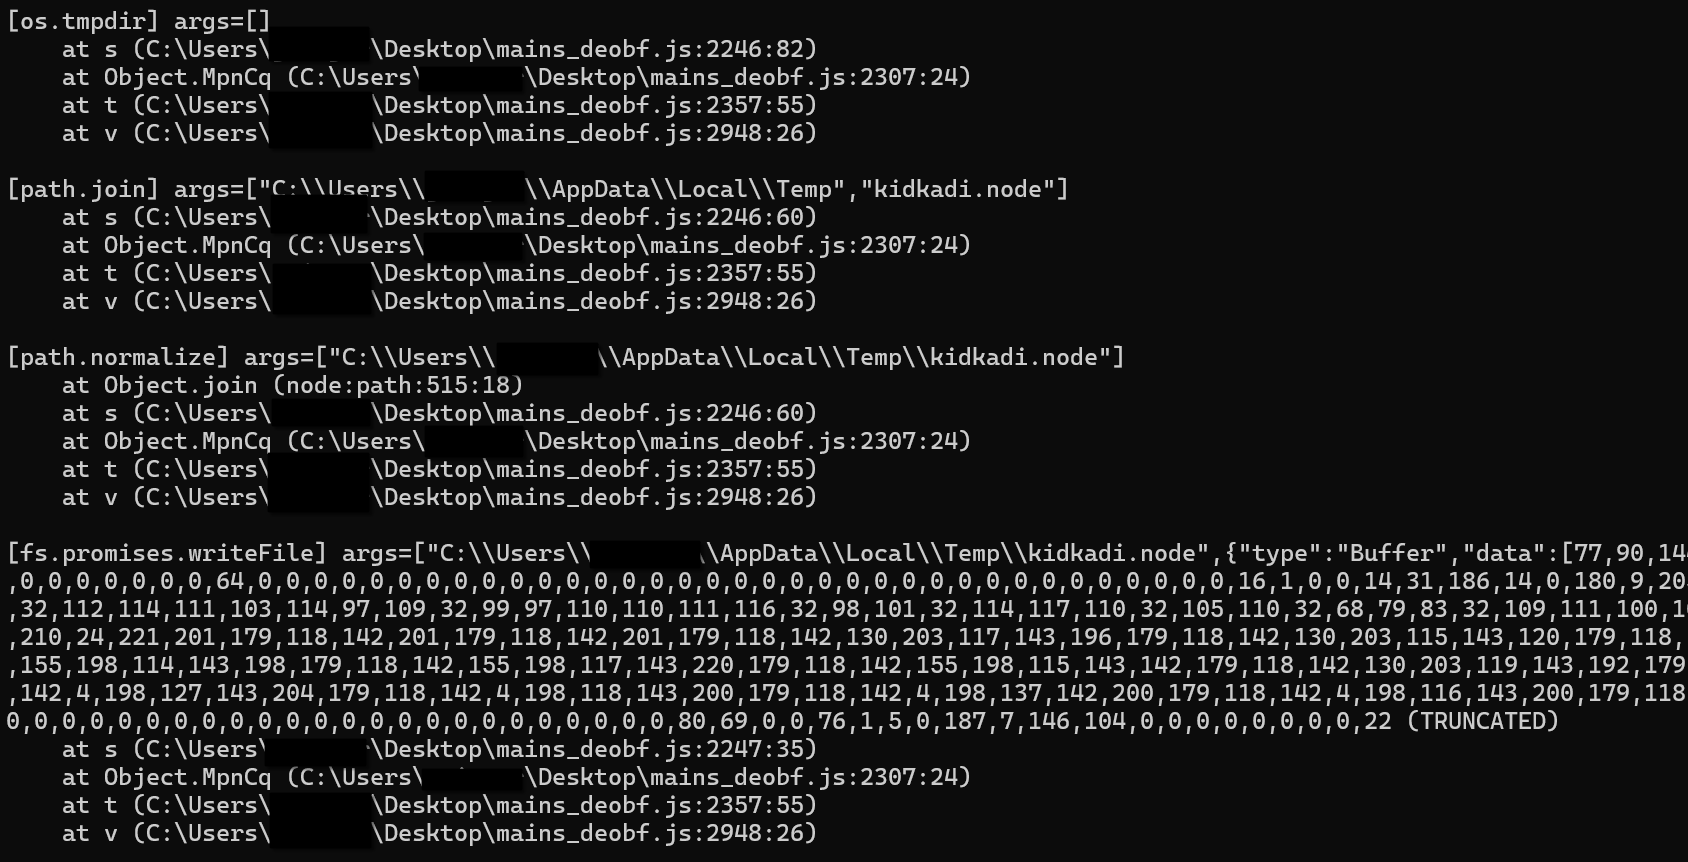
Runtime tracer for Node.js malware analysis that hooks core modules, logs calls, spoofs anti-analysis checks, and captures file writes and HTTP…
anti-botdynamic-analysis-sandboxingids-ips-evasion+3
819 months ago
LSTM-MI preview

LSTM-MI

GitHubbkcs-hust/lstm-mi

A LSTM based framework for handling multiclass imbalance in DGA botnet detection
dns-analysiseducationmachine-learning+3
226 years ago
IRFuzz preview

IRFuzz

GitHuboxiqa/irfuzz

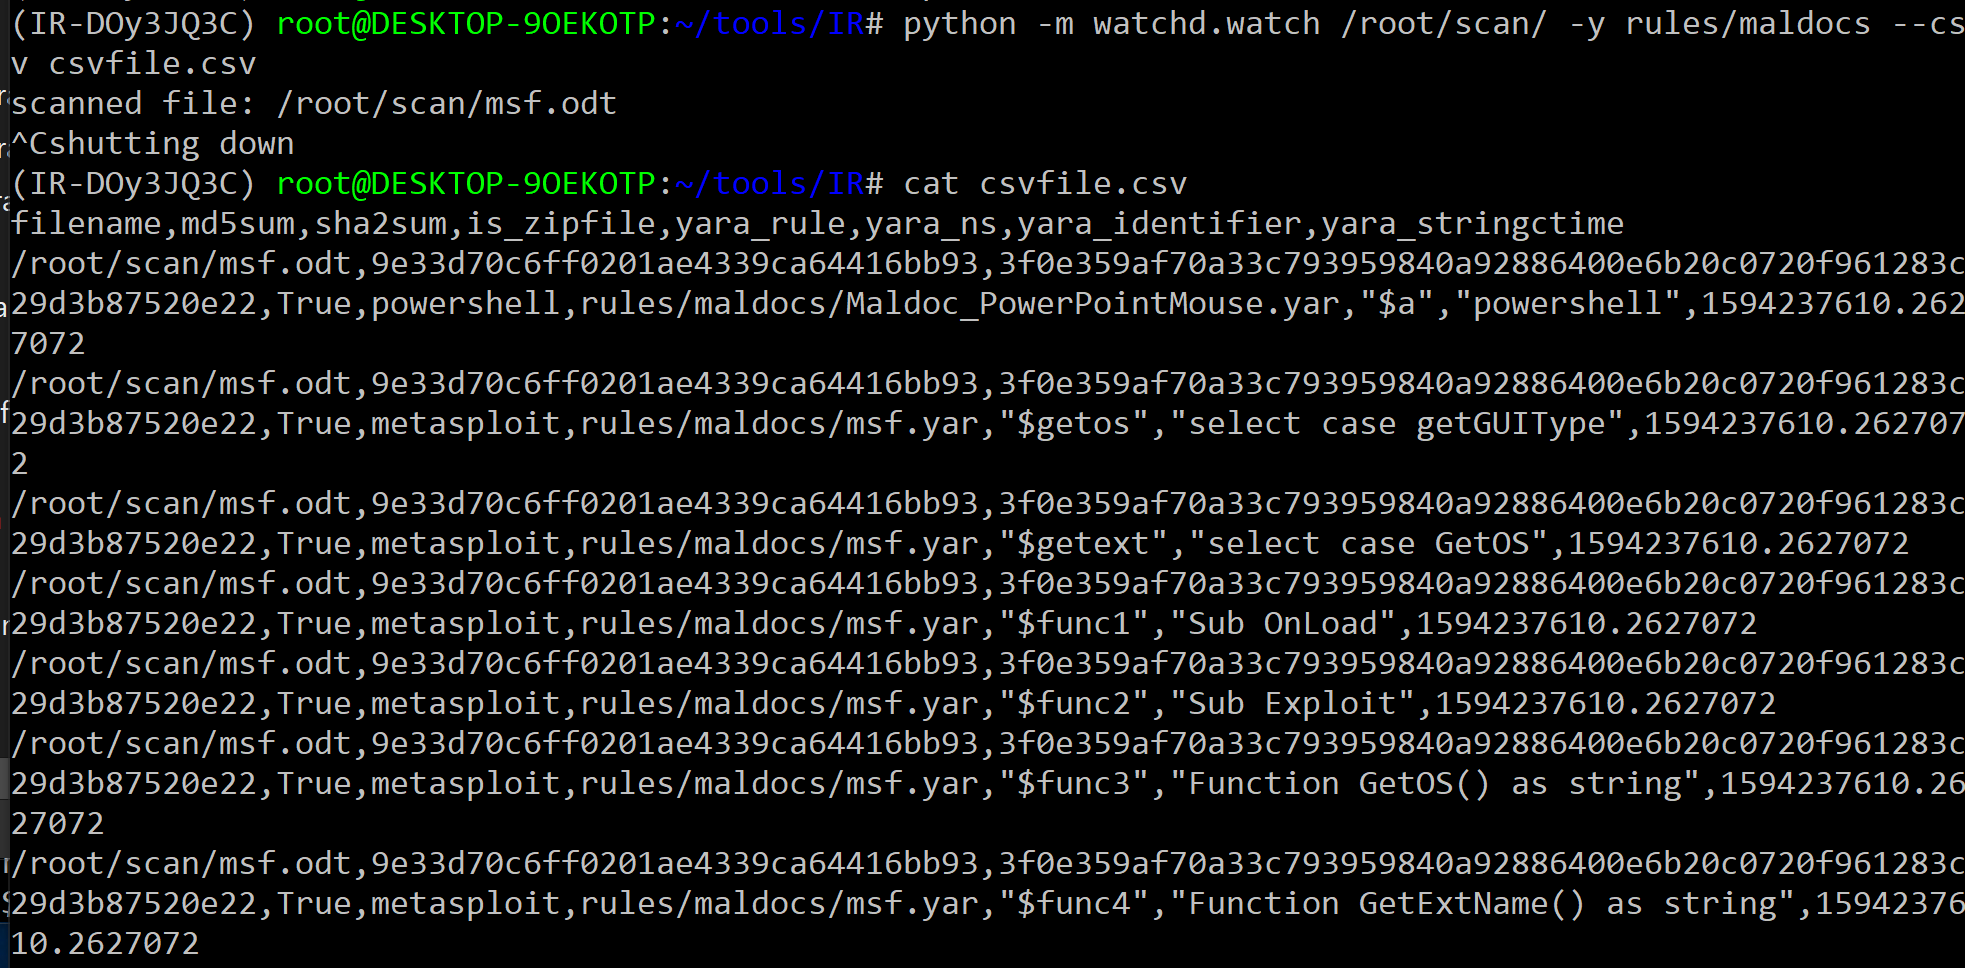
YARA-based file scanner that monitors directories, detects malware in document archives, and outputs CSV results for SIEM integration.

malware-analysisvulnerability-scanners
256 years ago
CVE-2021-30657 preview

CVE-2021-30657

GitHubshubham0d/cve-2021-30657

A sample POC for CVE-2021-30657 affecting MacOS

exploitationmalware-analysispayload-generation+2
294 years ago
Previous123Next