Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
64 results
phantom-grid preview

phantom-grid

GitHubhaidang-infosec/phantom-grid

An eBPF-powered Active Defense system that turns your Linux server into a deceptive honeypot. Features transparent traffic redirection, OS…

authentication-authorizationcontainer-securitydata-exfiltration+7
73
2 months ago
pastokrapacefleciks preview

pastokrapacefleciks

GitHubnu11secur1ty/pastokrapacefleciks

Analyzes .pcapng files to generate HTML reports for network traffic inspection and forensic review.

digital-forensicsforensicslog-analysis+2
1 month ago
rootly-graphify-importer preview

rootly-graphify-importer

GitHubrootly-ai-labs/rootly-graphify-importer

Turn Rootly incidents, alerts, and teams into a queryable knowledge graph. Visualize service dependencies, on-call coverage gaps, and cross-incident…

incident-responseinformation-gatheringlog-analysis+1
485 months ago
matano preview

matano

GitHubmatanolabs/matano

Open source security data lake for threat hunting, detection & response, and cybersecurity analytics at petabyte scale on AWS

cloud-securityincident-responselog-analysis+1
1.7k1 year ago
ClientInspectorV2 preview

ClientInspectorV2

GitHubknudsenmorten/clientinspectorv2

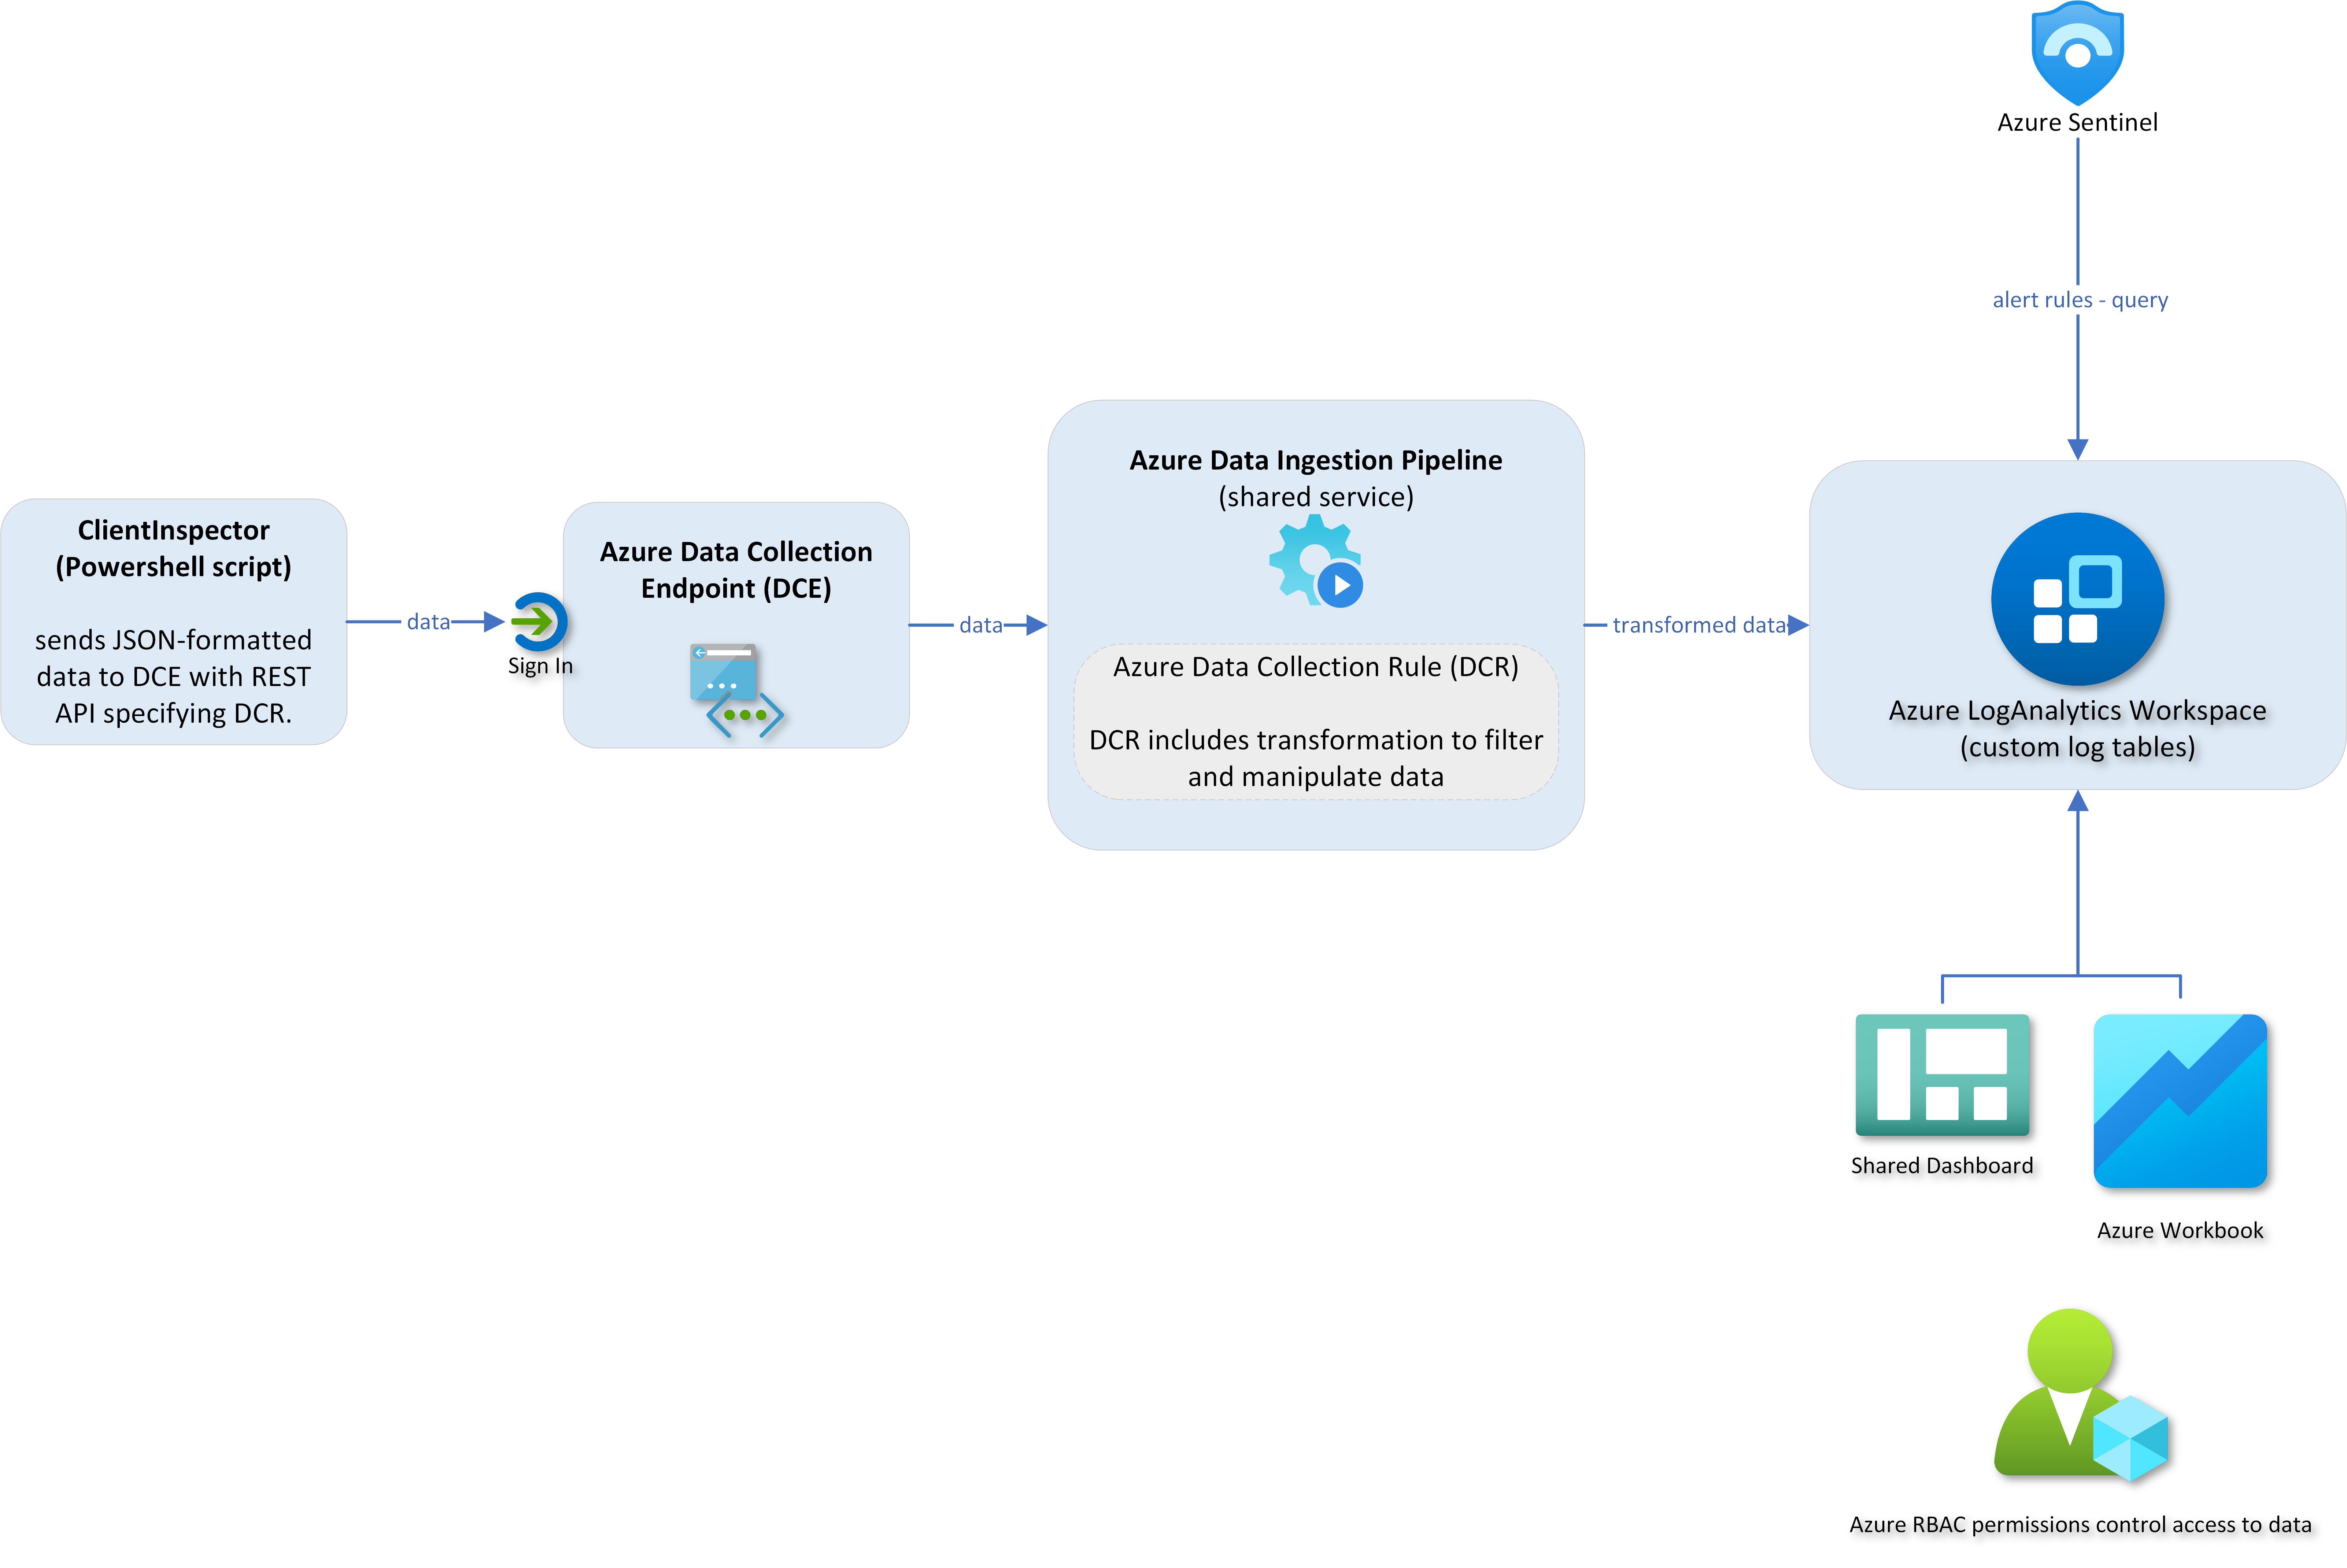
Azure-based client inventory and drift detection tool that collects Windows configuration data (antivirus, patching, Bitlocker) into LogAnalytics for…

cloud-securityconfiguration-auditingdefensive-tools+2
273 years ago
thelightscope preview

thelightscope

GitHubthelightscope/thelightscope

TheLightScope

defensive-toolsincident-responseintrusion-detection+5
7022 days ago
log4shell-rex preview

log4shell-rex

GitHubback2root/log4shell-rex

PCRE RegEx matching Log4Shell CVE-2021-44228 IOC in your logs

incident-responseintrusion-detectionioc-management+3
2914 years ago
CVE-2022-47966_checker preview

CVE-2022-47966_checker

GitHubace-responder/cve-2022-47966_checker

Run on your ManageEngine server

forensicsincident-responseioc-management+3
23 years ago
c2finder preview
Archived

c2finder

GitHubmellow-hype/c2finder

Look for un-sinkholed C&C IPs in your Bro logs (from Bambanek Consulting C&C master list)

intrusion-detectionioc-managementlog-analysis+3
56 years ago
Mortimer preview

Mortimer

GitHubnccgroup/mortimer

A collection of scripts for processing network forensics type data and intelligence, mainly into a postgres database.

forensicsioc-managementlog-analysis+3
1211 years ago
iLEAPP preview

iLEAPP

GitHubabrignoni/ileapp

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…

digital-forensicsforensicsincident-response+3
1.3k4h 30m ago
pySigma preview

pySigma

GitHubsigmahq/pysigma

Python library to parse and convert Sigma rules into queries (and whatever else you could imagine)

defensive-toolsintrusion-detectionlog-analysis+2
5983 days ago
sysmon-config preview

sysmon-config

GitHubion-storm/sysmon-config

Advanced Sysmon ATT&CK configuration focusing on Detecting the Most Techniques per Data source in MITRE ATT&CK, Provide Visibility into Forensic…

anomaly-detectiondefensive-toolsdigital-forensics+5
8292 years ago
beagle preview

beagle

GitHubyampelo/beagle

Beagle is an incident response and digital forensics tool which transforms security logs and data into graphs.

digital-forensicsforensicsincident-response+2
1.4k6 years ago
MrHandler preview

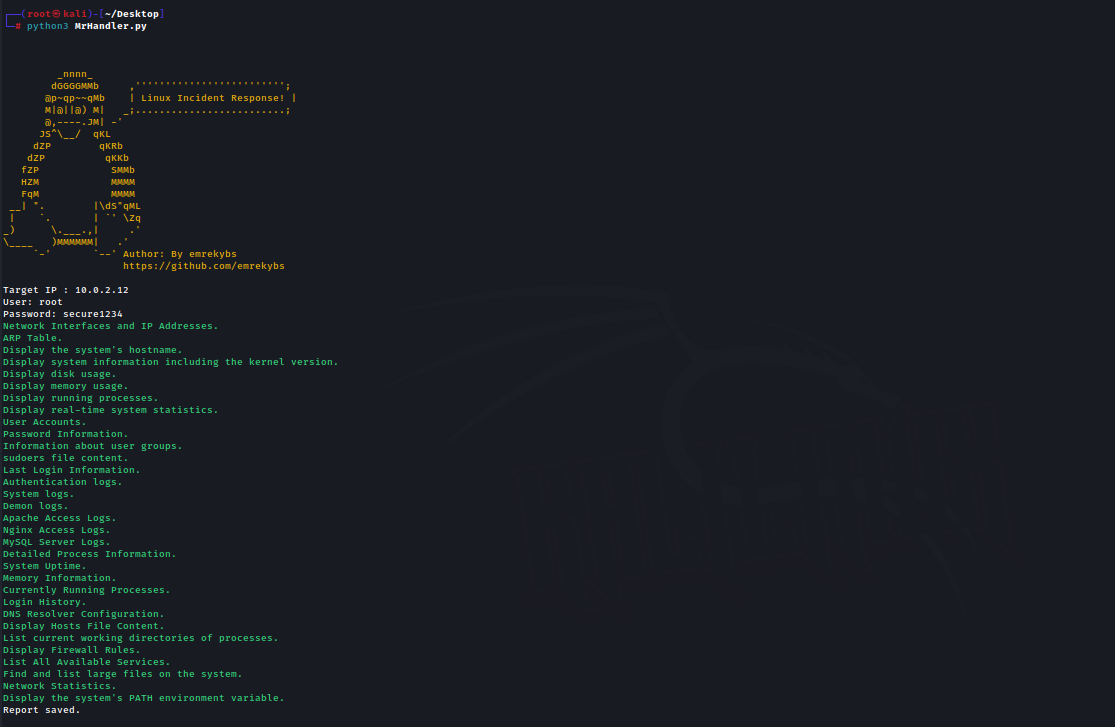
MrHandler

GitHubemrekybs/mrhandler

SSH-based Linux incident response tool that executes diagnostic commands to collect network configs, logs, user accounts, and processes, then…

digital-forensicsforensicsincident-response+1
866 months ago
community-id-spec preview

community-id-spec

GitHubcorelight/community-id-spec

An open standard for hashing network flows into identifiers, a.k.a "Community IDs".

digital-forensicsincident-responseintrusion-detection+4
1982 years ago
CVE-Vulnerability-Information-Downloader preview

CVE-Vulnerability-Information-Downloader

GitHubtrinitor/cve-vulnerability-information-downloader

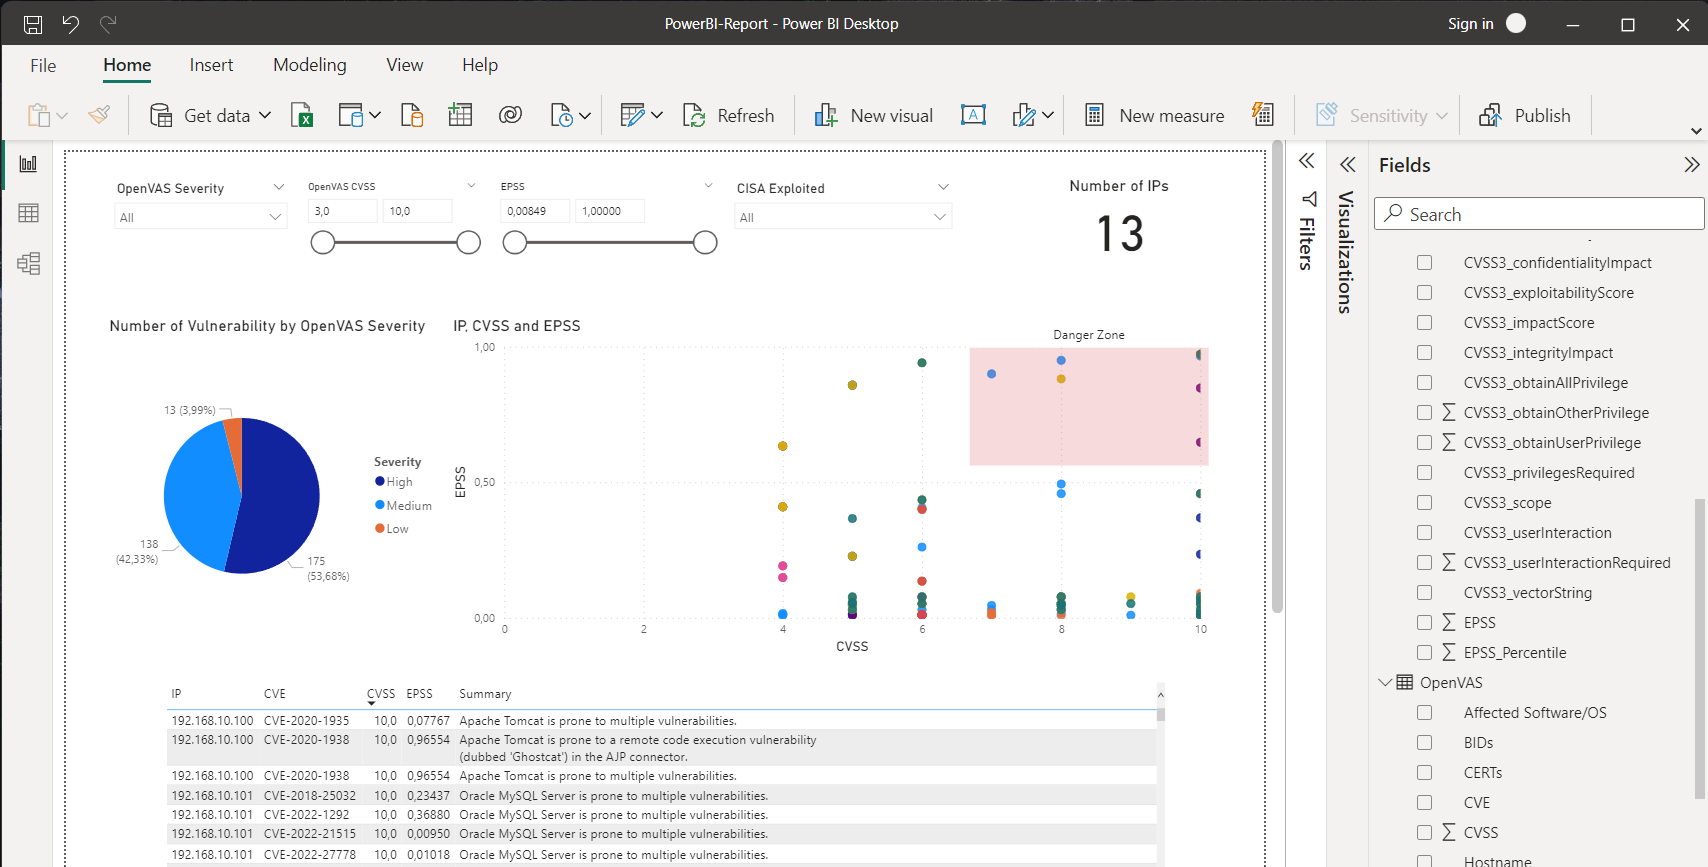
Downloads and aggregates CVSS, EPSS, and CISA known exploited vulnerability data into unified JSON/CSV files and a SQLite database. Enriches…

log-analysisthreat-intelligenceutilities-frameworks+2
1433 years ago
log4shell preview

log4shell

GitHubliveoverflow/log4shell

Small example repo for looking into log4j CVE-2021-44228

code-analysiseducationexploitation+2
724 years ago
Previous1234Next