

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
27 results
ModSecurity preview

ModSecurity

GitHubowasp-modsecurity/modsecurity

ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
anti-botapi-securitydefensive-tools+7
9.8k
1 day ago
Honeypot-Project preview

Honeypot-Project

GitHubowasp/honeypot-project

Deploy web honeypots to capture emerging attack data, analyze ModSecurity audit logs via ELK, and share threat intelligence with MISP for…
defensive-toolseducationincident-response+5
1092 months ago
Zimbra-CVE-2026-73570-Rules preview

Zimbra-CVE-2026-73570-Rules

GitHubinfokom-ki/zimbra-cve-2026-73570-rules

Wazuh detection rules for CVE-2026-73570, an OS command injection in Zimbra Collaboration Suite, monitoring web access logs and zimbra.log for…
intrusion-detectionlog-analysisthreat-intelligence+2
2 months ago
CVE-2026-64638 preview

CVE-2026-64638

GitHubkaleth4/cve-2026-64638

Technical analysis and defensive mitigation for a WordPress Core pre-auth XSS-to-RCE chain, including sanitizer bypass, DOM clobbering, JSONP abuse,…
exploitationincident-responselog-analysis+3
2 months ago
cve-2026-22557-unifi-detection preview

cve-2026-22557-unifi-detection

GitHubgarethmsheldon/cve-2026-22557-unifi-detection

Detection content for CVE-2026-22557 — UniFi Network Application unauthenticated path traversal (CVSS 10.0). Includes YARA, Sigma, KQL, Splunk SPL,…
intrusion-detectionlog-analysisthreat-intelligence+1
7 months ago
CVE-2026-1337 preview

CVE-2026-1337

GitHubjoakimbulow/cve-2026-1337

CVE-2026-1337 - Neo4j - Log Injection
database-securityexploitationlog-analysis+2
58 months ago
log-add-http-post-bodies preview

log-add-http-post-bodies

GitHubcorelight/log-add-http-post-bodies

Add POST body excerpt to Bro's HTTP log
digital-forensicslog-analysisnetwork-security+1
1410 months ago
asf__karaf_CVE-2022-22932_4-3-5 preview

asf__karaf_CVE-2022-22932_4-3-5

GitHubshoucheng3/asf__karaf_cve-2022-22932_4-3-5

Modulith runtime with hot deployment, dynamic configuration, JAAS-based RBAC, and centralized logging. Supports REST/API, web, and Spring Boot…
authentication-authorizationconfiguration-auditingexploitation+3
1 year ago
codecentric__spring-boot-admin_CVE-2022-46166_2-6-9 preview

codecentric__spring-boot-admin_CVE-2022-46166_2-6-9

GitHubshoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9

Admin interface for monitoring Spring Boot applications with health checks, metrics, log management, JMX interaction, and thread dump viewing.
configuration-auditinglog-analysisvulnerability-analysis+2
11 year ago
CVE-2025-29927-Sigma-Rule preview

CVE-2025-29927-Sigma-Rule

GitHubelshaheedy/cve-2025-29927-sigma-rule

Sigma rule for detecting CVE-2025-29927 exploitation via suspicious x-middleware-subrequest HTTP headers in Next.js applications, with detection…
educationintrusion-detectionlog-analysis+3
1 year ago
NginxHunter preview

NginxHunter

GitHubemrekybs/nginxhunter

Analyzes Nginx access logs to detect SQL injection, scanner tools, webshells, and exploitation attempts, aiding system administrators in server…
defensive-toolsincident-responselog-analysis+2
52 years ago
CVE-2024-4040 preview

CVE-2024-4040

GitHubairbus-cert/cve-2024-4040

Scanner for CVE-2024-4040
exploitationincident-responselog-analysis+2
562 years ago
OSTE-Web-Log-Analyzer preview

OSTE-Web-Log-Analyzer

GitHubostesayed/oste-web-log-analyzer

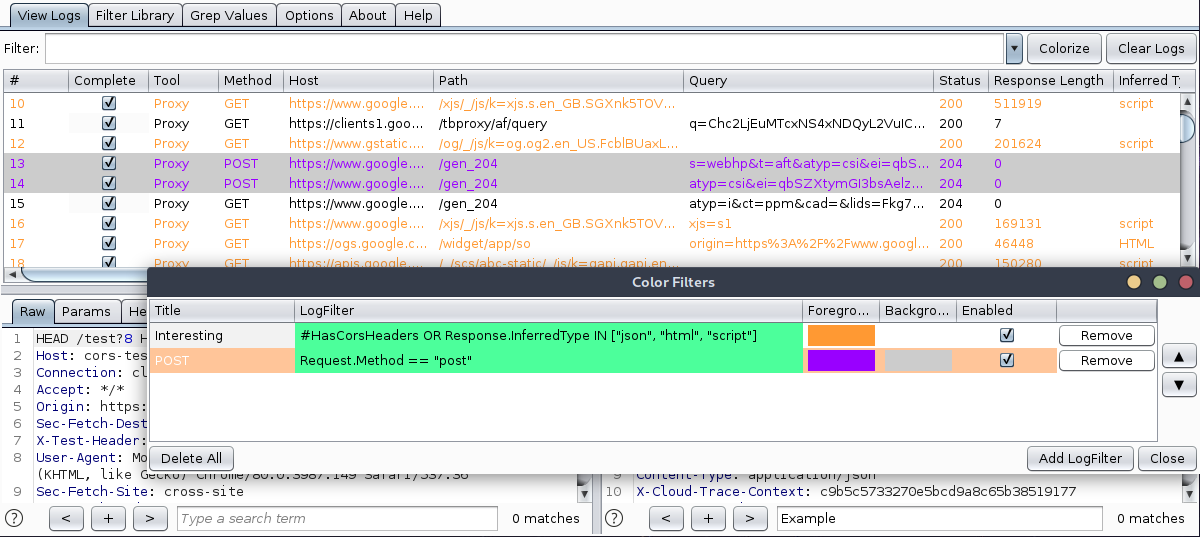
OSTE WLA automate the process of analyzing web server logs with the Python Web Log Analyzer.
anomaly-detectionintrusion-detectionlog-analysis+2
442 years ago
LoggerPlusPlus preview

LoggerPlusPlus

GitHubnccgroup/loggerplusplus

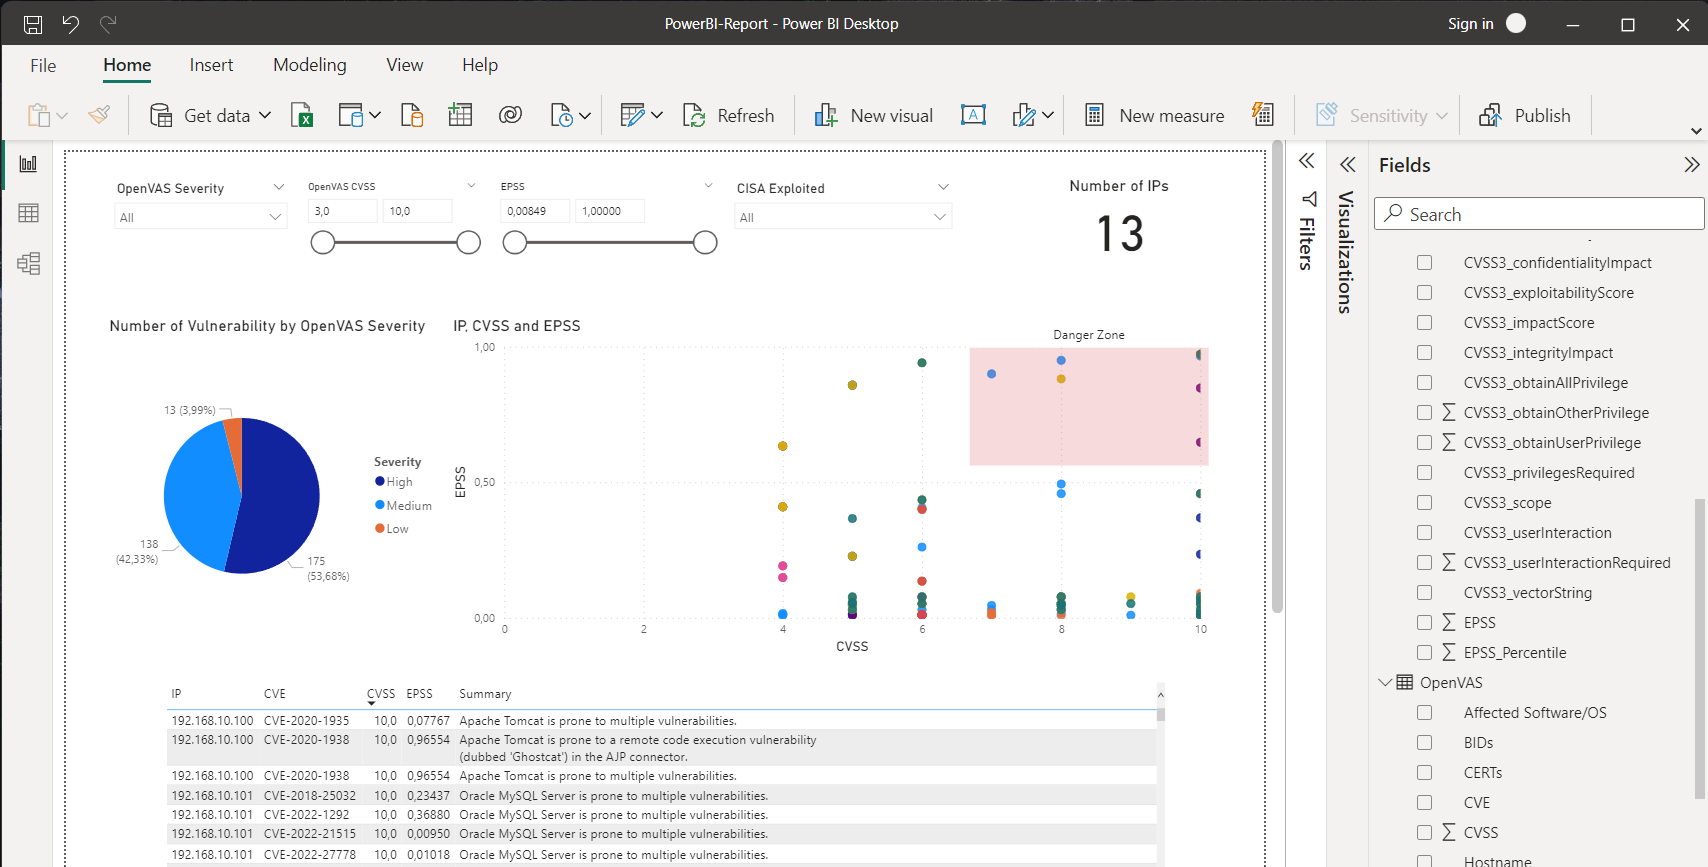
Advanced Burp Suite Logging Extension
log-analysispenetration-testingutilities-frameworks+1
7122 years ago
CVE-Vulnerability-Information-Downloader preview

CVE-Vulnerability-Information-Downloader

GitHubtrinitor/cve-vulnerability-information-downloader

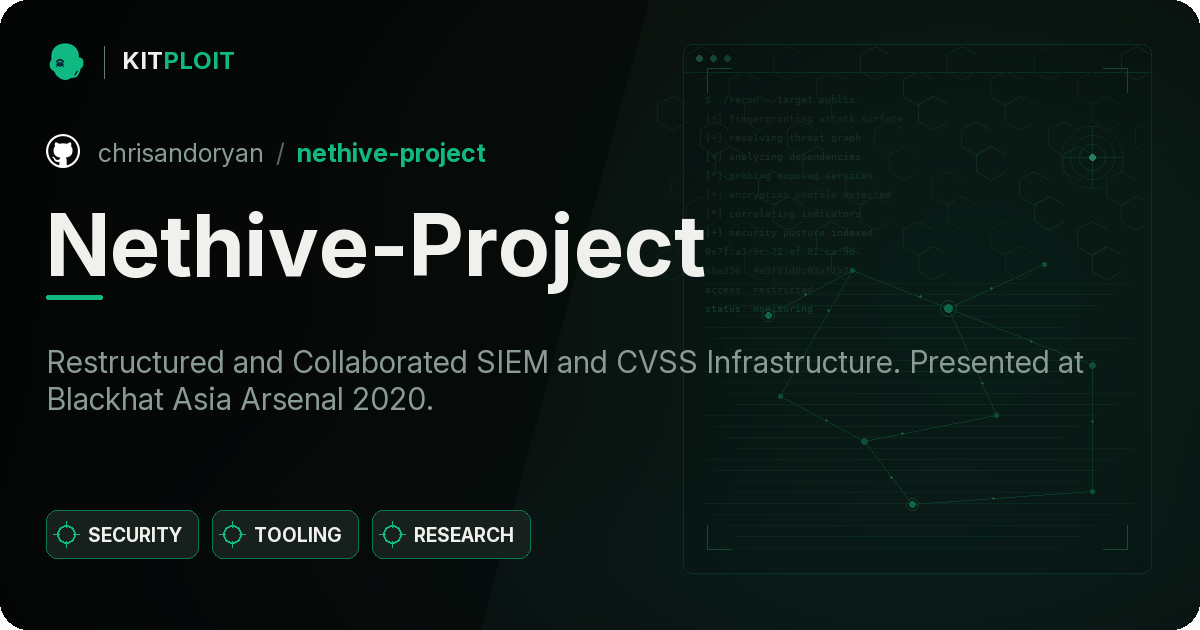
Downloads and aggregates CVSS, EPSS, and CISA known exploited vulnerability data into unified JSON/CSV files and a SQLite database. Enriches…
log-analysisthreat-intelligenceutilities-frameworks+2
1443 years ago
Nethive-Project preview

Nethive-Project

GitHubchrisandoryan/nethive-project

Restructured and Collaborated SIEM and CVSS Infrastructure. Presented at Blackhat Asia Arsenal 2020.
intrusion-detectionlog-analysismachine-learning+2
53 years ago
CVE-2021-44228_scanner-main-Modified- preview

CVE-2021-44228_scanner-main-Modified-

GitHubalexpena5635/cve-2021-44228_scanner-main-modified-

Scans jar, war, and ear files for the presence of JndiLookup.class to detect applications vulnerable to CVE-2021-44228 (Log4Shell).
code-analysislog-analysisstatic-analysis+3
4 years ago
log4shell_sentinel preview

log4shell_sentinel

GitHubossie-git/log4shell_sentinel

A Smart Log4Shell/Log4j/CVE-2021-44228 Scanner

container-securityforensicsincident-response+3
134 years ago
Previous12Next