ndaal_public_auditd
Best-practice Linux Auditd rule set with 14,956 MITRE ATT&CK-mapped rules, Ansible deployment role, and lint/test tooling for security monitoring and…

Best-practice Linux Auditd rule set with 14,956 MITRE ATT&CK-mapped rules, Ansible deployment role, and lint/test tooling for security monitoring and…

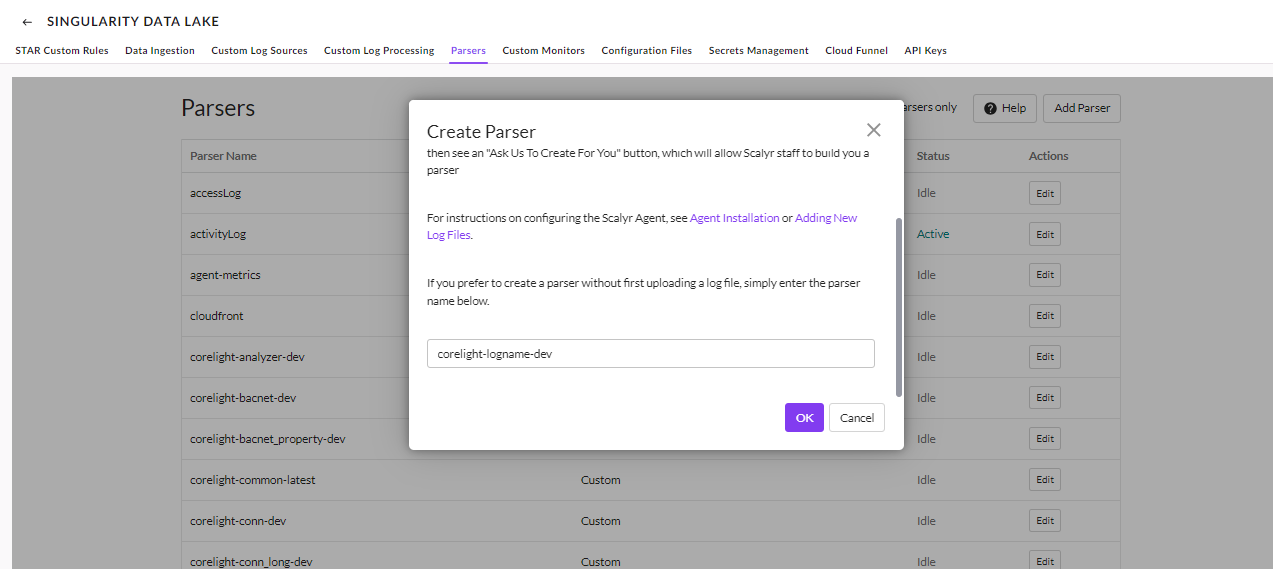
Corelight Dashboards and Parsers for Sentinel One Singularity

PowerShell-based scanner to detect Log4j CVE-2021-44228 vulnerability by searching directories and log files for exploitation indicators.

iOS Airborne vulnerabilities log artifact extractor from LogArchive CVE-2025-24252

Best Practice Auditd Configuration

Trace every shell environment variable to its exact file and line origin. Audit shell configs for dead entries, duplicates, and orphaned files across…

AI agent set for cloud security purple teaming, runs inside Claude Code, Gemini CLI, and Codex.

Blue Team detection lab created with Terraform and Ansible in Azure.