
tcpdumpthe-tcpdump-group/tcpdumpthe TCPdump network dissectordns-analysisforensicslog-analysis+53.2k8 days ago
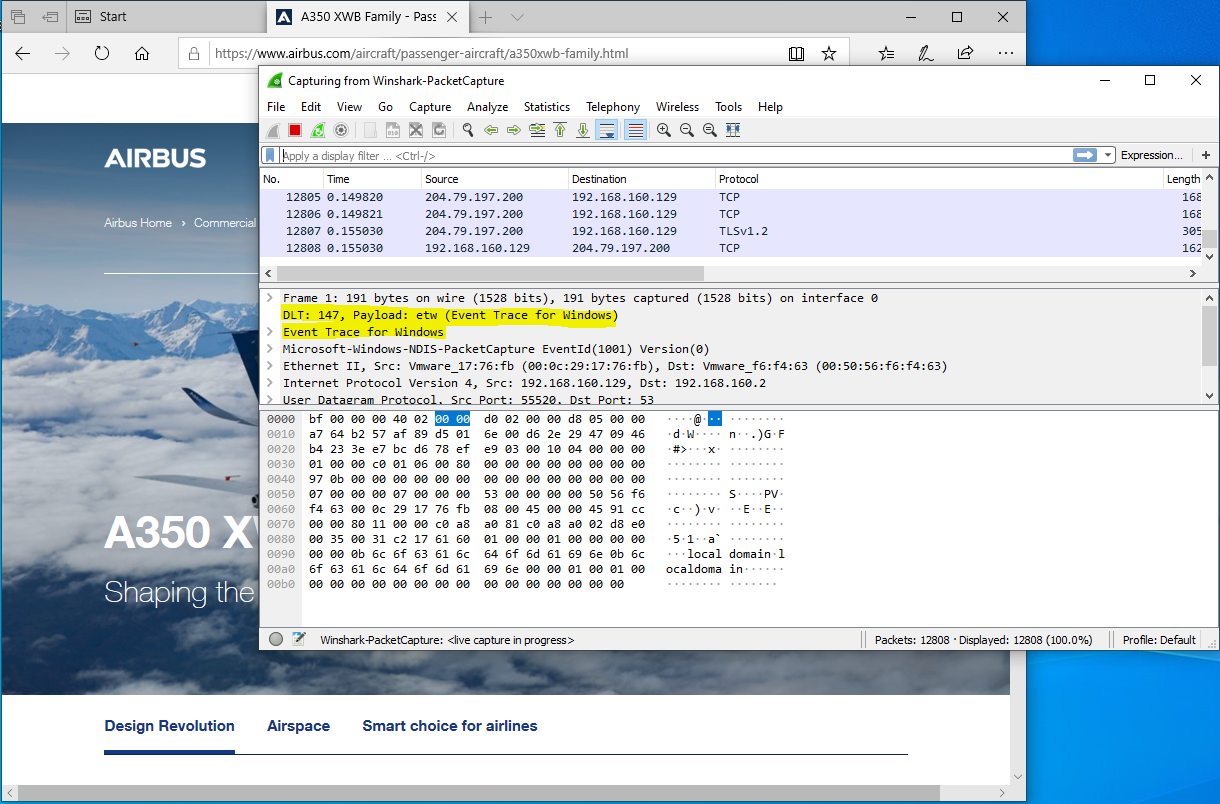
Winsharkairbus-cert/winsharkA wireshark plugin to instrument ETWforensicslog-analysisnetwork-security+15934 years ago
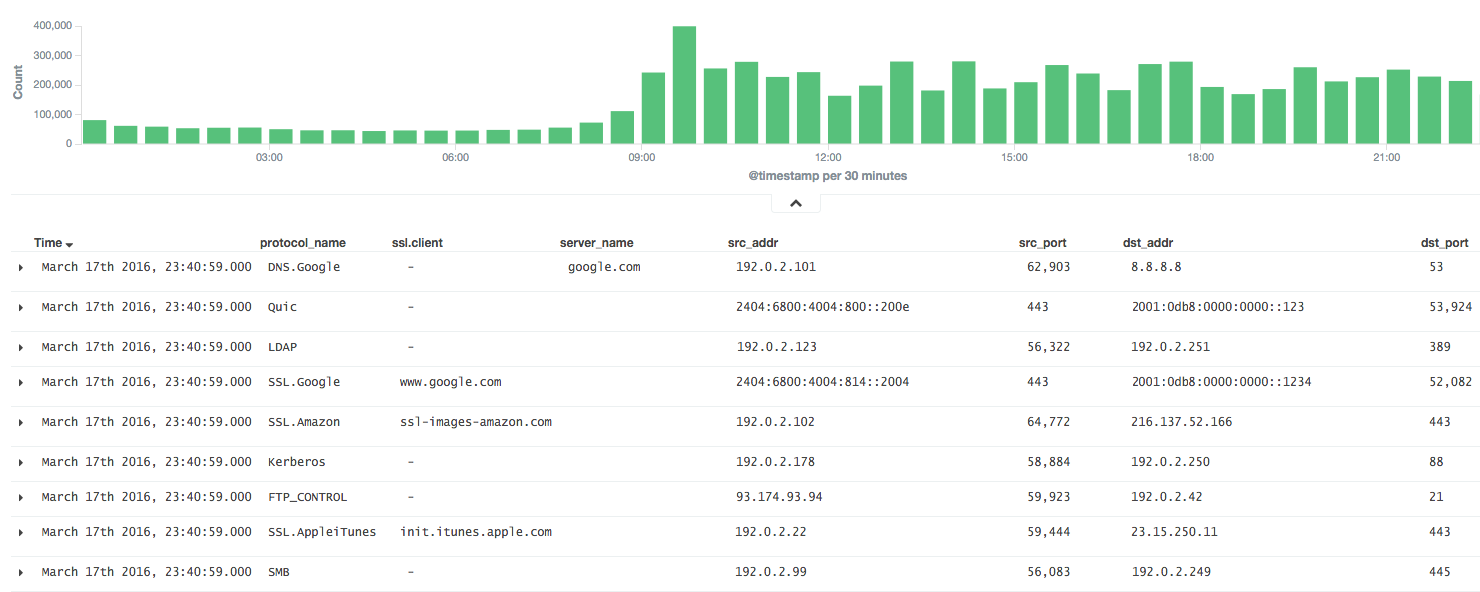
ndffknqyf263/ndffA flow-based network monitor with Deep Packet Inspectiondns-analysislog-analysisnetwork-forensics+2289 years ago
zeek-community-idcorelight/zeek-community-idZeek support for Community ID flow hashing.log-analysisnetwork-forensicsnetwork-security+1373 years ago
zeek-quiccorelight/zeek-quicBro analyzer that detects Google's QUIC protocolintrusion-detectionlog-analysisnetwork-forensics+2115 years ago