

CVE-poc-update
 jianchun-ding/cve-poc-update
CVE-2023-46371 and CVE-2023-46527 update
binary-exploitationembedded-systems-securityexploitation+3
jianchun-ding/cve-poc-updateCVE-2023-46371 and CVE-2023-46527 update
 peterlinccl/vulnerability-dlink-cve-2025-14659
Static analysis (Ghidra) and custom packet-crafting (Scapy) demonstrating a root-level DHCP command injection vulnerability (CVE-2025-14659) in…
 jopohl/urh
Universal Radio Hacker: Investigate Wireless Protocols Like A Boss
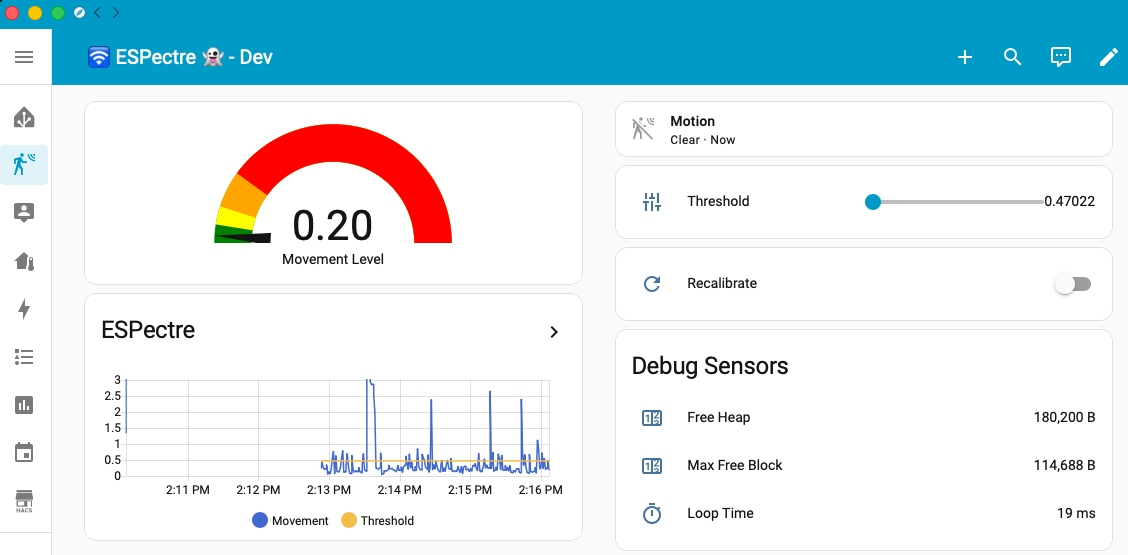 francescopace/espectre
ESPectre - Motion detection system based on Wi-Fi spectre analysis (CSI), with Home Assistant integration.
 ffffffff0x/1earn
ffffffff0x 团队维护的安全知识框架,内容包括不仅限于 web安全、工控安全、取证、应急、蓝队设施部署、后渗透、Linux安全、各类靶机writup
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 brannondorsey/dns-rebind-toolkit
A front-end JavaScript toolkit for creating DNS rebinding attacks.
 scriptingxss/embedos
EmbedOS - Embedded security testing virtual machine
 luismirandaacebedo/security_articles
Technical articles detailing IoT vulnerability research, including WiFi communication flaws and firmware update weaknesses in connected devices, with…
 do4choo/cve-2026-3227-tp-link-authenticated-rce
Proof-of-concept for authenticated OS command injection in TP-Link router firmware. Includes decryption, QEMU-based encryption hook, and 15-character…
 badchemical/iot-vulnerability-research-public
Independent IoT security research, vulnerability disclosures, and PoCs focusing on firmware analysis, hardware interfaces, and cryptographic flaws.
 hdbreaker/cve-2018-16119
TP-Link TL-WR1043ND - Authenticated Remote Code Execution
 bttea/cve-2018-14714-rce-exploit
ASUS wifi router RCE vulnerability
 elbertavares/routers-exploit
Proof-of-concept exploits for TP-Link routers, including remote command execution and authentication bypass vulnerabilities.
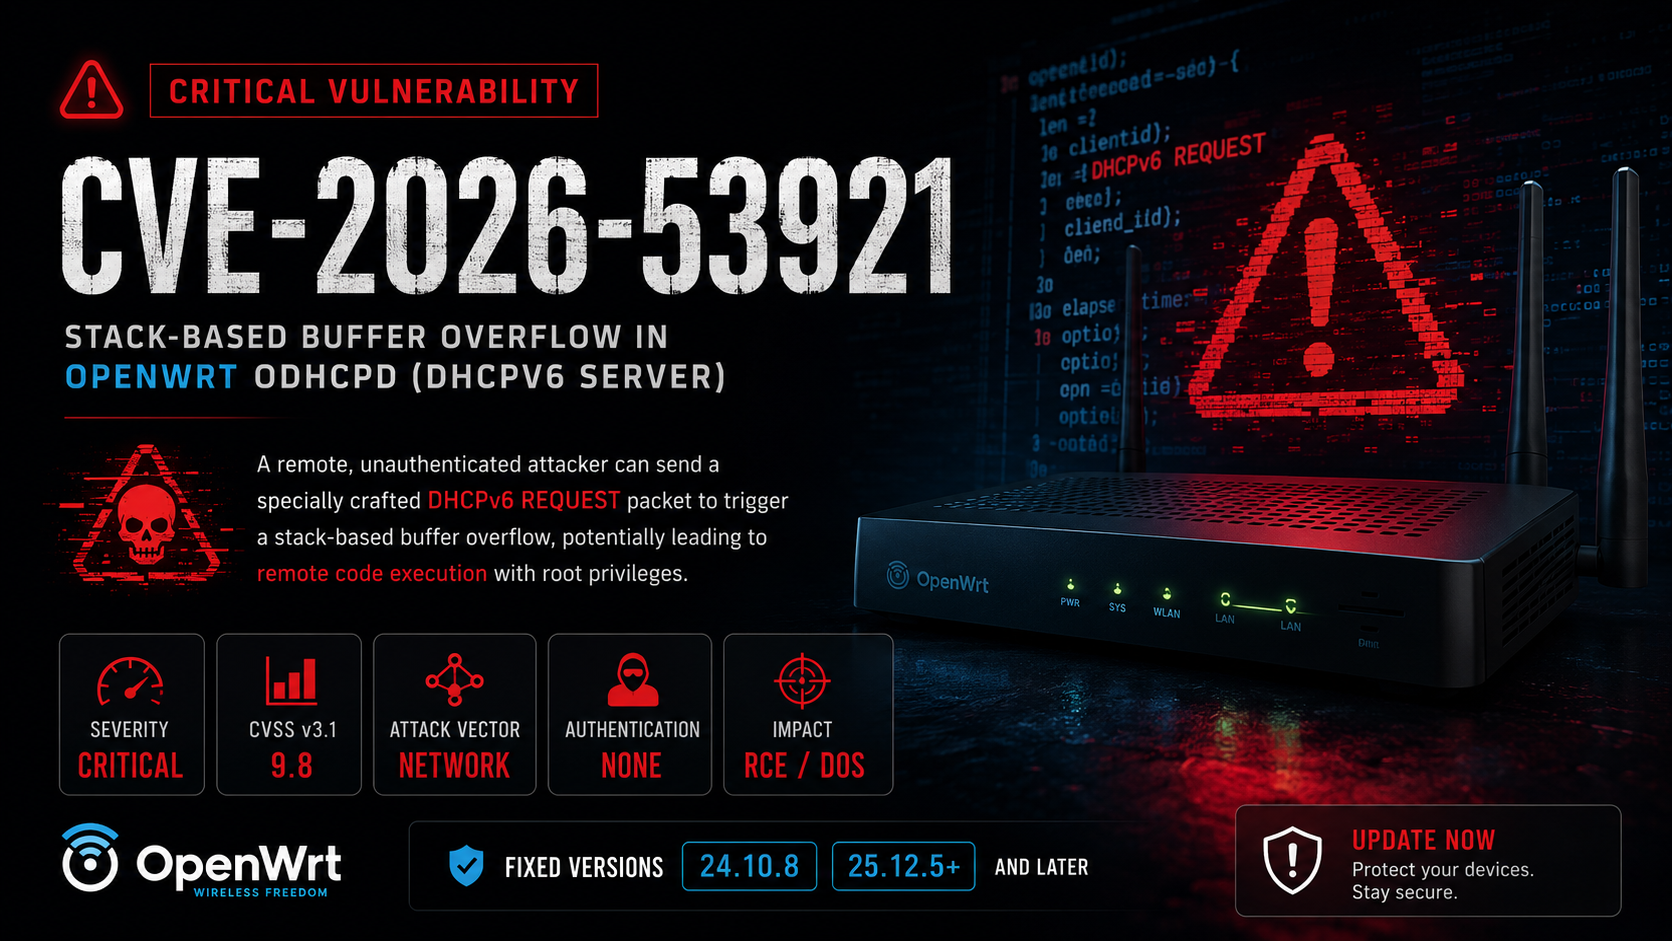
 cappricio-securities/cappriciosec-university
A Hacker's E-learning App for Tamil People
 flags-alt/abyss-c2
Full-stack C2 framework for IoT exploitation (CVE-2020-25078) with real-time web panel, multi-source target acquisition, vulnerability scanning,…
 george0papasotiriou/cve-2026-6789-stack-buffer-overflow-in-embedded-tls-certificate-parser
Stack buffer overflow PoC in an embedded TLS certificate parser using a crafted X.509 SAN extension for remote code execution on IoT and industrial…