iOS-Attack-Chain-CVE-2025-31200-CVE-2025-31201

CVE-2025-31200 is a zero-day, zero-click RCE in iOS CoreAudio’s AudioConverterService, triggered by a malicious audio file via iMessage/SMS.…

CVE-2025-31200 is a zero-day, zero-click RCE in iOS CoreAudio’s AudioConverterService, triggered by a malicious audio file via iMessage/SMS.…

Filesystem monitor tool for Linux/Android iOS/macOS

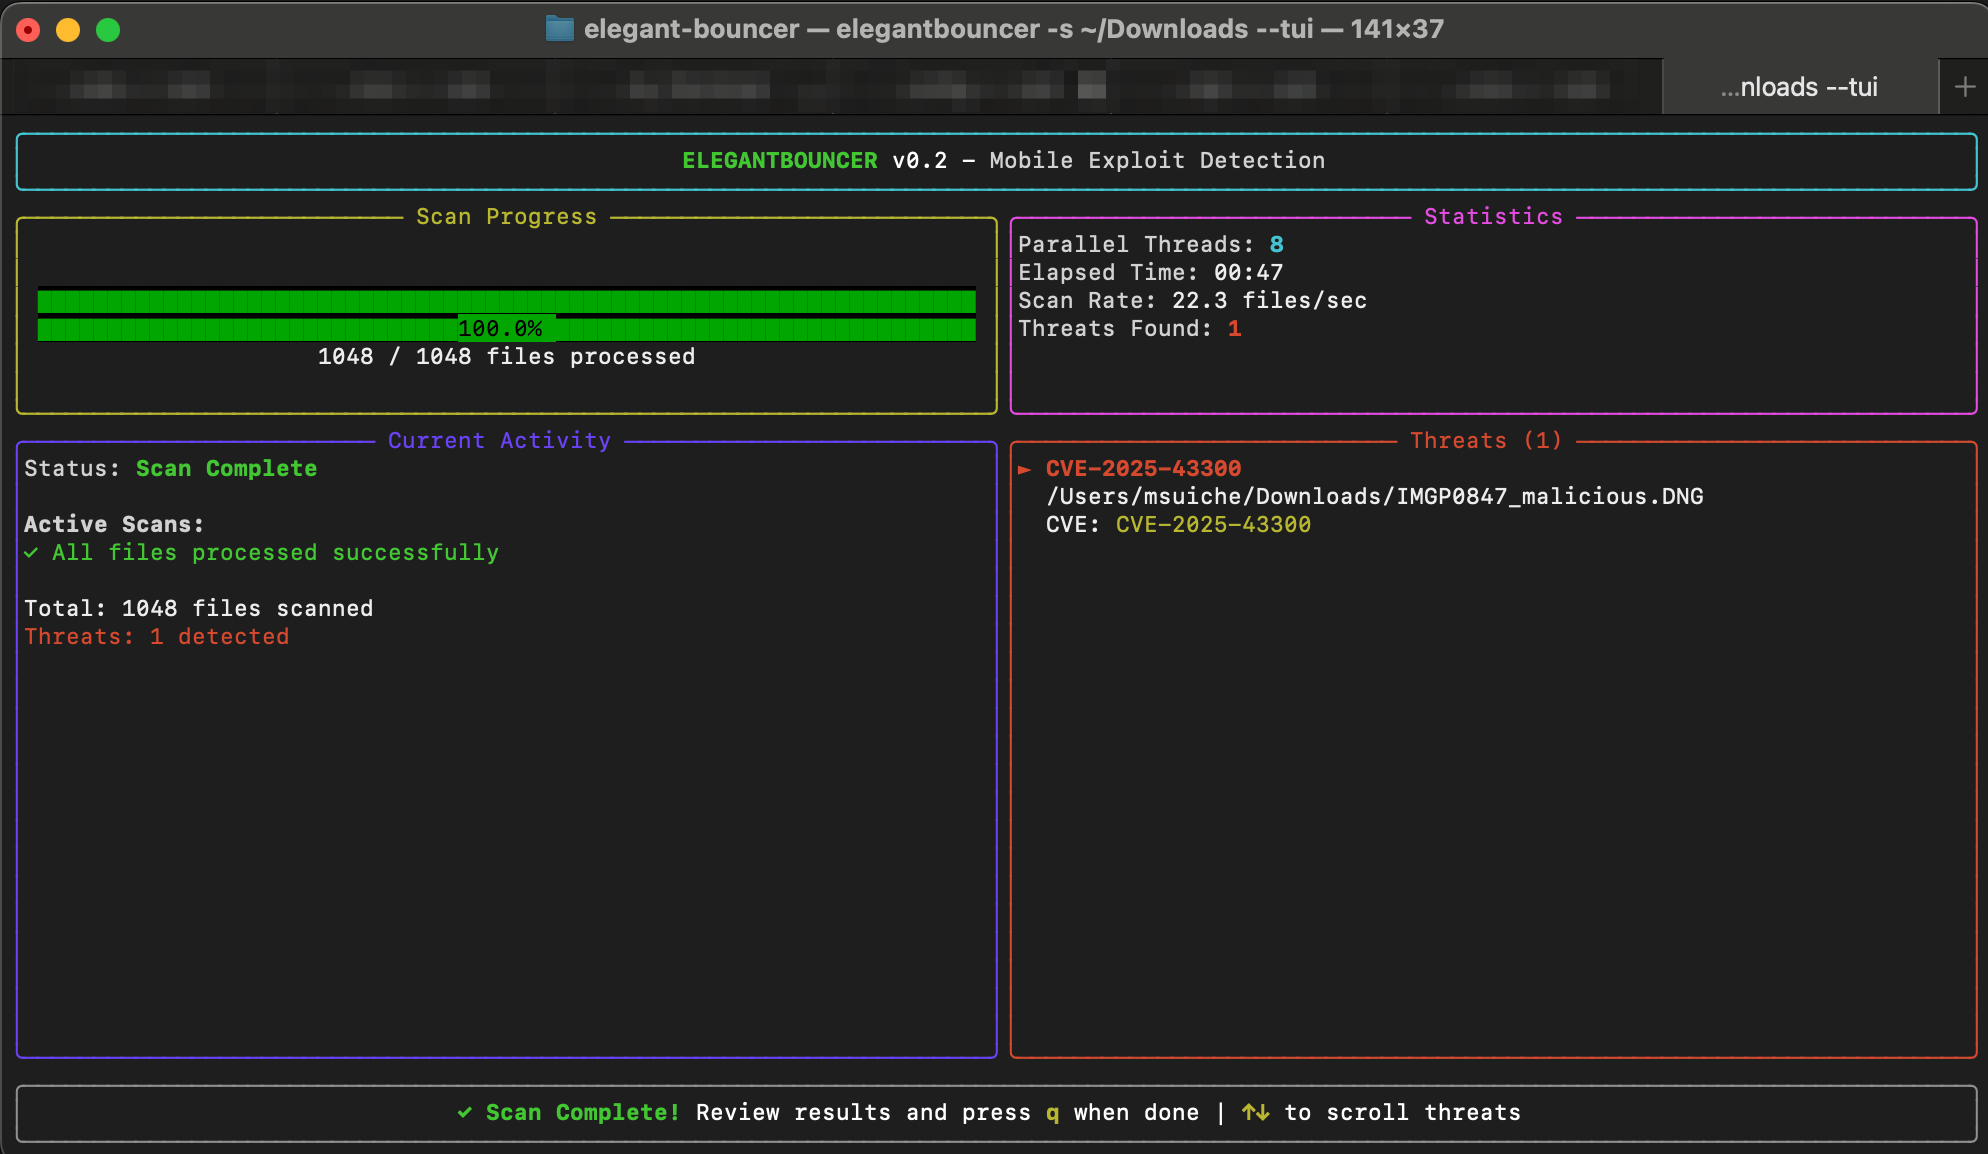
ELEGANTBOUNCER is a detection tool for file-based mobile exploits.

Public disclosure of CVE-2025-31200 – Zero-click RCE in iOS 18.X via AudioConverterService and malicious audio file.

Proof-of-concept Python script demonstrating iOS file exfiltration via malicious symlink in device backup restoration, targeting the…

Technical writeup of CVE-2025-24104: an iOS sandbox escape via symlink validation bypass in backup restoration, enabling arbitrary file reads outside…

Hand-crafted Frida examples

kfd, short for kernel file descriptor, is a project to read and write kernel memory on Apple devices.

File Manager for CVE-2022-46689

SSH brute-force tool targeting jailbroken iPhones with default 'alpine' password, featuring network scanning, wordlist-based cracking, and file…

Static analysis tool for Android/iOS apps focusing on security issues outside the source code

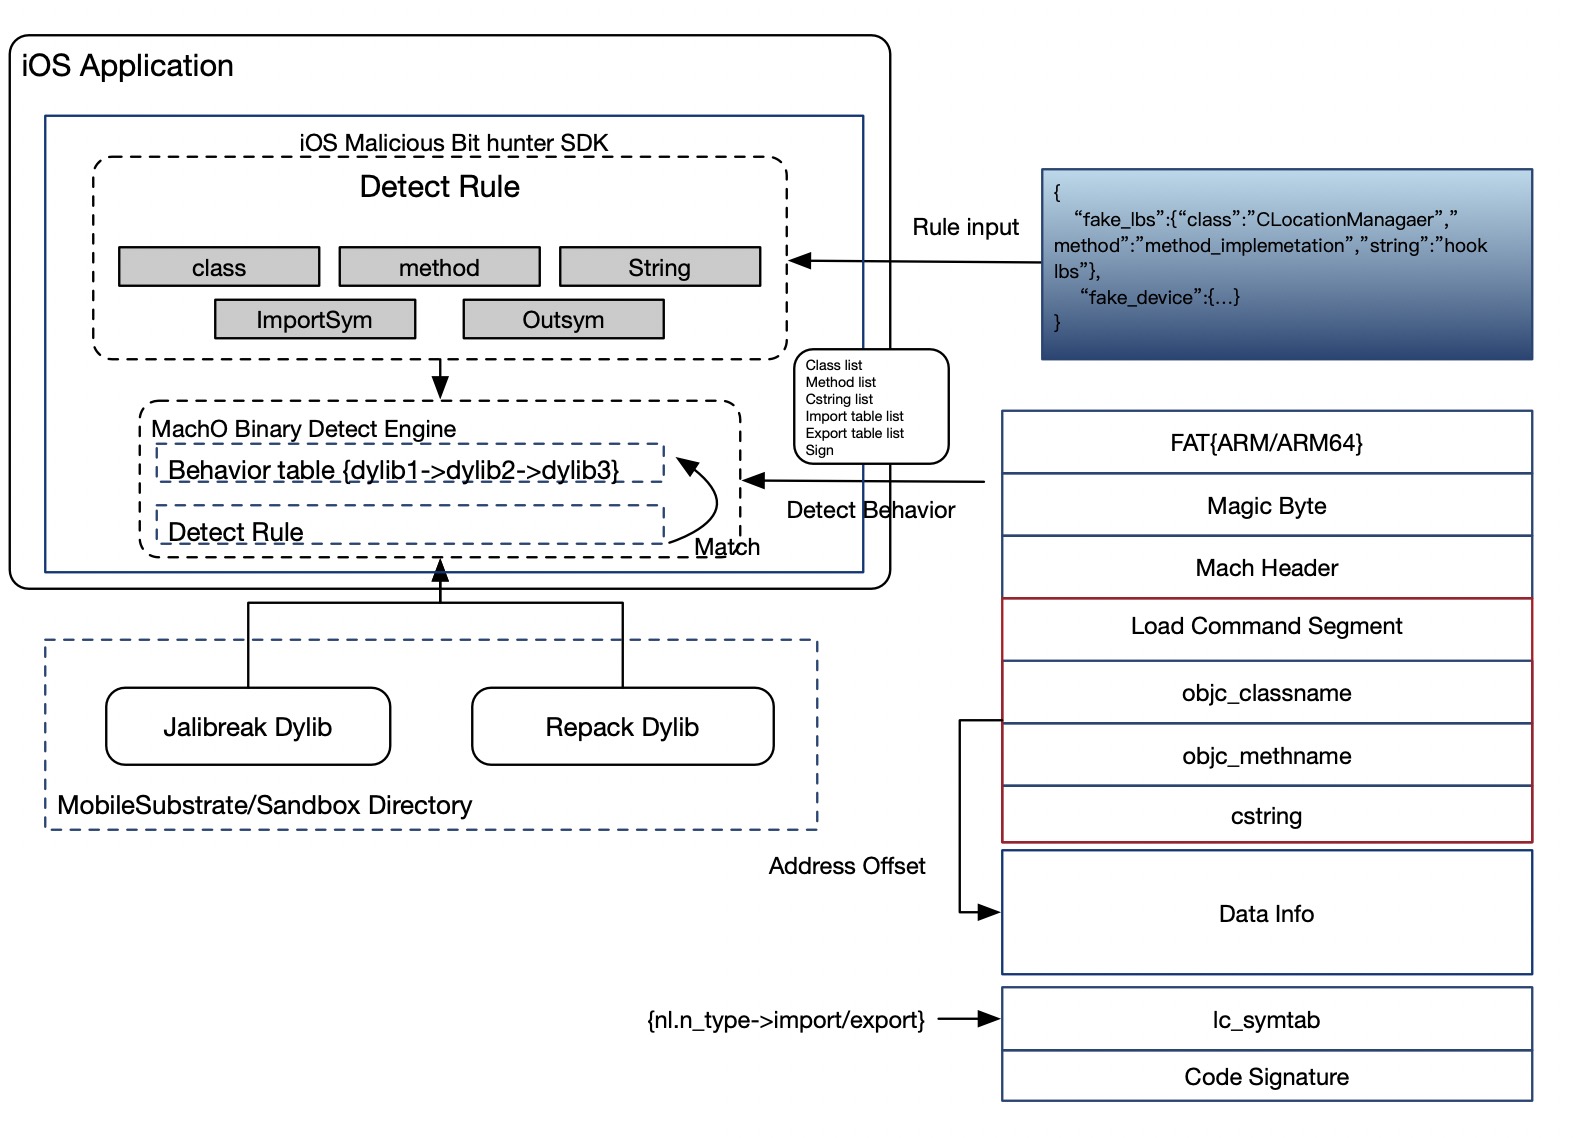
iOS Malicious Bit Hunter is a malicious plug-in detection engine for iOS applications. It can analyze the head of the macho file of the injected…

This toolkit aims to help forensicators perform different kinds of acquisitions on iOS devices

[CVE-2019-8389] An exploit code for exploiting a local file read vulnerability in Musicloud v1.6 iOS Application

Extracts and decrypts the 4-digit restriction passcode from iPhone backups on Windows machines, enabling recovery of device access controls.

Extraction of iMessage Data via XSS

Crack ios Restriction PassCode in Python