
ADFT
 kjean13/adft
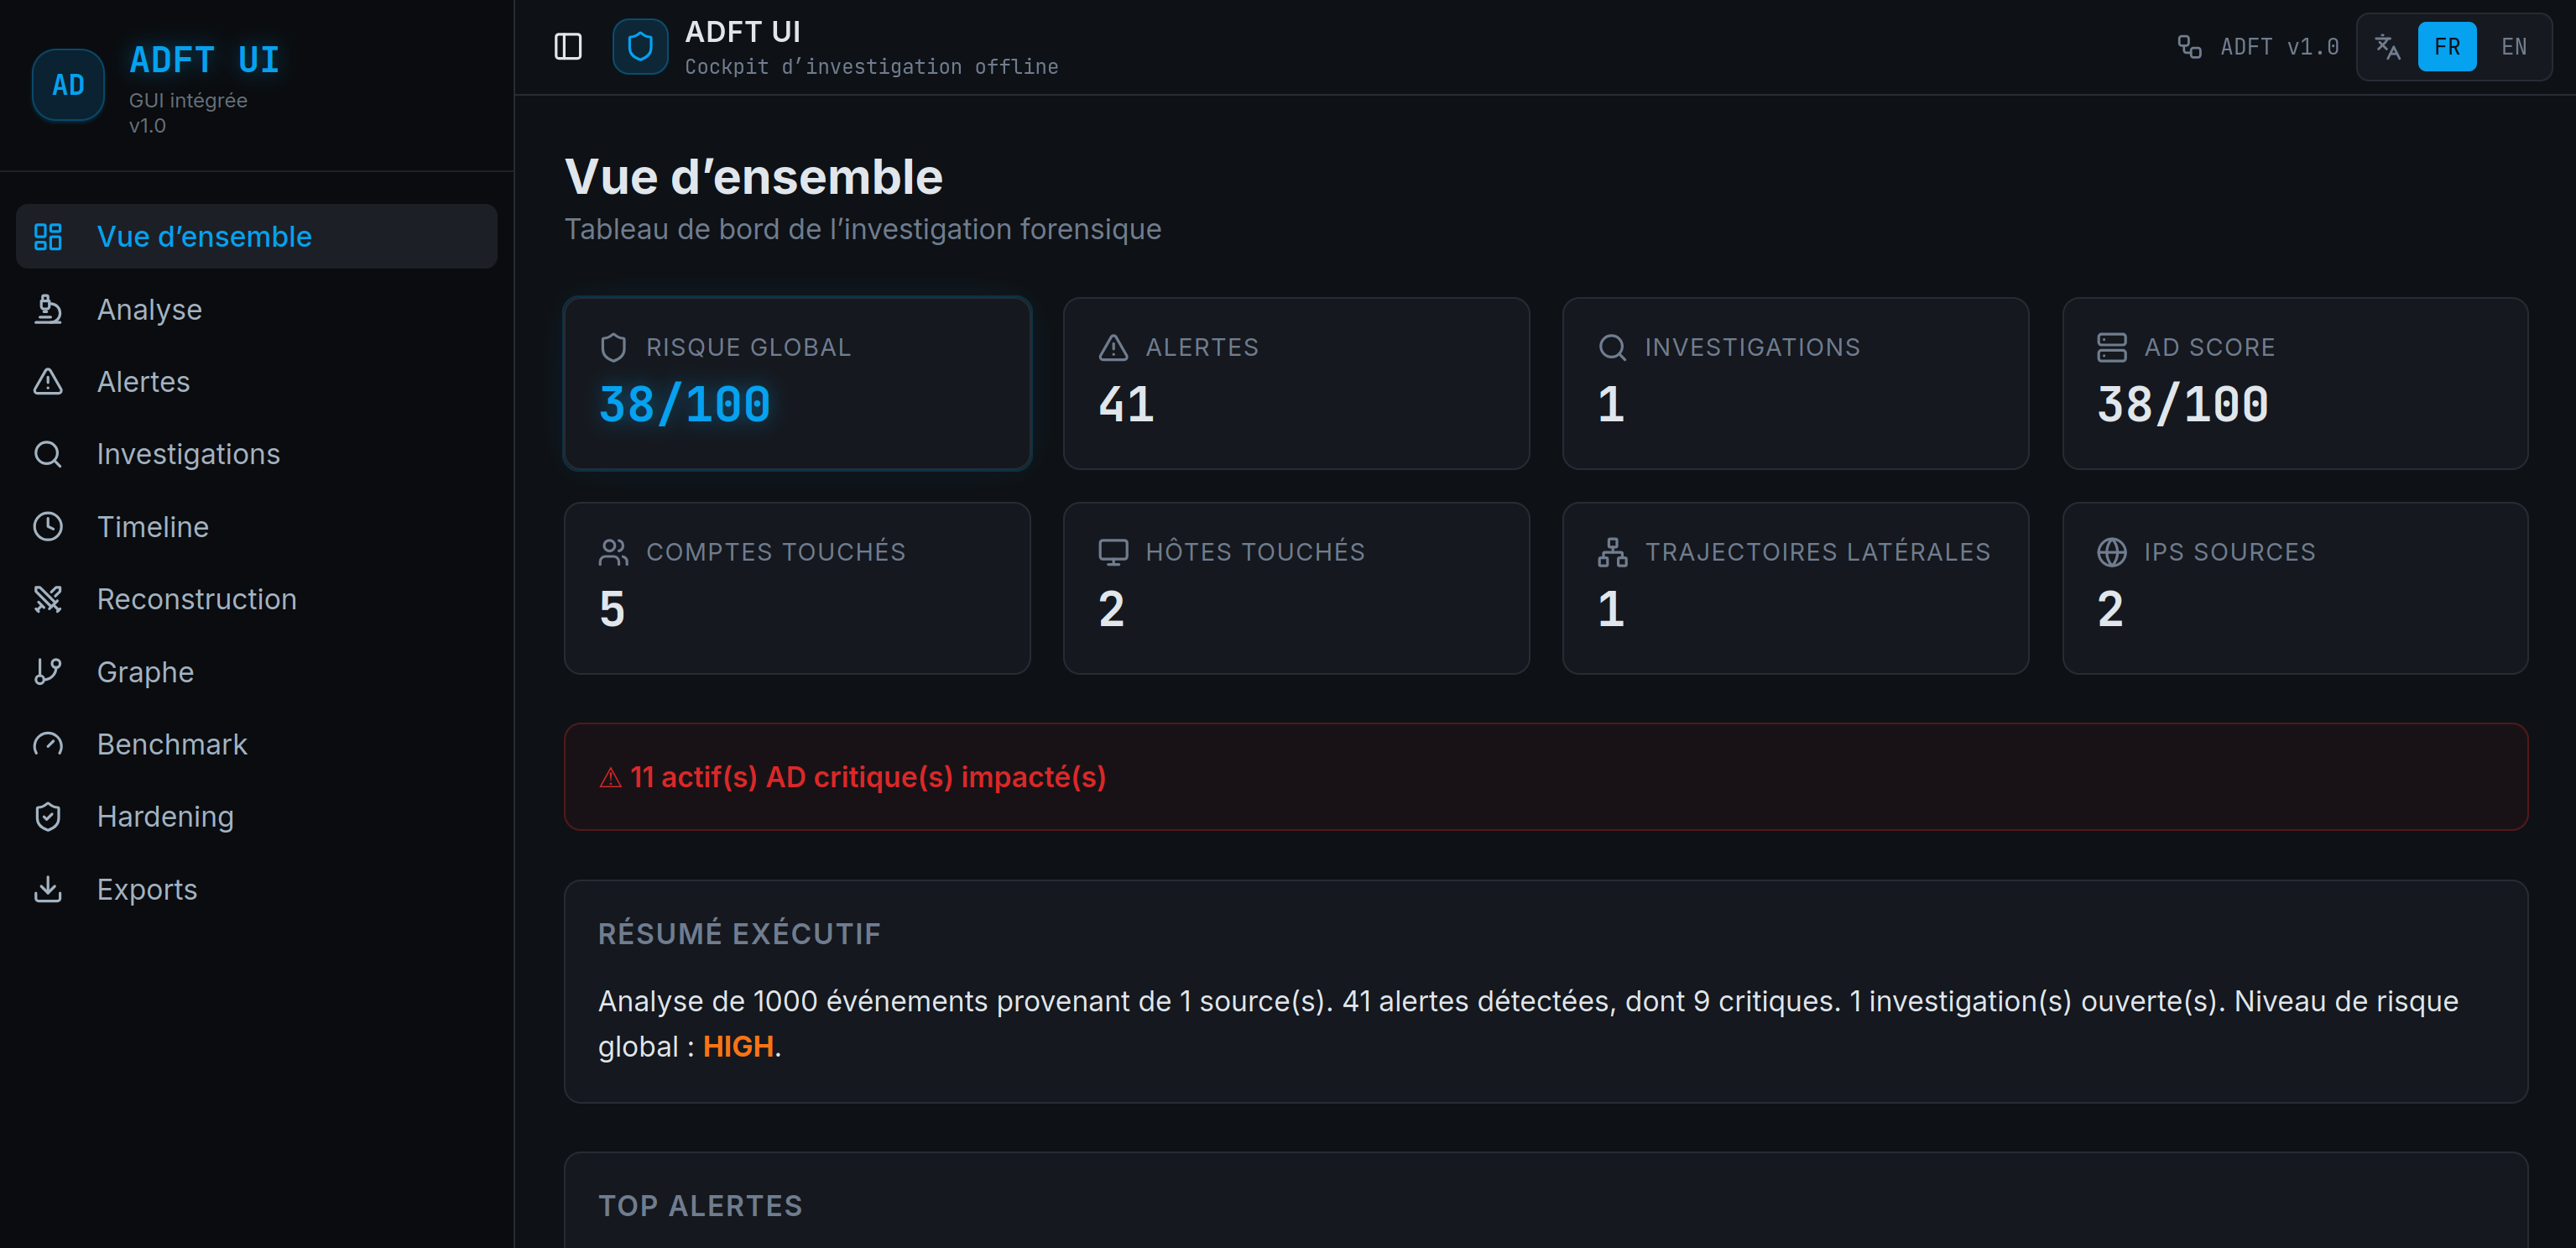
Active Directory Forensic Toolkit : Detect & reconstruct AD attacks from Windows event logs (EVTX)
configuration-auditingdigital-forensicsforensics+3
kjean13/adftActive Directory Forensic Toolkit : Detect & reconstruct AD attacks from Windows event logs (EVTX)
 log2timeline/plaso
Digital forensics engine that parses logs, files, and system artifacts to build super timelines, enabling chronological event correlation for…